Beratung
Wir ordnen Ihre Datei-, Medien- und Netzwerkübergänge den passenden OPSWAT-Produkten zu, von MetaDefender Core bis zur Datendiode, und begründen die Auswahl.
Hersteller / Beratung/Integration · Deutschland
OPSWAT entwickelt Lösungen, die Dateien, Wechselmedien, Netzwerke und industrielle Anlagen vor Schadsoftware und unkontrollierten Übergängen schützen. OTOKO übernimmt Beratung, Analyse, Integration und Installation für die gesamte OPSWAT-Produktpalette: von MetaDefender Core und ICAP Server über E-Mail- und Speichersicherheit, Managed File Transfer, Kiosk und Drive bis zu Datendioden, OT-Sicherheit und Software-Lieferkette. Wir verbinden die Produkte mit Ihren Prozessen, Ihrem Betrieb und Ihrem SOC.
Zur Herstellerwebsite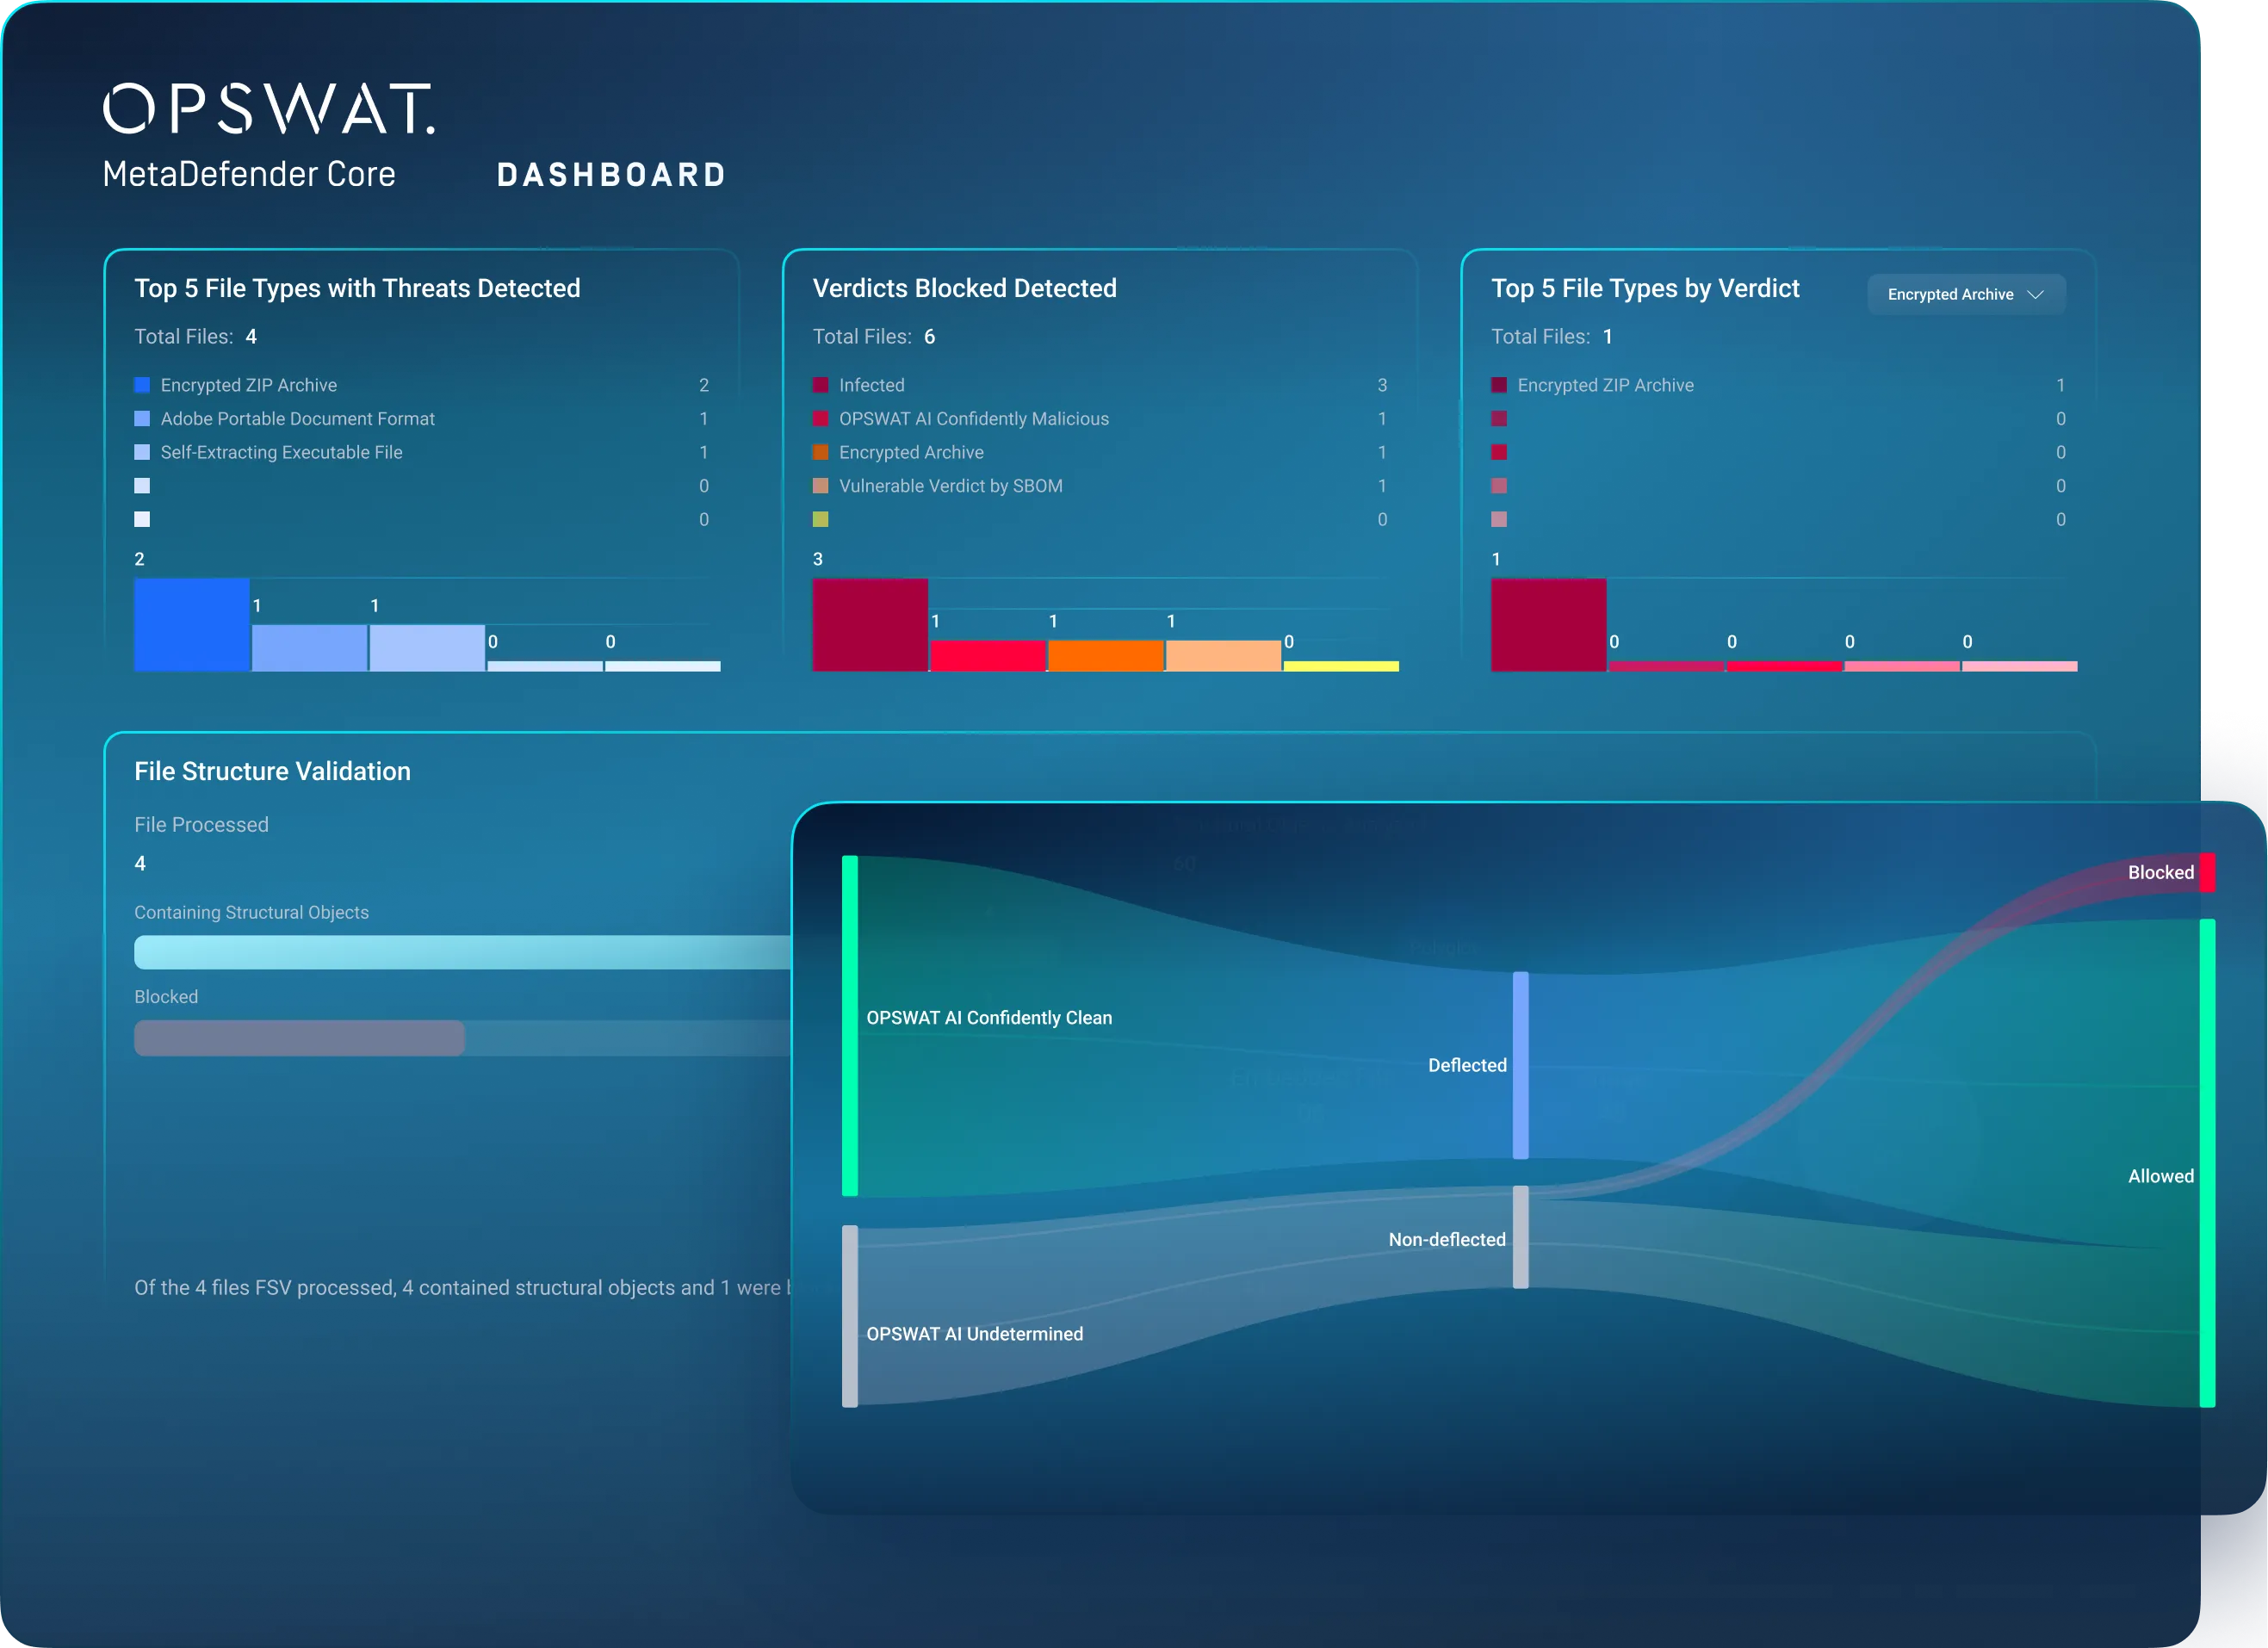
Vom Upload bis zur Datendiode.
Bild: OPSWAT (Quelle: opswat.com)Rolle von OTOKO
OTOKO übernimmt Beratung, Analyse, Integration und Installation für die gesamte OPSWAT-Produktpalette.
Wir ordnen Ihre Datei-, Medien- und Netzwerkübergänge den passenden OPSWAT-Produkten zu, von MetaDefender Core bis zur Datendiode, und begründen die Auswahl.
Wir testen repräsentative Dateien, Medien und Datenflüsse, messen Last und Wartezeiten und bewerten die Ergebnisse gemeinsam mit Ihrem Team.
Wir verbinden Scanaufträge, Freigaben, Proxys, Speicher, Mailserver und OT-Protokolle mit Ihren Anwendungen und binden Ergebnisse an Betrieb und SOC an.
Wir installieren Software, Appliances und Kiosk-Stationen im gewählten Betriebsmodell, von On-Premises über abgeschottete Netze bis Kubernetes, und übergeben den dokumentierten Aufbau.
OPSWAT im Portfolio
22 Produkte mit eigener Seite: Überblick, Funktionen, Einsatz, Bilder und Quellen. Maßgeblich sind Version, Lizenz und Einsatzbedingungen im konkreten Projekt.
Alle Produkte von OPSWAT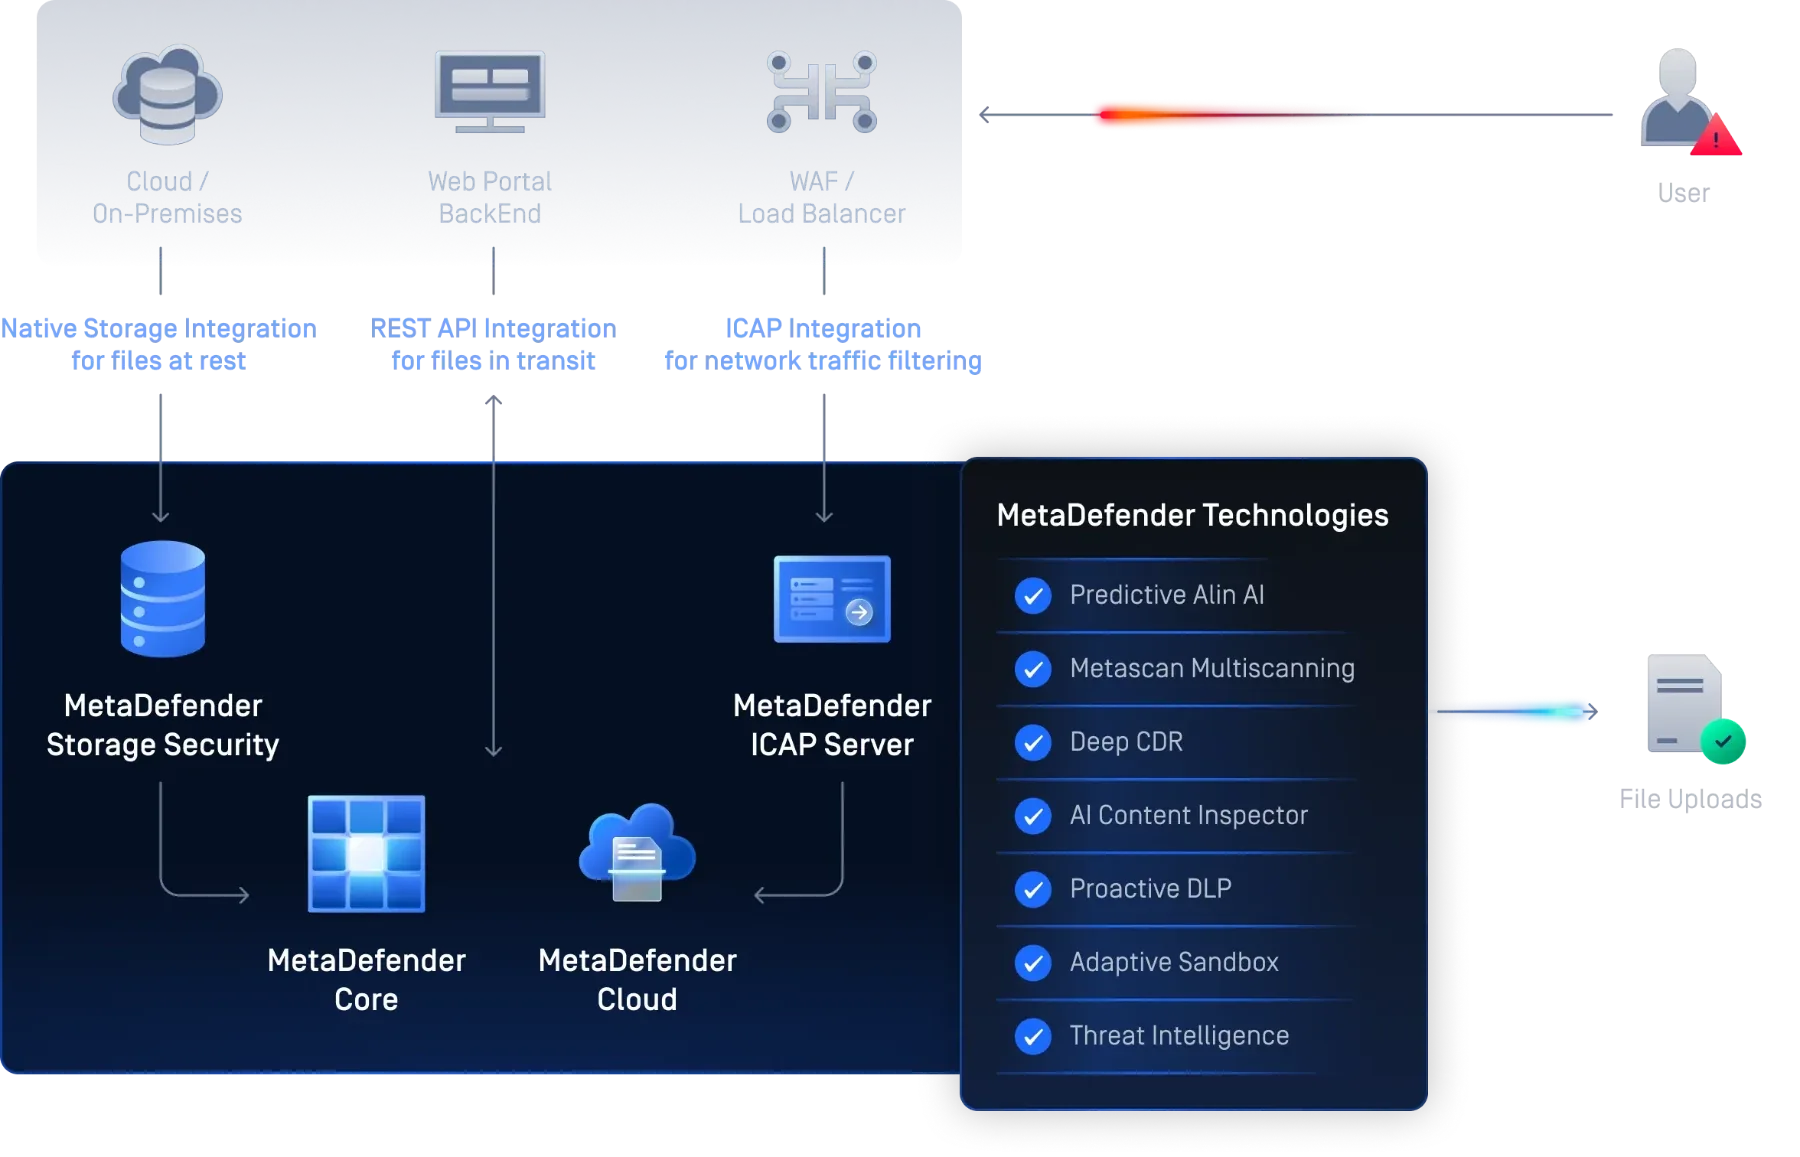
OPSWAT / File Scanning & CDR
Dateien aus Uploads, E-Mails, Downloads und Transfers prüfen, bevor sie in den Betrieb gelangen.
OPSWAT MetaDefender Core ansehen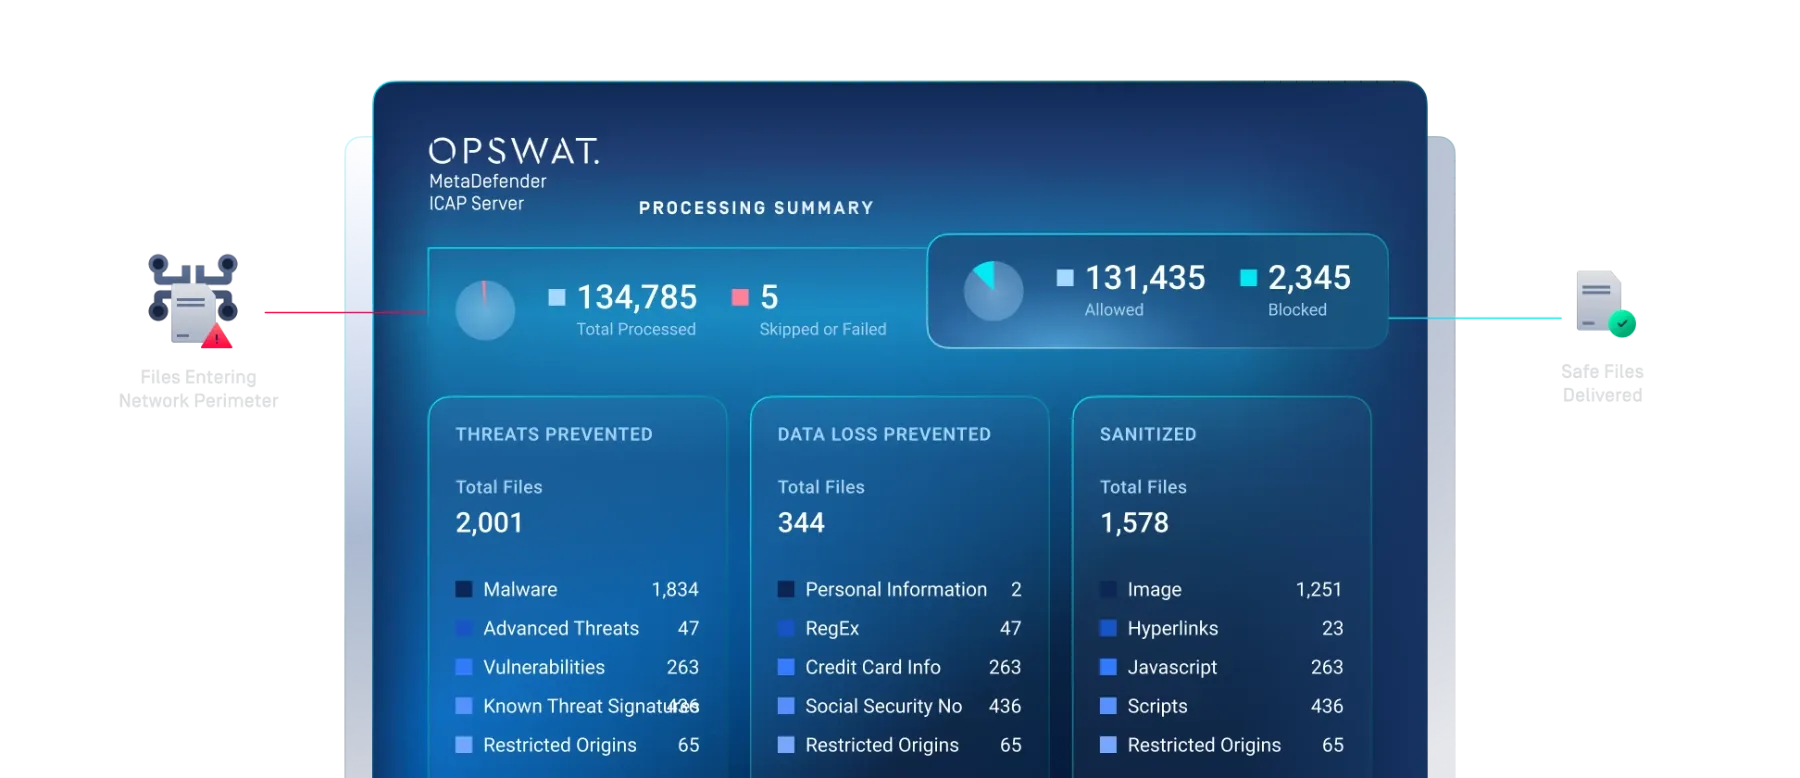
OPSWAT / Dateiprüfung am Netzrand
MetaDefender ICAP Server prüft Dateien am Netzwerkrand, bevor sie das Netz erreichen.
OPSWAT MetaDefender ICAP Server ansehenOPSWAT / Speichersicherheit
MetaDefender Storage Security prüft ruhende Daten in lokalen, hybriden und Cloud-Speichern, von AWS S3 und Azure Blob bis NetApp ONTAP und SharePoint Online.
OPSWAT MetaDefender Storage Security ansehenOPSWAT / Dateiprüfung als Cloud-Dienst
MetaDefender Cloud stellt die Dateiprüfung von OPSWAT als Cloud-Dienst bereit.
OPSWAT MetaDefender Cloud ansehenOPSWAT / E-Mail-Sicherheit
MetaDefender Email Gateway Security schützt den E-Mail-Verkehr vor Phishing, Schadsoftware und Exploits und wird On-Premises betrieben, laut OPSWAT besonders für Betreiber kritischer Infrastrukturen.
OPSWAT MetaDefender Email Gateway Security ansehenOPSWAT / E-Mail-Sicherheit für Microsoft 365
MetaDefender Cloud Email Security prüft eingehende, interne und ausgehende E-Mails in Microsoft-365-Umgebungen.
OPSWAT MetaDefender Cloud Email Security ansehen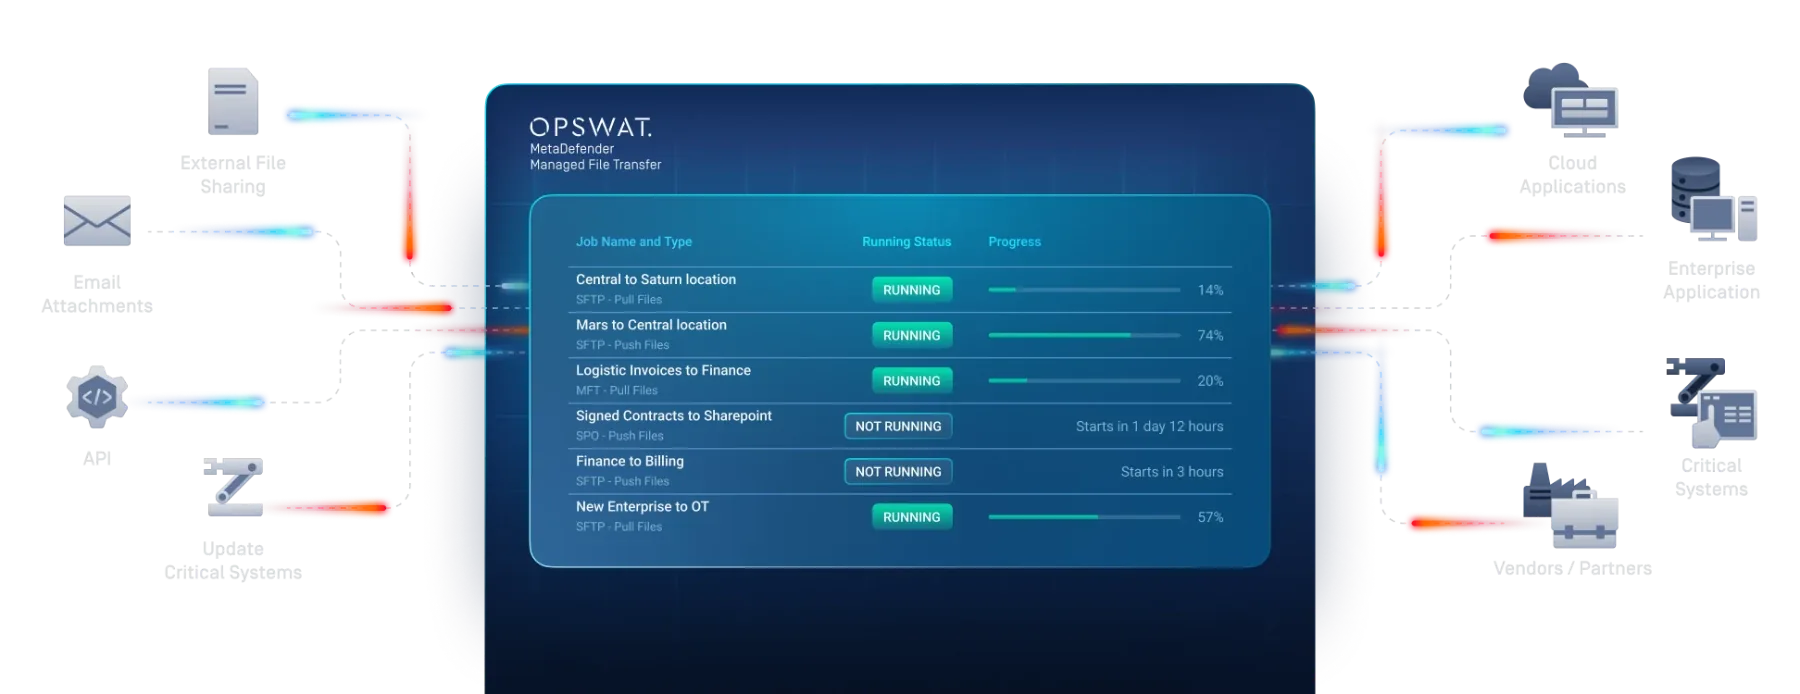
OPSWAT / Managed File Transfer
MetaDefender Managed File Transfer verbindet automatisierte Dateiübertragungen mit Prüfung und Freigabe.
OPSWAT MetaDefender Managed File Transfer ansehen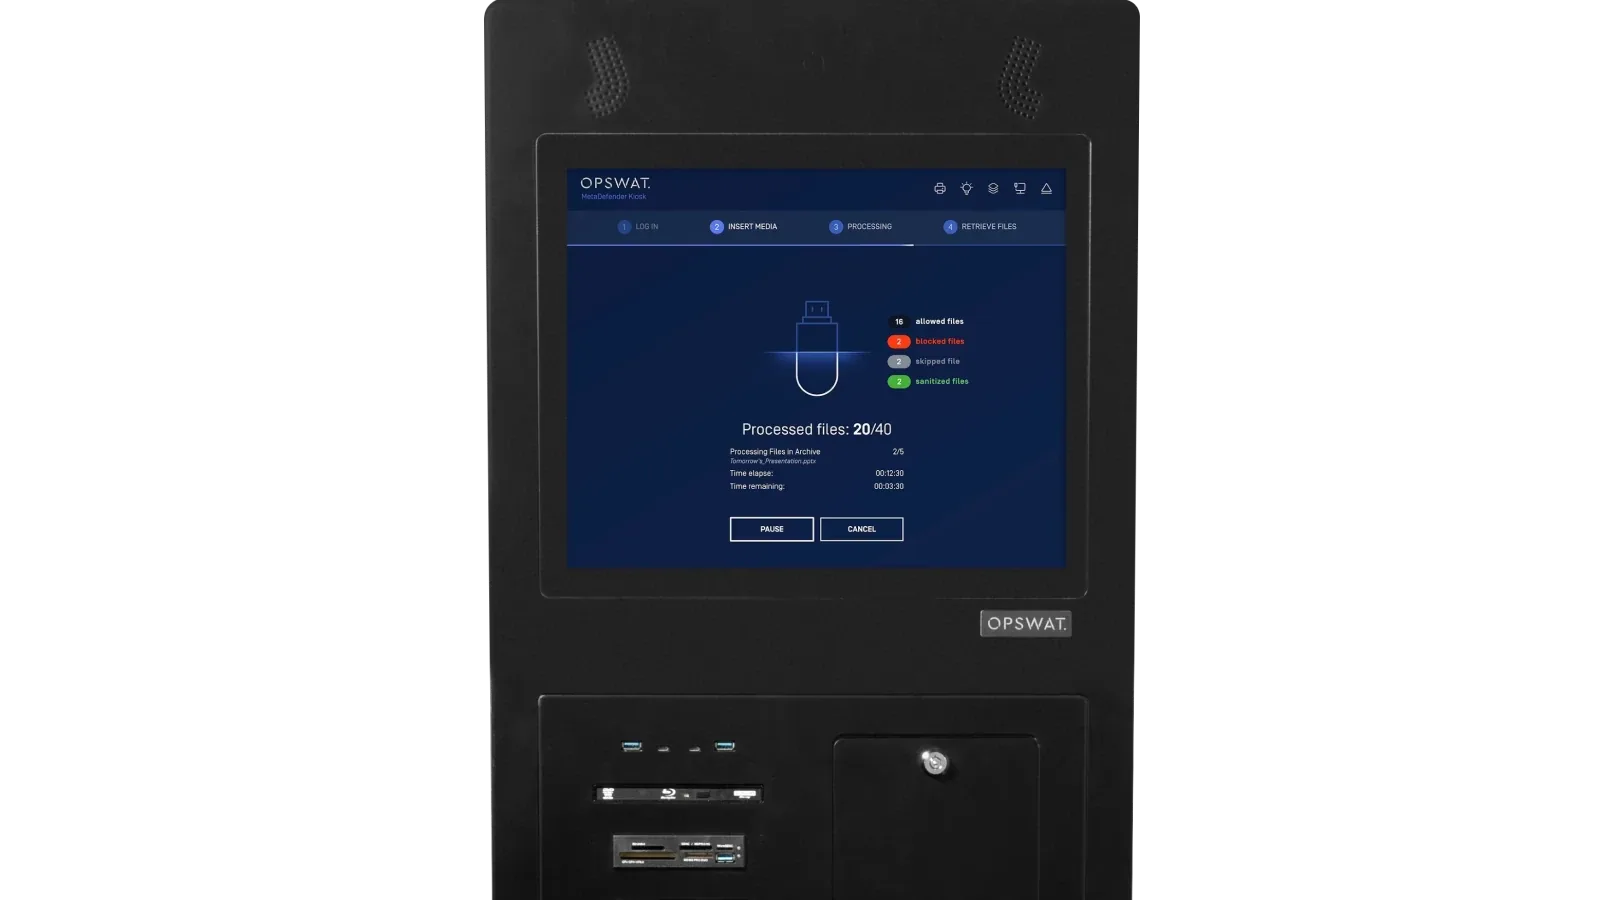
OPSWAT / Wechselmedien
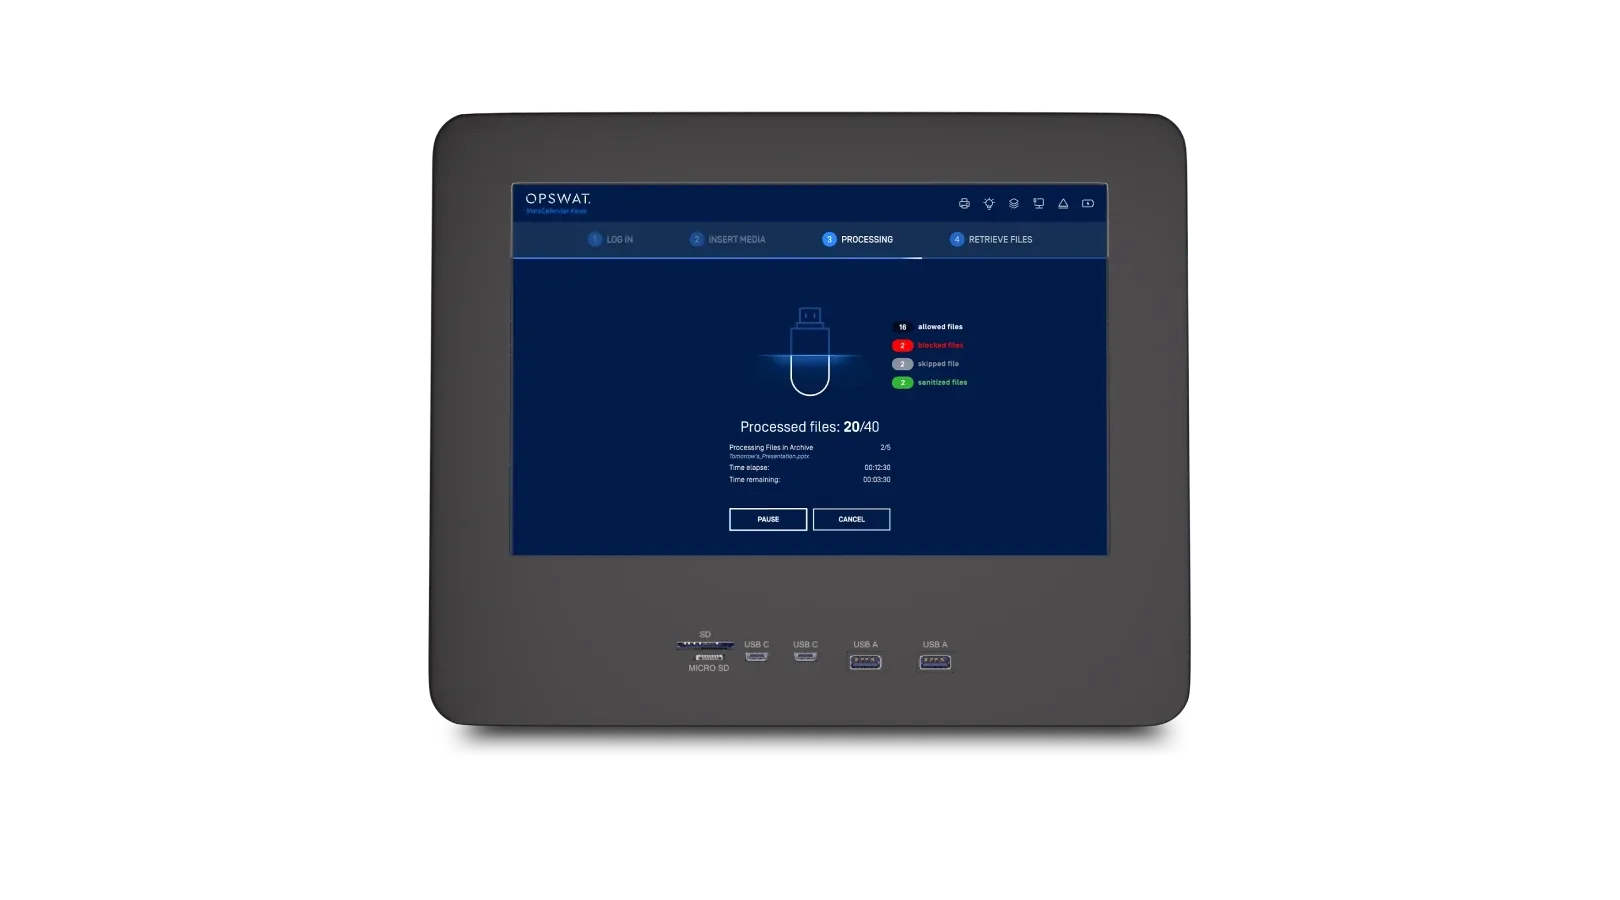
MetaDefender Kiosk prüft und bereinigt Dateien von Wechselmedien, bevor sie in kritische Netze gelangen.
OPSWAT MetaDefender Kiosk ansehenOPSWAT / Wechselmedien
MetaDefender Media Firewall kontrolliert Wechselmedien direkt am Zielsystem.
OPSWAT MetaDefender Media Firewall ansehenOPSWAT / Peripherie und Endgeräte
MetaDefender Endpoint schützt Rechner in IT- und OT-Netzen vor Bedrohungen über Wechselmedien und Peripherie.
OPSWAT MetaDefender Endpoint ansehenOPSWAT / Fremdgeräte und Lieferkette
MetaDefender Drive prüft Laptops von Dienstleistern und neue Arbeitsplätze, bevor sie ans Netz gehen.
OPSWAT MetaDefender Drive ansehenOPSWAT / Zero-Day-Erkennung und Sandbox
MetaDefender Aether, hervorgegangen aus der OPSWAT Filescan Sandbox, erkennt Zero-Day-Bedrohungen in fünf Schichten.
OPSWAT MetaDefender Aether ansehenOPSWAT / Network Detection and Response
MetaDefender NDR ist die Plattform von OPSWAT für Network Detection and Response.
OPSWAT MetaDefender NDR ansehenOPSWAT / Netzwerkzugangskontrolle
MetaDefender NAC, früher MetaAccess NAC, macht jede Netzwerkverbindung und jedes Endgerät sichtbar und lässt es in Echtzeit zu oder blockiert es.
OPSWAT MetaDefender NAC ansehenOPSWAT / Zentrale Verwaltung
My OPSWAT Central Management verwaltet MetaDefender-Produkte zentral.
My OPSWAT Central Management ansehenOPSWAT / OT-Sichtbarkeit
MetaDefender OT Security, zuvor Neuralyzer, ist das KI-gestützte Produkt von OPSWAT für die Sichtbarkeit in OT-Netzen.
OPSWAT MetaDefender OT Security ansehenOPSWAT / Fernzugriff auf OT
MetaDefender OT Access regelt den Fernzugriff auf OT-, ICS- und cyber-physische Umgebungen.
OPSWAT MetaDefender OT Access ansehenOPSWAT / Industrielle Firewall
MetaDefender Industrial Firewall schützt industrielle Netze mit protokollbewusster Prüfung, Zonen-Segmentierung und Abwehr in Echtzeit.
OPSWAT MetaDefender Industrial Firewall ansehenOPSWAT / Datendiode (NetWall)
Das MetaDefender Unidirectional Security Gateway aus der NetWall-Familie überträgt Betriebsdaten in Echtzeit aus der OT in die IT, hardwaregestützt nur in eine Richtung und mit Protokollbruch.
OPSWAT MetaDefender Unidirectional Security Gateway ansehen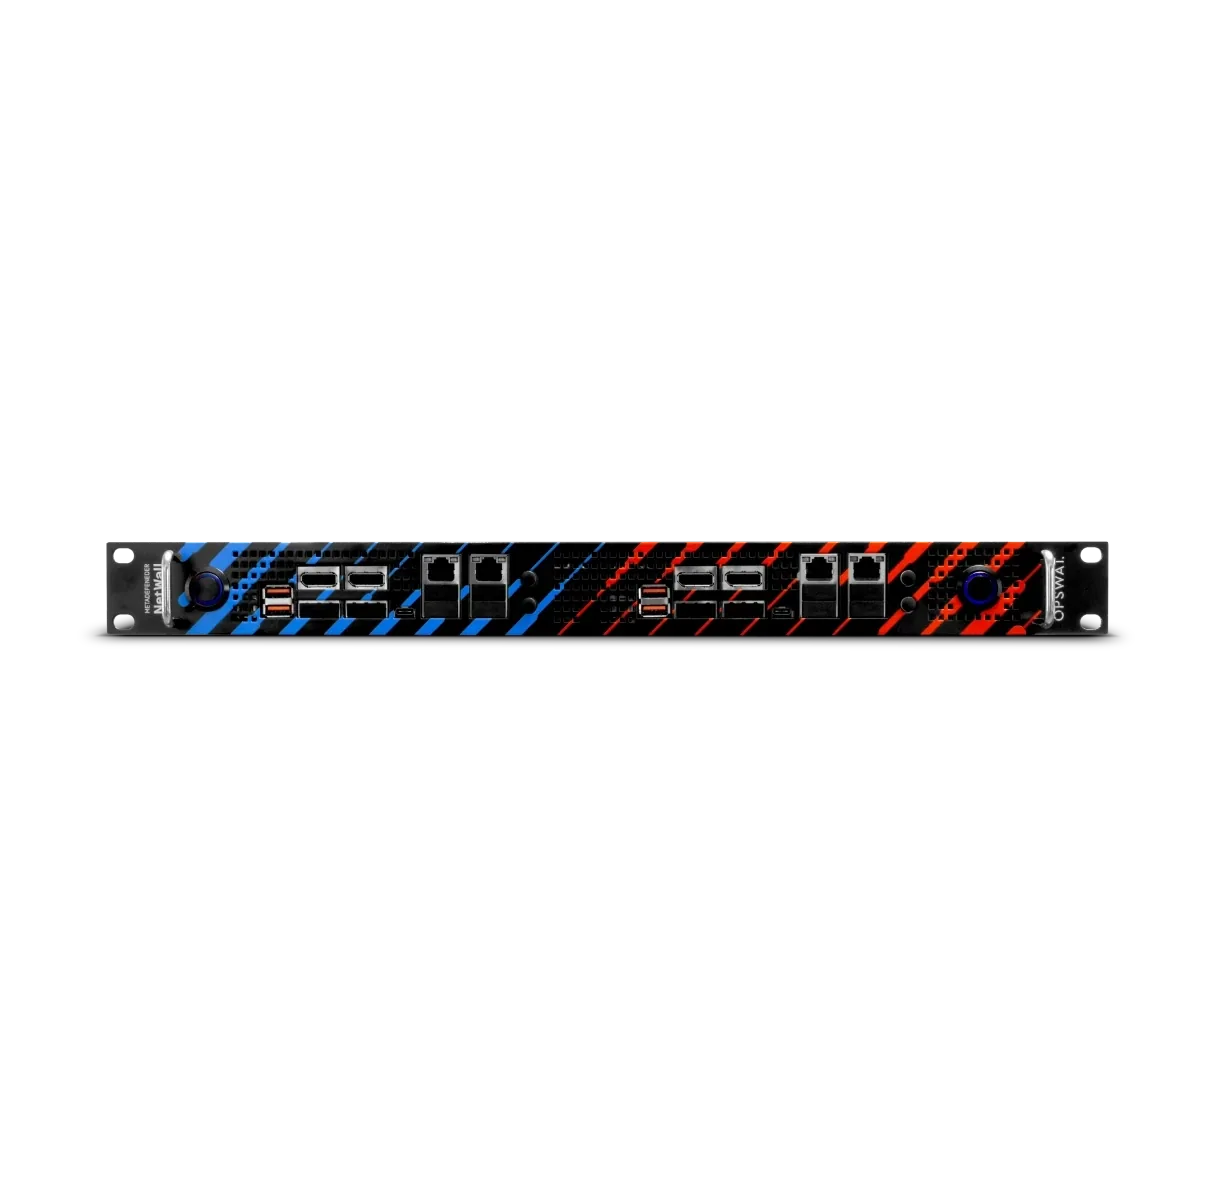
OPSWAT / Datendiode
Die MetaDefender Optical Diode überträgt Daten hardwareseitig nur in eine Richtung zwischen IT- und OT-Netzen, über eine nicht routbare Verbindung mit Protokollbruch.
OPSWAT MetaDefender Optical Diode ansehenOPSWAT / Sicherheitsgateway (NetWall)
Das MetaDefender Bilateral Security Gateway erlaubt kontrollierte Anfrage-Antwort-Kommunikation zwischen segmentierten IT- und OT-Netzen, etwa für Historians und SQL-Datenbanken, und wahrt dabei Protokollbruch und Segmentierung.
OPSWAT MetaDefender Bilateral Security Gateway ansehenOPSWAT / Software-Lieferkette und SBOM
MetaDefender Software Supply Chain prüft Softwarekomponenten, Lieferanten und Build-Pipelines.
OPSWAT MetaDefender Software Supply Chain ansehen

32 Engines in der OTOKO-Übersicht: ClamAV, AhnLab, Avira, ESET, Bitdefender, K7 Computing, Quick Heal, TG Soft, Varist, Emsisoft, IKARUS, INCA Internet, Zillya!, Antiy, Xcitium, Trellix, Sophos, CrowdStrike, OpenText, Lionic, Filseclab, Huorong, Microsoft, Netgate, Cyberstanc, Xvirus, Systweak, Arctic Wolf, CMC Cyber Security, Bkav, Gridinsoft, SentinelOne. Quelle: OPSWAT-Engine-Liste, wie auf otoko.com veröffentlicht; übernommen am 25.09.2026. Welche Engines verfügbar sind, hängt vom lizenzierten Paket ab.
Bilder von OPSWAT
Produktfotos, Schaubilder und Bildschirmfotos von OPSWAT, mit Quelle unter jedem Bild.
Leistungsumfang
Welche Wege nehmen Dateien in Ihre Organisation: Uploads, E-Mails, Speicher, Wechselmedien, Dateitransfers oder Verbindungen in die OT? Wir erfassen die Übergänge, ordnen ihnen die passenden OPSWAT-Produkte zu und legen fest, wo MetaDefender Core als zentrale Prüfinstanz arbeitet. Module, Lizenzen und Betriebsmodelle prüfen wir gegen Ihre Vorgaben, bevor ein Angebot entsteht.
Zielarchitektur mit Produktzuordnung je Übergang.
Wir bestimmen, an welcher Stelle eine Datei zurückgehalten und geprüft wird: in der Anwendung, am ICAP-fähigen Proxy, im Speicher, am Mailserver oder im Managed File Transfer. Scanauftrag und Freigabe werden so verbunden, dass nachgelagerte Prozesse nicht vor dem Prüfergebnis zugreifen. Richtlinien für Bereinigung, Ausnahmen und Zeitüberschreitungen testen wir mit repräsentativen Dokumenten.
Integrierter Prüf- und Freigabefluss je vereinbartem Kanal.
Für Produktions- und Leitstandsnetze planen wir Kiosk-Stationen, Media Firewall, Endpoint und Drive so, dass nur geprüfte Medien und Geräte Anschluss finden. Übergänge zwischen IT und OT legen wir mit Unidirectional Security Gateway, Optical Diode oder Bilateral Security Gateway aus und stimmen Protokolle, Durchsatz und Fernzugriff über OT Access mit dem Anlagenbetrieb ab.
Abgestimmtes Schutzkonzept für Medien, Geräte und Netzübergänge.
Ergebnisse, Fehlermeldungen und Betriebszustände binden wir an die vorgesehenen Empfänger an, bei mehreren Standorten über My OPSWAT Central Management. Last, Wartezeiten und Ausfallszenarien erproben wir vor dem Regelbetrieb; ein Scanfehler gilt dabei nie stillschweigend als unbedenklich. Konfiguration, Richtlinien und Betriebsverfahren übergeben wir dokumentiert an Ihr Team oder Ihren Betreiber.
Dokumentierter Aufbau mit Überwachung und Eskalationswegen.
Vertiefung
OPSWAT gliedert sein Portfolio in Dateisicherheit, Speicher- und Cloud-Sicherheit, E-Mail-Sicherheit, Managed File Transfer, den Schutz von Wechselmedien und Peripherie, Zero-Day-Erkennung, Netzwerkerkennung und Zugangskontrolle, OT und cyber-physische Systeme, Datendioden und Sicherheitsgateways sowie die Software-Lieferkette. Gemeinsam ist den meisten Produkten die Prüftechnik: Multiscanning mit mehreren Anti-Malware-Engines, Deep CDR zur Bereinigung aktiver Inhalte und Proactive DLP für vertrauliche Daten.
Für ein Projekt heißt das: Nicht jedes Produkt wird gebraucht, aber jeder Übergang braucht eine Entscheidung. Ein Kundenportal mit Uploads, ein Leitstand mit USB-Laufwerken von Dienstleistern und eine Historian-Anbindung aus dem Kraftwerksnetz stellen unterschiedliche Anforderungen. Wir beginnen deshalb mit einer Liste der Übergänge und ordnen ihnen die Produkte zu, statt eine Produktliste über die Umgebung zu legen.
Die Produktnamen ändern sich mit der Weiterentwicklung: MetaAccess NAC heißt heute MetaDefender NAC, die Filescan Sandbox ist in MetaDefender Aether aufgegangen, Neuralyzer firmiert als MetaDefender OT Security, und die Einweg-Gateways gehören zur Familie MetaDefender NetWall. Bestandsumgebungen mit den früheren Bezeichnungen begleiten wir ebenso wie neue Vorhaben.
Viele OPSWAT-Produkte arbeiten mit derselben Prüftechnik wie MetaDefender Core; Storage Security setzt Core laut OPSWAT für die Dateianalyse voraus. Ein Scanbefund beantwortet aber noch nicht jede Frage einer Anwendung. Welche Dateitypen sind fachlich erforderlich, welche aktiven Inhalte sind erlaubt und was passiert mit einem unbekannten Ergebnis? Wir definieren die Regeln am tatsächlichen Geschäftsprozess.
Bereinigung kann Inhalte verändern und wird deshalb mit repräsentativen Dokumenten getestet. Makros können für einen Prozess relevant sein, obwohl eine Richtlinie sie entfernen soll; solche Konflikte brauchen eine bewusste Entscheidung. Für nicht prüfbare Dateien, Formatfehler und Grenzwertüberschreitungen vereinbaren wir klare Ausnahme- und Quarantäneverfahren.
Die geeignete Bereitstellung hängt von Dateivolumen, Größe, Formatmix und zulässiger Wartezeit ab. Eine zentrale Prüfstelle für vorhersehbare Mengen stellt andere Anforderungen als stark schwankende Uploads in einer SaaS-Anwendung. Aus einem Test mit repräsentativem Bestand leiten wir Kapazität, Warteschlangen und das Verhalten bei Störungen ab.
In On-Premises- oder abgeschotteten Umgebungen kommen Aktualisierung, Lizenzen und der zulässige Austausch von Informationen hinzu. Engine-Updates und externe Abfragen müssen zum Betriebskonzept passen. Ein File-Scanning-System schafft allein noch keine zugelassene Verbindung zwischen Sicherheitsdomänen; die Architektur und ihre Freigabe bleiben eine eigene Projektentscheidung.
Anwendungen brauchen eine eindeutige Antwort, ein SOC zusätzliche Details zur Untersuchung. Wir trennen deshalb den fachlichen Freigabestatus von den tieferen Analyseinformationen und liefern Protokolle an die vereinbarten Empfänger. Aufbewahrung und Zugriffsrechte wählen wir bewusst, weil auch Berichte und Metadaten sensibel sein können.
Als OPSWAT-Partner in Deutschland verbinden wir Produktauswahl und technische Umsetzung mit direktem Austausch mit dem Hersteller. 2026 hat OTOKO das OPSWAT Bootcamp in Köln durchgeführt; das dort vertiefte Wissen fließt in Pilotierung, Installation und Übergabe ein.
Für Betreiber kritischer Infrastrukturen und Behörden zählen Nachweise. OPSWAT nennt für einzelne Produkte Prüfungen und Bezugsrahmen, etwa Common Criteria EAL4+ für Unidirectional Security Gateway und Optical Diode, die Listung der Optical Diode im NATO Information Assurance Product Catalogue, IEC 62443 für das Bilateral Security Gateway sowie NERC CIP, NIST 800-53, ISA 62443 und ISO 27001 als Bezugsrahmen der Media Firewall. Wir führen diese Angaben als Herstellerangaben mit Stand und prüfen vor einer Ausschreibung die jeweils gültigen Zertifikate.
Vor dem produktiven Einsatz testen wir erlaubte Dateien, erwartete Blockierungen und technische Fehlerfälle, auch Zeitüberschreitungen und unvollständige Analysen. Kennzahlen des Herstellers beschreiben bestimmte Produktumfänge und sind keine Garantie für die Erkennung jeder Bedrohung; maßgeblich sind lizenzierte Module, Richtlinien und geprüfte Abläufe.
Illustratives Projektszenario
Ein Versorger möchte Uploads im Kundenportal, USB-Medien von Servicedienstleistern und Messwerte aus dem Leitsystem absichern. OTOKO ordnet die Übergänge zu: Uploads prüft MetaDefender Core über die Anwendung, Medien laufen über einen Kiosk und werden an den Leitstandsrechnern von der Media Firewall kontrolliert, Messwerte verlassen die OT über ein Unidirectional Security Gateway. Nach Pilot und Lasttest installieren wir die Komponenten und übergeben Richtlinien, Protokolle und Betriebsverfahren.
Zentrale Prüfinstanz für Dateien
Herstellerangaben von OPSWAT; der verfügbare Umfang hängt von Version, Modulen und Lizenz ab. Stand: 25.09.2026.
Prüfung am Netzrand, im Speicher und als Dienst
Herstellerangaben von OPSWAT (Produktseiten auf opswat.com); Stand: 26.09.2026, Tag des Abrufs. Der Umfang hängt von Modell, Version, Modulen und Lizenz ab.
Mailfluss und automatisierte Dateiübertragung
Herstellerangaben von OPSWAT (Produktseiten auf opswat.com); Stand: 26.09.2026, Tag des Abrufs. Der Umfang hängt von Modell, Version, Modulen und Lizenz ab.
Medien und Fremdgeräte vor dem Anschluss prüfen
Herstellerangaben von OPSWAT (Produktseiten auf opswat.com); Stand: 26.09.2026, Tag des Abrufs. Der Umfang hängt von Modell, Version, Modulen und Lizenz ab.
Sandbox, Netzwerkanalyse, Zugangskontrolle, Verwaltung
Herstellerangaben von OPSWAT (Produktseiten auf opswat.com); Stand: 26.09.2026, Tag des Abrufs. Der Umfang hängt von Modell, Version, Modulen und Lizenz ab.
Sichtbarkeit, Fernzugriff und Segmentierung in Anlagen
Herstellerangaben von OPSWAT (Produktseiten auf opswat.com); Stand: 26.09.2026, Tag des Abrufs. Der Umfang hängt von Modell, Version, Modulen und Lizenz ab.
Hardwaregestützte Übergänge zwischen IT und OT
Herstellerangaben von OPSWAT (Produktseiten auf opswat.com); Stand: 26.09.2026, Tag des Abrufs. Der Umfang hängt von Modell, Version, Modulen und Lizenz ab.
SBOM, Schwachstellen und Geheimnisse im Code
Herstellerangaben von OPSWAT (Produktseiten auf opswat.com); Stand: 26.09.2026, Tag des Abrufs. Der Umfang hängt von Modell, Version, Modulen und Lizenz ab.
Fragen zu OPSWAT
Die gesamte Produktpalette: Beratung, Analyse, Integration und Installation von MetaDefender Core, ICAP Server, Storage Security, Cloud, Email Gateway Security, Cloud Email Security, Managed File Transfer, Kiosk, Media Firewall, Endpoint, Drive, Aether, NDR, NAC, My OPSWAT Central Management, OT Security, OT Access, Industrial Firewall, den NetWall-Gateways, Optical Diode und Software Supply Chain.
Eine universelle Erkennungsgarantie gibt es nicht. OPSWAT nennt Erkennungswerte für bestimmte Produktumfänge und Tests. Der tatsächliche Schutz hängt von Modulen, Updates, Richtlinien und den Dateien ab.
Mehrere Produkte nennt OPSWAT ausdrücklich für abgeschottete Umgebungen, darunter Managed File Transfer, Aether, Media Firewall und My OPSWAT Central Management. Den Aufbau planen wir anhand von Produktversion, Modulen, Lizenzen und Updatewegen; Online-Abfragen werden für die konkrete Umgebung bewertet oder ausgeschlossen.
Eine Datendiode wie die Optical Diode oder das Unidirectional Security Gateway lässt Daten hardwareseitig nur in eine Richtung durch und bricht das Protokoll; eine Firewall filtert Verbindungen nach Regeln. Wo Anfragen mit Antwort nötig sind, etwa für Historian oder SQL, nennt OPSWAT das Bilateral Security Gateway. Welche Lösung zulässig ist, hängt von Schutzbedarf und Vorgaben der Anlage ab.
Der Funktionsumfang hängt von Produkt, Version, Plattform, Konfiguration und Lizenz ab. Vor der Umsetzung prüfen wir die benötigten Module und ihre Verfügbarkeit.
Nächster Schritt
Als Partner erhalten Sie Projektabstimmung, Angebote, Installation und Support für das OPSWAT-Portfolio aus einer Hand.