Multiscanning
Dateien werden gleichzeitig mit mehreren Anti-Malware-Engines geprüft; das Paket bestimmt die Zahl der Engines.
OPSWAT / Dateisicherheit
Dateien aus Uploads, E-Mails, Downloads und Transfers prüfen, bevor sie in den Betrieb gelangen: Multiscanning mit mehreren Engines, Deep CDR für aktive Inhalte, Dateityperkennung, DLP und SBOM, je nach Paket und Lizenz. OTOKO berät, analysiert, integriert und installiert.
Zur Herstellerseite (opswat.com)
File Scanning & CDR
Bild: OPSWAT (Quelle: opswat.com)OPSWAT / File Scanning & CDR
Dateien aus Uploads, E-Mails, Downloads und Transfers prüfen, bevor sie in den Betrieb gelangen: Multiscanning mit mehreren Engines, Deep CDR für aktive Inhalte, Dateityperkennung, DLP und SBOM, je nach Paket und Lizenz. OTOKO berät, analysiert, integriert und installiert.
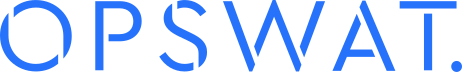
MetaDefender Core prüft Dateien, bereinigt sie nach Richtlinie und gibt sie frei oder hält sie zurück. OTOKO verbindet Scanauftrag und Freigabe mit Ihren Anwendungen und Transferprozessen und bindet die Ergebnisse an Betrieb und SOC an.
OPSWAT beschreibt MetaDefender Core als Plattform, die dateibasierte Bedrohungen erkennt und verhindert, bevor eine Datei ausgeführt wird. Mehrere Technologien arbeiten zusammen: Multiscanning mit vielen Anti-Malware-Engines, Deep CDR zur Bereinigung aktiver Inhalte, Proactive DLP für vertrauliche Daten, Adaptive Sandbox für das Verhalten unbekannter Dateien und die Prüfung der Dateistruktur gegen manipulierte Formate.
Core ist die Prüfinstanz, auf die viele andere MetaDefender-Produkte zugreifen, etwa ICAP Server, Storage Security oder Managed File Transfer. Anwendungen binden Core über eine REST-API an. OPSWAT nennt als typische Einsätze Uploads in öffentliche Portale, Downloads über Browser und Gateways, Datenpipelines für KI und Machine Learning sowie forensische Untersuchungen im SOC.
Quelle: Herstellerinformationen von OPSWAT (opswat.com), sinngemäß wiedergegeben; abgerufen am 26.09.2026. Maßgeblich sind Version, Lizenz und Einsatzbedingungen im konkreten Projekt.
Funktionen und Komponenten
Die wichtigsten Funktionen von OPSWAT MetaDefender Core, nach den Angaben von OPSWAT.
Dateien werden gleichzeitig mit mehreren Anti-Malware-Engines geprüft; das Paket bestimmt die Zahl der Engines.
Aktive Inhalte wie Makros und Skripte werden entfernt und eine nutzbare, bereinigte Datei neu aufgebaut.
Vertrauliche Inhalte wie personenbezogene Daten werden erkannt und nach Richtlinie geschwärzt oder blockiert.
Adaptive Sandbox bewertet unbekannte Dateien, die Schwachstellenprüfung erkennt bekannte CVEs in Installationsdateien.
Bilder von OPSWAT
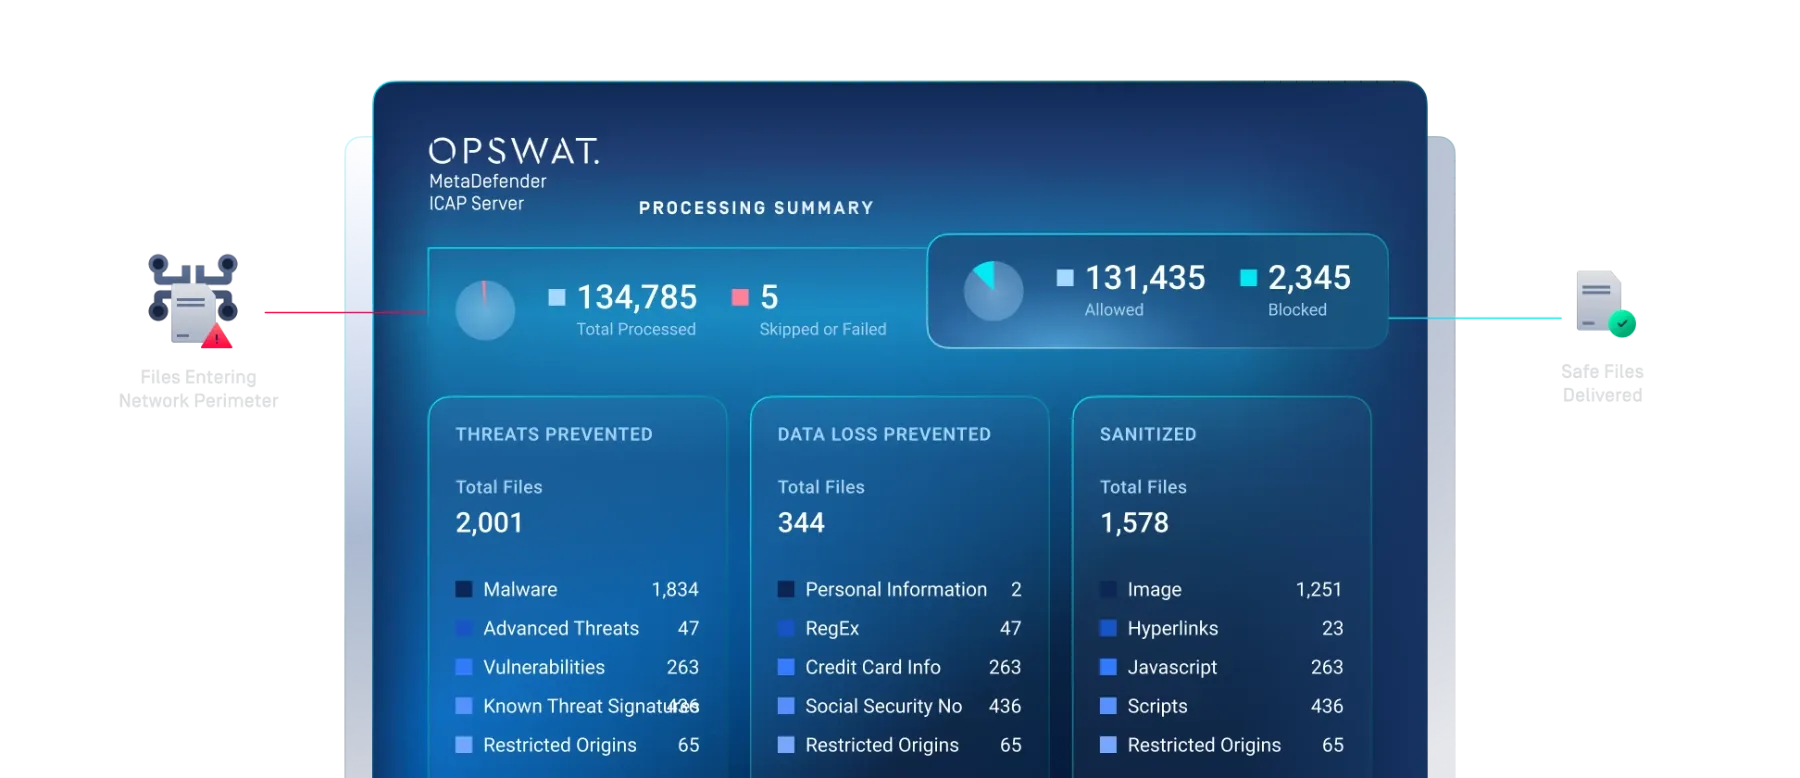
Abbildungen von OPSWAT, mit Quelle unter jedem Bild.
Kenndaten und Varianten
Die Angaben nennen Quelle und Stand. Varianten und Komponenten stimmen wir für Ihr Projekt ab.
Alle Produkte der Kategorie DateisicherheitHerstellerangaben von OPSWAT; der verfügbare Umfang hängt von Version, Modulen und Lizenz ab. Stand: 25.09.2026.
Einsatz im Projekt
Bürgerportale, Bewerbungs- und Kundenportale nehmen täglich Dateien von außen an. Core prüft jede Datei, bevor sie in Fachverfahren oder Ablagen gelangt, und liefert der Anwendung ein Ergebnis: freigeben, bereinigen oder zurückhalten.
Wir binden die REST-API an die Anwendung an, legen die Prüfabläufe je Portal fest und klären, wie Anwender über zurückgehaltene Dateien informiert werden. Die Last planen wir so, dass Uploads nicht spürbar verzögert werden.
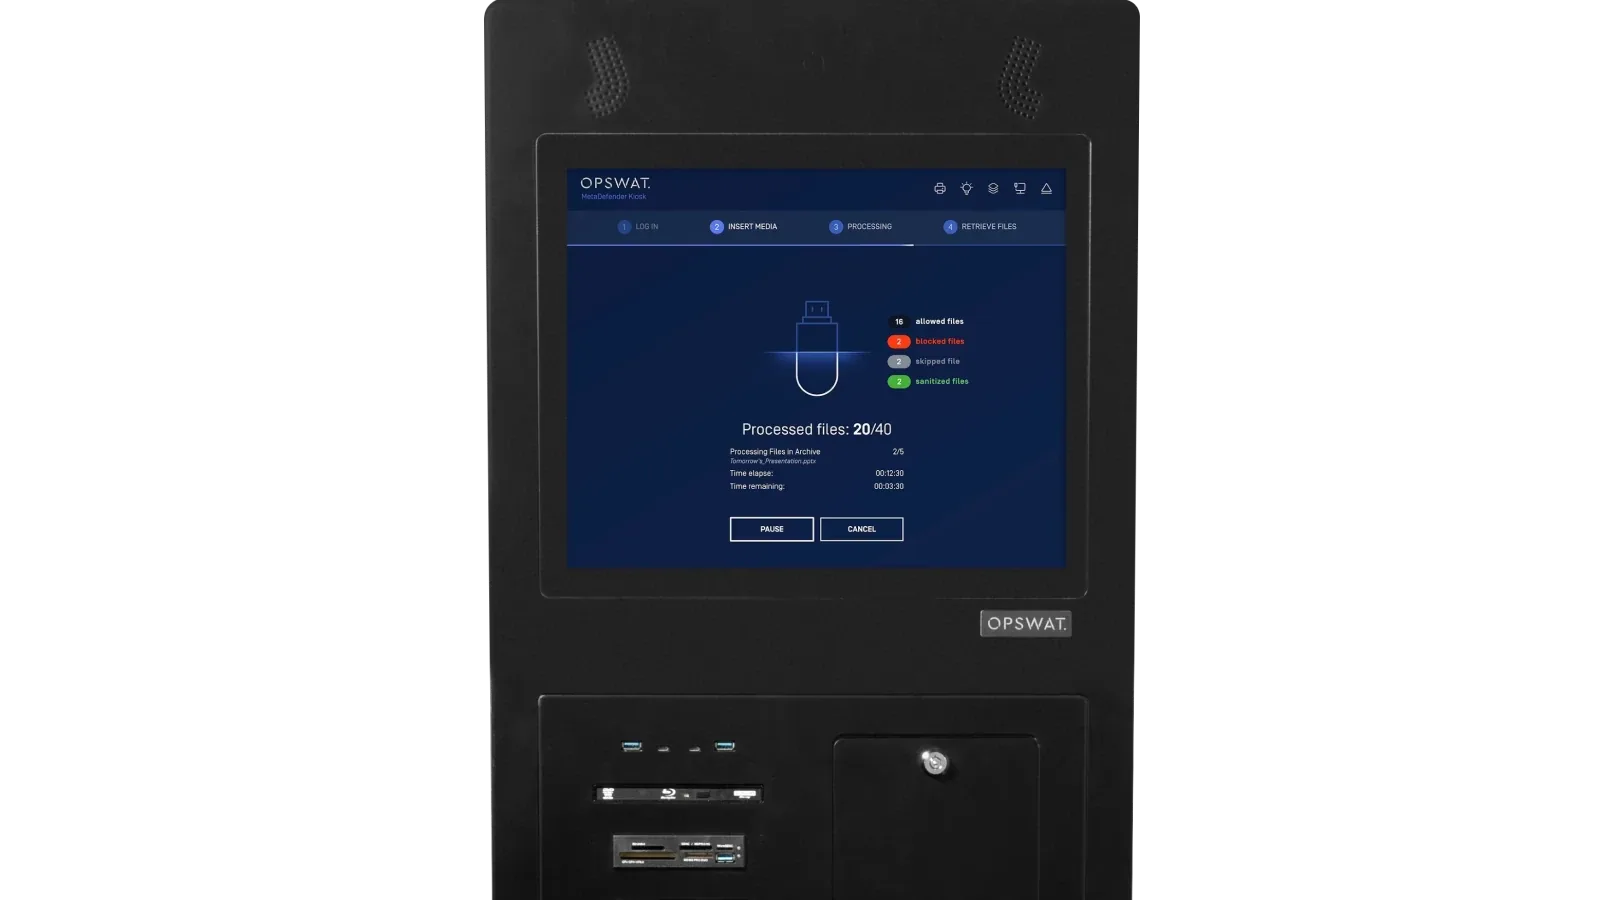
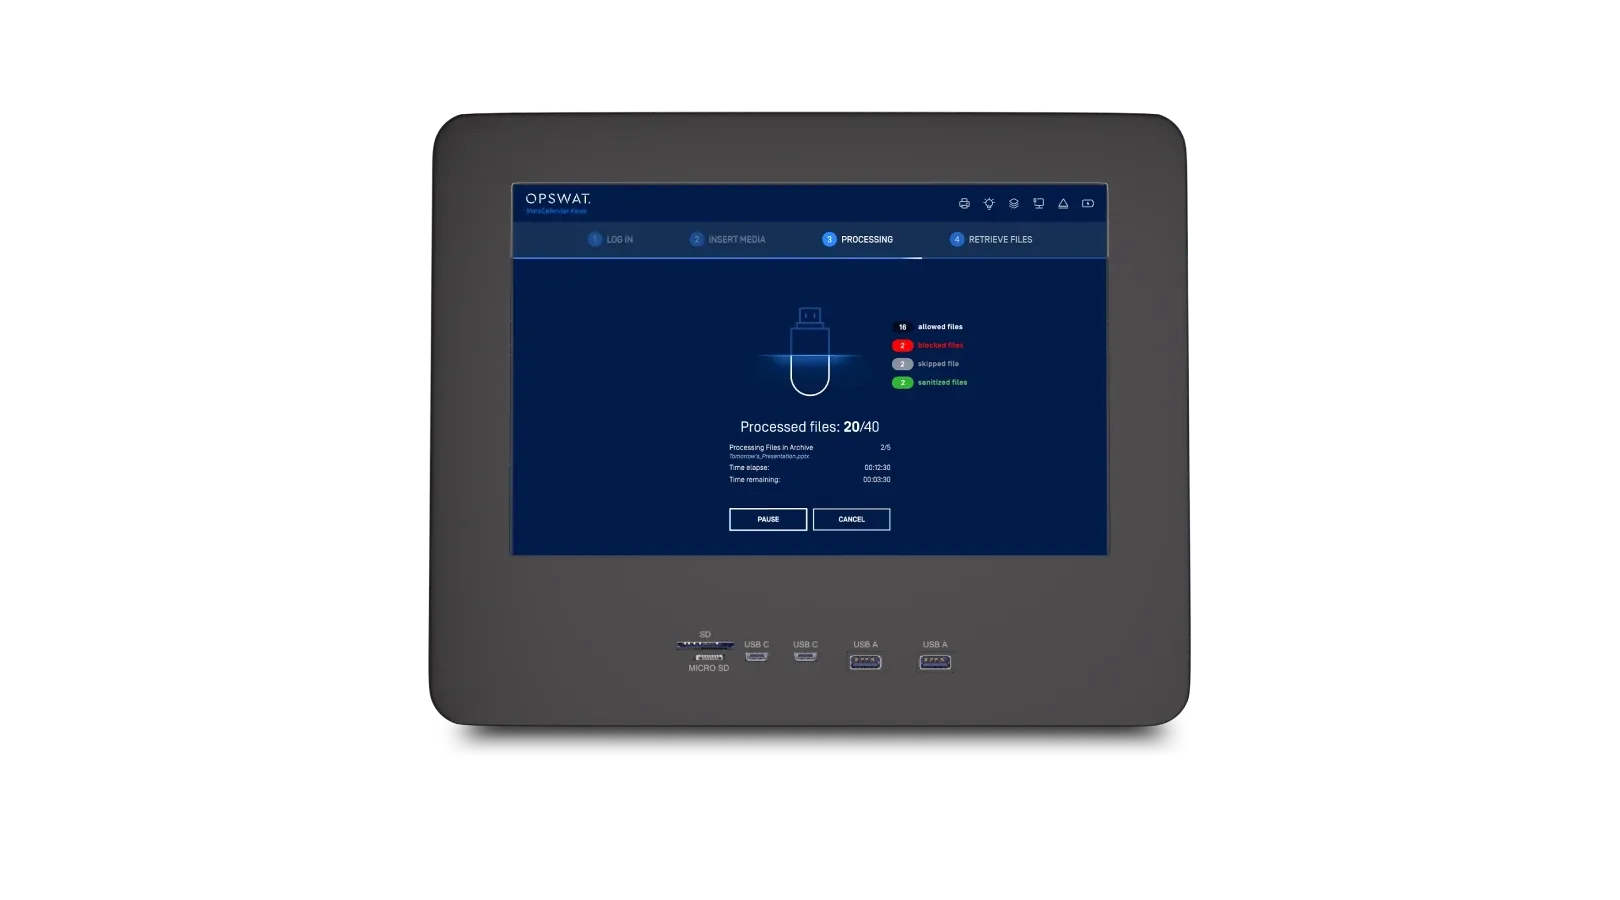
Wo Dateien zwischen Zonen wandern, etwa von der Büro-IT in eine Produktionsumgebung, ist Core die zentrale Prüfinstanz für Kiosk, Managed File Transfer und Gateways. Jede Datei durchläuft dieselben Richtlinien, gleich über welchen Weg sie kommt.
Wir planen Core so, dass alle angebundenen Wege dieselbe Instanz oder einen Verbund nutzen, und dokumentieren, welcher Weg welche Prüfungen erhält.
OPSWAT nennt virtuelle Maschinen für kontrollierte Umgebungen, Container für Kubernetes, einen verwalteten SaaS-Betrieb und verteilte Cluster für große Lasten. Die Wahl hängt von Dateivolumen, Netzanbindung und Betriebsvorgaben ab.
Wir dimensionieren Core anhand Ihrer Dateimengen, richten Updates für Engines und Signaturen ein, auch über einen Offline-Weg, und binden Protokolle an SIEM und SOC an.
Leistungen von OTOKO
OTOKO übernimmt Beratung, Analyse, Integration und Installation für die gesamte OPSWAT-Produktpalette.
OPSWAT bei OTOKOWelche Wege nehmen Dateien in Ihre Organisation: Uploads, E-Mails, Speicher, Wechselmedien, Dateitransfers oder Verbindungen in die OT? Wir erfassen die Übergänge, ordnen ihnen die passenden OPSWAT-Produkte zu und legen fest, wo MetaDefender Core als zentrale Prüfinstanz arbeitet. Module, Lizenzen und Betriebsmodelle prüfen wir gegen Ihre Vorgaben, bevor ein Angebot entsteht.
Zielarchitektur mit Produktzuordnung je Übergang.
Wir bestimmen, an welcher Stelle eine Datei zurückgehalten und geprüft wird: in der Anwendung, am ICAP-fähigen Proxy, im Speicher, am Mailserver oder im Managed File Transfer. Scanauftrag und Freigabe werden so verbunden, dass nachgelagerte Prozesse nicht vor dem Prüfergebnis zugreifen. Richtlinien für Bereinigung, Ausnahmen und Zeitüberschreitungen testen wir mit repräsentativen Dokumenten.
Integrierter Prüf- und Freigabefluss je vereinbartem Kanal.
Für Produktions- und Leitstandsnetze planen wir Kiosk-Stationen, Media Firewall, Endpoint und Drive so, dass nur geprüfte Medien und Geräte Anschluss finden. Übergänge zwischen IT und OT legen wir mit Unidirectional Security Gateway, Optical Diode oder Bilateral Security Gateway aus und stimmen Protokolle, Durchsatz und Fernzugriff über OT Access mit dem Anlagenbetrieb ab.
Abgestimmtes Schutzkonzept für Medien, Geräte und Netzübergänge.
Ergebnisse, Fehlermeldungen und Betriebszustände binden wir an die vorgesehenen Empfänger an, bei mehreren Standorten über My OPSWAT Central Management. Last, Wartezeiten und Ausfallszenarien erproben wir vor dem Regelbetrieb; ein Scanfehler gilt dabei nie stillschweigend als unbedenklich. Konfiguration, Richtlinien und Betriebsverfahren übergeben wir dokumentiert an Ihr Team oder Ihren Betreiber.
Dokumentierter Aufbau mit Überwachung und Eskalationswegen.
Fragen zu OPSWAT MetaDefender Core
OPSWAT nennt je nach Paket mehr als 30 Anti-Malware-Engines. Welche Engines enthalten sind, hängt vom lizenzierten Paket ab; die Liste steht auf der OPSWAT-Herstellerseite von OTOKO.
Ja, gewollt: Aktive Inhalte werden entfernt und die Datei neu aufgebaut. Welche Inhalte entfernt werden, legen Richtlinien je Dateityp fest; Originale lassen sich nach Vorgabe aufbewahren.
Ja. Updates für Engines und Signaturen werden dann über einen geregelten Offline-Weg eingespielt, den wir mit Ihnen einrichten.
Über die REST-API von Core oder über andere MetaDefender-Produkte wie ICAP Server, Storage Security oder Managed File Transfer, die Core als Prüfinstanz nutzen.
Das hängt von Produkt, Paket und Lizenz ab. Wir stellen die Prüfungen je Dateiweg zusammen und nennen die Engine-Pakete im Angebot.
Portfolio weiter entdecken
OPSWAT / Dateiprüfung am Netzrand
MetaDefender ICAP Server prüft Dateien am Netzwerkrand, bevor sie das Netz erreichen.
OPSWAT MetaDefender ICAP Server ansehenOPSWAT / Speichersicherheit
MetaDefender Storage Security prüft ruhende Daten in lokalen, hybriden und Cloud-Speichern, von AWS S3 und Azure Blob bis NetApp ONTAP und SharePoint Online.
OPSWAT MetaDefender Storage Security ansehenOPSWAT / Dateiprüfung als Cloud-Dienst
MetaDefender Cloud stellt die Dateiprüfung von OPSWAT als Cloud-Dienst bereit.
OPSWAT MetaDefender Cloud ansehenNächster Schritt
Werden Sie Partner und erhalten Sie Angebote, Lizenzen und Projektabstimmung aus einer Hand. Bestehende Partner melden sich im Partnerportal an.