Installation
Einbau des Sphere HSM im Rechenzentrum oder in der Cloud-Umgebung, mit Sicherheitsdomänen für Ihre Mandanten und dokumentierter Schlüsselzeremonie.
Hersteller / Beratung/Integration · DACH
IDEMIA Secure Transactions ist im September 2025 mit dem Sphere HSM in den Markt für Hardware-Sicherheitsmodule eingetreten. OTOKO ist HSM-Partner für Installation, Wartung und Beratung von HSM-Systemen auf Basis von Secure Elements in der DACH-Region. Wir ordnen die Herstellerangaben ein, prüfen die Eignung für Ihre Anwendungen und begleiten Einbau und Betrieb.
Zur Herstellerwebsite
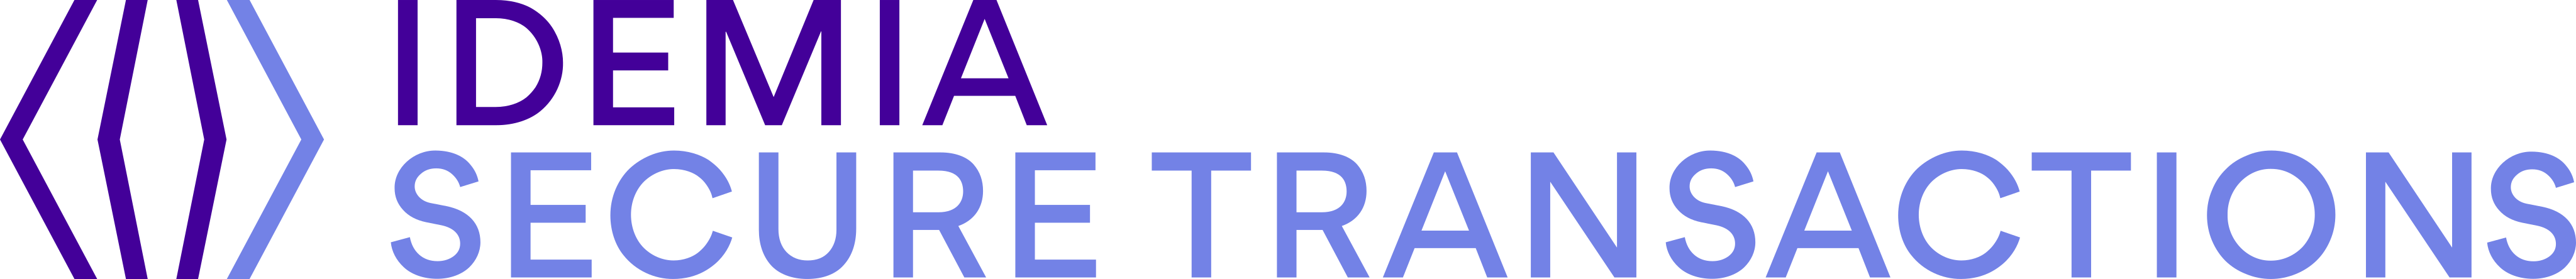
HSM auf Basis von Secure Elements.
Bild: IDEMIA (Quelle: idemia.com)Rolle von OTOKO
OTOKO ist HSM-Partner von IDEMIA für Installation, Wartung und Beratung von HSM-Systemen auf Basis von Secure Elements in der DACH-Region.
Einbau des Sphere HSM im Rechenzentrum oder in der Cloud-Umgebung, mit Sicherheitsdomänen für Ihre Mandanten und dokumentierter Schlüsselzeremonie.
Überwachung im Betrieb, Pflege von Rollen und Protokollen und Anbindung der Ereignisse an Ihr SIEM.
Auslegung der Ausbaustufe, Klärung der Schnittstellen mit dem Hersteller und Einordnung der Prüfnachweise.
IDEMIA im Portfolio
1 Produkt mit eigener Seite: Überblick, Funktionen, Einsatz, Bilder und Quellen. Maßgeblich sind Version, Lizenz und Einsatzbedingungen im konkreten Projekt.
Alle Produkte von IDEMIAIDEMIA / Hardware-Sicherheitsmodul
Hardware-Sicherheitsmodul auf Basis einer Matrix aus Secure Elements statt eines Hauptprozessors, als Desktop- oder Rack-Gerät von 32SE bis 128SE, mit rund 50 Watt Leistungsaufnahme und Ausrichtung auf Post-Quanten-Verfahren.
IDEMIA Sphere HSM ansehenBilder von IDEMIA
Produktfotos, Schaubilder und Bildschirmfotos von IDEMIA, mit Quelle unter jedem Bild.
Leistungsumfang
Die Bestückung reicht von 32 bis 128 Secure Elements und lässt sich später erhöhen. Wir rechnen Ihre Last aus Signaturen, Schlüsselerzeugung und Verschlüsselung auf eine Stufe hoch und planen den Ausbau mit ein, damit das Gerät nicht vorzeitig gewechselt werden muss.
Dimensionierung mit Ausbaupfad.
IDEMIA nennt FIPS 140-3 Level 3 in der Pressemitteilung, ein Eintrag im Prüfverzeichnis CMVP ist dazu nicht auffindbar (Stand 18.09.2026). Wir halten je Angabe fest, ob sie belegt oder eine Herstellerangabe ist, und klären vorab, was Ihre Aufsicht als Nachweis akzeptiert.
Nachweisübersicht, getrennt nach belegten Prüfungen und Herstellerangaben.
Wir schneiden die Sicherheitsdomänen auf Ihre Mandanten zu, klären die Schnittstellen vor jeder Anbindung mit dem Hersteller, testen sie an Ihrer Anwendung und dokumentieren die Schlüsselzeremonie prüffest. Kaltlagerung für selten genutzte Schlüssel und ein aktives Cluster mit Ausfallübernahme planen wir auf Wunsch mit ein.
Installiertes Gerät mit angebundenen Anwendungen und Zeremonieprotokoll.
Im Betrieb überwachen wir die Geräte, trennen Administration und Anwendung und binden Ereignisse an Ihr SIEM an. Parallel prüfen wir, welche Post-Quanten-Verfahren die Sphere Cryptographic Library für Ihren Anwendungsfall abdeckt. Rollen und Protokolle prüfen wir regelmäßig, Änderungen dokumentieren wir für die Revision.
Betriebs- und Wartungsverfahren mit PQC-Bewertung.
Vertiefung
Das Sphere HSM verteilt die Kryptografie auf viele Secure Elements, also auf manipulationsgeschützte Mikrocontroller, und kommt ohne zentralen Hauptprozessor aus. Wer mehr Leistung braucht, rüstet weitere Secure Elements nach; das Gerät nimmt dabei rund 50 Watt auf und arbeitet ohne Lüfter.
Mehrere Mandanten arbeiten in getrennten Sicherheitsdomänen, und aktive Geräte übernehmen den Betrieb im Cluster füreinander. IDEMIA entwickelt und konfiguriert die Geräte in Frankreich und richtet sie auf Post-Quanten-Verfahren aus.
IDEMIA richtet das Sphere HSM auf Post-Quanten-Verfahren aus und veröffentlicht mit der Sphere Cryptographic Library eine Bibliothek, deren Algorithmen im Programm CAVP geprüft sind. Für Kunden, die heute ein anderes HSM betreiben, stellt sich die Frage, welche Schlüssel und Anwendungen zuerst umziehen und ob beide Systeme eine Zeit lang parallel laufen.
Bei einem jungen Produkt entscheidet die Qualität der Nachweise. IDEMIA nennt FIPS 140-3 Level 3 als Herstellerangabe; Angaben zu PCI PTS, Common Criteria oder ANSSI liegen nicht vor, eine Bestätigung als QSCD für eIDAS 2.0 ebenfalls nicht (Stand 18.09.2026).
Wir weisen solche Angaben in Ausschreibungen getrennt von belegten Prüfungen aus und klären vorab mit Ihrer Aufsicht, welcher Nachweis akzeptiert wird. Die Algorithmen der Sphere Cryptographic Library sind dagegen im Programm CAVP geprüft; die Bibliothek wurde im Juli 2025 veröffentlicht.
In Deutschland, Österreich und der Schweiz installiert OTOKO das Sphere HSM im Rechenzentrum des Kunden oder in der vorgesehenen Cloud-Umgebung. IDEMIA nennt beide Einsatzorte sowie die Kaltlagerung selten genutzter Schlüssel. Vor dem Einbau legen wir Sicherheitsdomänen, Rollen und das Zeremonieprotokoll fest, damit Mandanten und Administration von Beginn an getrennt sind.
Im Betrieb überwachen wir die Geräte, pflegen Rollen und Protokolle und binden Ereignisse an das SIEM des Kunden an. Änderungen an Bestückung, Firmware oder Mandanten dokumentieren wir für die Revision. Weil die Leistung mit jedem weiteren Secure Element wächst, prüfen wir bei jeder Wartung, ob Last und Ausbaustufe noch zusammenpassen.
Fragen, die Hersteller-Know-how erfordern, etwa zu Schnittstellen oder zur Sphere Cryptographic Library, klären wir direkt mit IDEMIA. Für den Kunden bleibt OTOKO der Ansprechpartner von der Auslegung bis zur Wartung.
IDEMIA nennt als Anwendungen PKI und Zertifizierungsstellen, Code Signing, Identitäts- und Zugriffsverwaltung, Zahlungsverkehr, Datenverschlüsselung, Schlüsselverwaltung in der Cloud und digitale Identitäten.
Die Liste der Programmierschnittstellen ist bislang nicht veröffentlicht. Deshalb klären wir die Schnittstellen vor jeder Anbindung direkt mit dem Hersteller und testen sie an Ihrer Anwendung, bevor das Gerät in den Betrieb geht.
Wir beginnen mit einer Bestandsaufnahme der eingesetzten Schlüssel und Verfahren, auf Wunsch mit OSEEK, und planen daraus die Reihenfolge: zuerst Testumgebung und unkritische Anwendungen, danach produktive Schlüssel mit dokumentierter Zeremonie. Für jede Anwendung halten wir fest, welche Schnittstelle sie nutzt und ob sie Post-Quanten-Verfahren schon verarbeiten kann. So entsteht ein Migrationsplan, der Ausfälle vermeidet und gegenüber Revision und Aufsicht belegbar bleibt.
Illustratives Projektszenario
Ein Betreiber möchte das Sphere HSM für mehrere Mandanten einsetzen. OTOKO rechnet die Last auf eine Ausbaustufe hoch, schneidet die Sicherheitsdomänen auf die Mandanten zu und klärt die Schnittstellen mit IDEMIA. Die Nachweisübersicht trennt belegte Prüfungen von Herstellerangaben und liegt der Revision vor der Beschaffung vor.
Hardware-Sicherheitsmodul aus Secure Elements
Herstellerangaben von IDEMIA (Pressemitteilung vom 30.09.2025 und Produktseite); Stand der Prüfung: 18.09.2026.
Klassische und Post-Quanten-Verfahren
Herstellerangaben von IDEMIA (Pressemitteilung vom 30.09.2025 und Produktseite); Stand der Prüfung: 18.09.2026.
Fragen zu IDEMIA
IDEMIA nennt FIPS 140-3 Level 3 in der Pressemitteilung zum Markteintritt, ein Eintrag im Prüfverzeichnis CMVP ist dazu nicht auffindbar (Stand 18.09.2026). Wir behandeln die Angabe deshalb als Herstellerangabe und weisen sie getrennt von belegten Prüfungen aus.
Die Kryptografie liegt auf vielen manipulationsgeschützten Mikrocontrollern statt auf einem Hauptprozessor, und die Leistung wächst mit jedem weiteren Baustein. Das Gerät nimmt rund 50 Watt auf, arbeitet ohne Lüfter und verlangt keinen Batteriewechsel.
IDEMIA veröffentlicht bislang keine Liste der Programmierschnittstellen. Wir klären die Schnittstellen vor der Anbindung direkt mit dem Hersteller und testen sie an Ihrer Anwendung.
IDEMIA beschreibt das Sphere HSM als von Grund auf post-quanten-bereit; die Sphere Cryptographic Library enthält klassische und Post-Quanten-Verfahren, deren Algorithmen im Programm CAVP geprüft sind. Welche Verfahren Ihre Anwendung nutzen kann, prüfen wir vor der Anbindung.
OTOKO ist HSM-Partner von IDEMIA für Installation, Wartung und Beratung in der DACH-Region, also in Deutschland, Österreich und der Schweiz.
Ja, ein Parallelbetrieb ist in der Migration üblich. Wir planen, welche Anwendungen zuerst umziehen, und dokumentieren die Schlüsselzeremonien für beide Systeme, bis das alte HSM außer Betrieb geht.
Nächster Schritt
Als Partner erhalten Sie Projektabstimmung, Angebote, Installation und Support für das IDEMIA-Portfolio aus einer Hand.