Secure Elements statt CPU
Eine Matrix aus manipulationsgeschützten Mikrocontrollern übernimmt Schlüssel und Kryptografie.
IDEMIA / Hardware-Sicherheitsmodule
Hardware-Sicherheitsmodul auf Basis einer Matrix aus Secure Elements statt eines Hauptprozessors, als Desktop- oder Rack-Gerät von 32SE bis 128SE, mit rund 50 Watt Leistungsaufnahme und Ausrichtung auf Post-Quanten-Verfahren. OTOKO installiert, wartet und berät in der DACH-Region.
Zur Herstellerseite (idemia.com)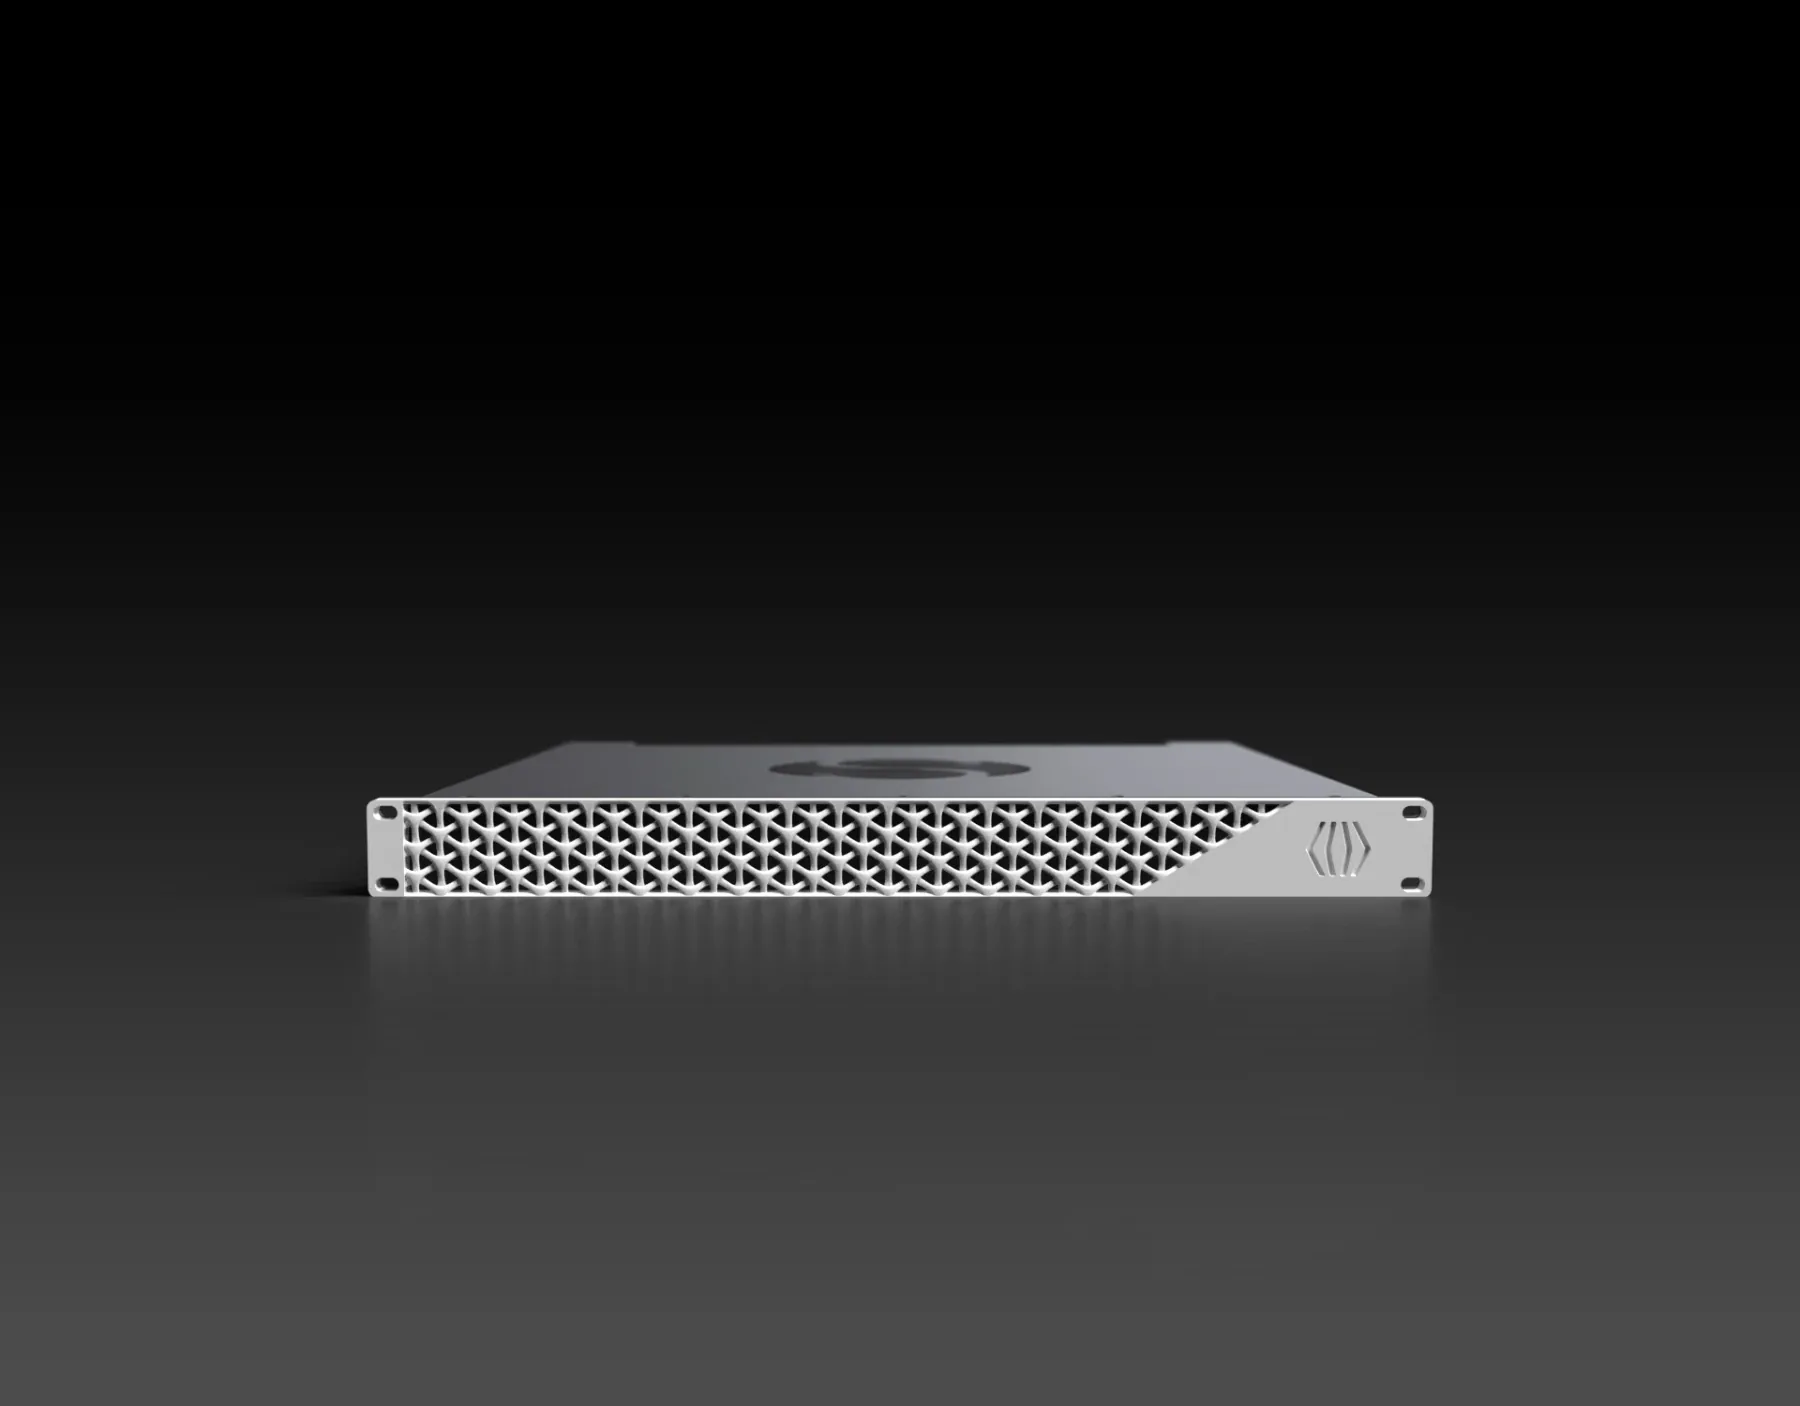
Hardware-Sicherheitsmodul
Bild: IDEMIA (Quelle: idemia.com)IDEMIA / Hardware-Sicherheitsmodul
Hardware-Sicherheitsmodul auf Basis einer Matrix aus Secure Elements statt eines Hauptprozessors, als Desktop- oder Rack-Gerät von 32SE bis 128SE, mit rund 50 Watt Leistungsaufnahme und Ausrichtung auf Post-Quanten-Verfahren. OTOKO installiert, wartet und berät in der DACH-Region.
Das Sphere HSM ist seit September 2025 am Markt und verteilt Schlüssel und Rechenarbeit auf viele manipulationsgeschützte Mikrocontroller. Die Leistung wächst mit jedem zusätzlichen Baustein, mehrere Mandanten arbeiten in getrennten Sicherheitsdomänen, und aktive Geräte übernehmen den Betrieb im Cluster füreinander.
IDEMIA Secure Transactions baut das Sphere HSM nicht um einen zentralen Prozessor, sondern aus vielen Secure Elements, also manipulationsgeschützten Mikrocontrollern. Schlüssel und Rechenlast verteilen sich auf diese Bausteine; mehr Bausteine bedeuten mehr Leistung. Mandanten arbeiten in getrennten Sicherheitsdomänen.
IDEMIA richtet das Gerät auf Post-Quanten-Verfahren aus und nennt die Sphere Cryptographic Library mit PQC-Algorithmen. OTOKO ist HSM-Partner für Installation, Wartung und Beratung in der DACH-Region.
Quelle: Herstellerinformationen von IDEMIA (idemia.com), sinngemäß wiedergegeben; abgerufen am 26.09.2026. Maßgeblich sind Version, Lizenz und Einsatzbedingungen im konkreten Projekt.
Funktionen und Komponenten
Die wichtigsten Funktionen von IDEMIA Sphere HSM, nach den Angaben von IDEMIA.
Eine Matrix aus manipulationsgeschützten Mikrocontrollern übernimmt Schlüssel und Kryptografie.
Von 32SE bis 128SE wächst die Leistung mit der Zahl der Secure Elements.
Getrennte Sicherheitsdomänen erlauben mehrere Mandanten auf einem Gerät.
Aktive Geräte übernehmen den Betrieb im Cluster füreinander.
Bilder von IDEMIA
Abbildungen von IDEMIA, mit Quelle unter jedem Bild.
Kenndaten und Varianten
Die Angaben nennen Quelle und Stand. Varianten und Komponenten stimmen wir für Ihr Projekt ab.
Alle Produkte der Kategorie Hardware-SicherheitsmoduleHerstellerangaben von IDEMIA (Pressemitteilung vom 30.09.2025 und Produktseite); Stand der Prüfung: 18.09.2026.
Einsatz im Projekt
Ein Hardware-Sicherheitsmodul schützt Schlüssel, die für Signaturen, Verschlüsselung, PKI, Zahlungsverkehr oder Code Signing gebraucht werden. Welche Plattform passt, hängt von Leistung, Mandantentrennung, Zertifizierungen, Betriebsmodell und den angebundenen Anwendungen ab.
Wir erfassen Anwendungen, Schlüsselarten und Lastprofile, prüfen die geforderten Nachweise und legen Modell, Partitionen oder Container, Hochverfügbarkeit und Sicherung fest. Zertifizierungsangaben nennen wir immer mit Stand und Quelle.
Die NIST-Standards FIPS 203, 204 und 205 legen die ersten Post-Quanten-Verfahren fest. HSM-Plattformen unterstützen sie in unterschiedlichem Umfang und mit unterschiedlichem Prüfstand. Für die Planung zählt, welche Verfahren eine Firmware-Version tatsächlich anbietet und ob Anwendungen sie nutzen können.
Mit OSEEK erfassen wir, wo heute welche Kryptografie eingesetzt wird, und leiten eine Migrationsfolge ab. Im Testaufbau prüfen wir hybride und reine PQC-Verfahren, bevor sie in Produktion gehen.
Wir installieren die Geräte, richten Rollen, Partitionen und Clients ein und dokumentieren Schlüsselzeremonien. Sicherung, Wiederherstellung und Ausfallübernahme werden vor der Abnahme getestet.
Im Betrieb übernehmen wir Updates, Überwachung und Wartung nach Absprache. Änderungen an Zertifizierungen, Firmware oder Anwendungen prüfen wir, bevor sie Ihre Umgebung erreichen.
Leistungen von OTOKO
OTOKO ist HSM-Partner von IDEMIA für Installation, Wartung und Beratung von HSM-Systemen auf Basis von Secure Elements in der DACH-Region.
IDEMIA bei OTOKODie Bestückung reicht von 32 bis 128 Secure Elements und lässt sich später erhöhen. Wir rechnen Ihre Last aus Signaturen, Schlüsselerzeugung und Verschlüsselung auf eine Stufe hoch und planen den Ausbau mit ein, damit das Gerät nicht vorzeitig gewechselt werden muss.
Dimensionierung mit Ausbaupfad.
IDEMIA nennt FIPS 140-3 Level 3 in der Pressemitteilung, ein Eintrag im Prüfverzeichnis CMVP ist dazu nicht auffindbar (Stand 18.09.2026). Wir halten je Angabe fest, ob sie belegt oder eine Herstellerangabe ist, und klären vorab, was Ihre Aufsicht als Nachweis akzeptiert.
Nachweisübersicht, getrennt nach belegten Prüfungen und Herstellerangaben.
Wir schneiden die Sicherheitsdomänen auf Ihre Mandanten zu, klären die Schnittstellen vor jeder Anbindung mit dem Hersteller, testen sie an Ihrer Anwendung und dokumentieren die Schlüsselzeremonie prüffest. Kaltlagerung für selten genutzte Schlüssel und ein aktives Cluster mit Ausfallübernahme planen wir auf Wunsch mit ein.
Installiertes Gerät mit angebundenen Anwendungen und Zeremonieprotokoll.
Im Betrieb überwachen wir die Geräte, trennen Administration und Anwendung und binden Ereignisse an Ihr SIEM an. Parallel prüfen wir, welche Post-Quanten-Verfahren die Sphere Cryptographic Library für Ihren Anwendungsfall abdeckt. Rollen und Protokolle prüfen wir regelmäßig, Änderungen dokumentieren wir für die Revision.
Betriebs- und Wartungsverfahren mit PQC-Bewertung.
Fragen zu IDEMIA Sphere HSM
Wir vergleichen Anwendungen, geforderte Zertifizierungen, Leistung, Mandantenfähigkeit und Betriebsmodell (eigenes Rechenzentrum, Cloud-Dienst oder hybrid) und empfehlen daraus eine Plattform mit begründeter Auslegung.
Jede Angabe nennt Quelle und Stand. „Im Verfahren“ bedeutet: noch nicht abgeschlossen. Für Ausschreibungen prüfen wir den aktuellen Stand im jeweiligen Prüfverzeichnis.
Ja. Installation, Wartung, Updates und Beratung übernehmen wir nach Vereinbarung, bei Thales mit dem Schwerpunkt PQC-Readiness, bei IDEMIA in der DACH-Region.
Portfolio weiter entdecken
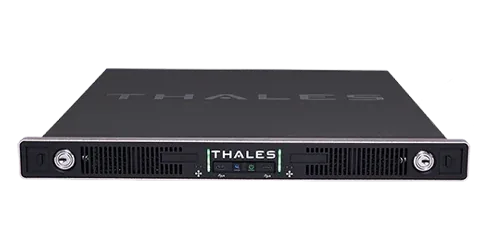
Thales / Hardware-Sicherheitsmodul
Die neue HSM-Plattform von Thales mit eigenem Kryptoprozessor, bis zu 15 Containern mit je 10 Partitionen und den Post-Quanten-Verfahren ML-KEM, ML-DSA, LMS und HSS.
Thales Luna 8 Network HSM ansehen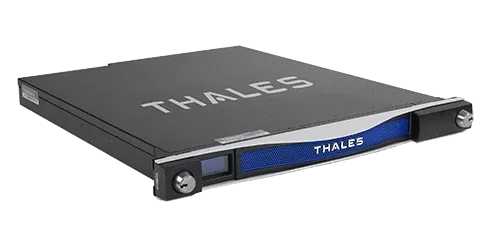
Thales / Hardware-Sicherheitsmodul
Das zertifizierte Netzwerk-HSM von Thales: FIPS 140-3 Level 3 mit NIST-Zertifikat 4684 und Common Criteria EAL4+ nach EN 419 221-5 (Stand 18.09.2026, Quelle: Thales).
Thales Luna 7 Network HSM ansehenThales / Payment HSM
Das Payment HSM von Thales verarbeitet PIN, Kartenschlüssel und Transaktionen bei Kartenherausgebern, Acquirern und Netzbetreibern und trägt die Zulassung PCI HSM v3.
Thales payShield 10K ansehenNächster Schritt
Werden Sie Partner und erhalten Sie Angebote, Lizenzen und Projektabstimmung aus einer Hand. Bestehende Partner melden sich im Partnerportal an.