Managed Service Provider
OTOKO betreibt ADSS Server als Managed Service. Sie nutzen die Vertrauensdienste, wir kümmern uns um Einrichtung, Betrieb, Aktualisierung und Überwachung.
Hersteller / MSP
Ascertia ADSS Server ist eine Plattform für digitale Vertrauensdienste: Signaturen und Siegel, Verifikation, Zeitstempel, Ausstellung und Prüfung von Zertifikaten, Registrierung, Fernsignatur und Langzeitarchivierung. Für Ascertia ADSS ist OTOKO Managed Service Provider (MSP). Wir richten die ADSS-Dienste ein, binden sie an Ihre Anwendungen und Hardware-Sicherheitsmodule an und betreiben sie als Managed Service.
Zur Herstellerwebsite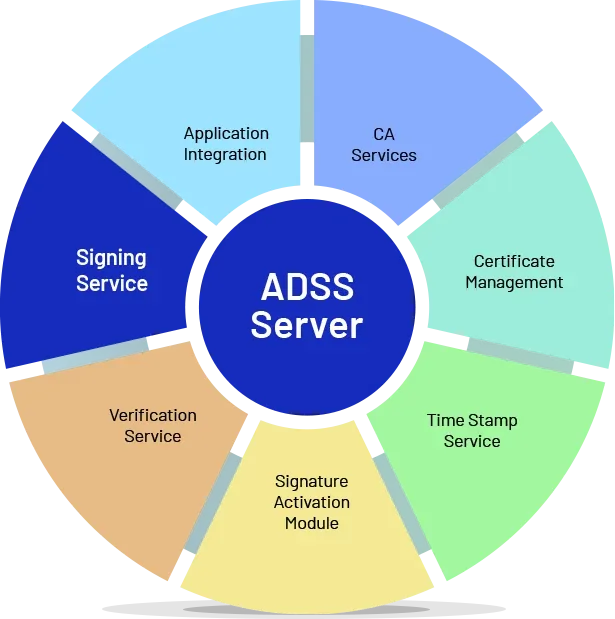
ADSS als Managed Service.
Bild: Ascertia (Quelle: ascertia.com)Rolle von OTOKO
Für Ascertia ADSS ist OTOKO Managed Service Provider (MSP).
OTOKO betreibt ADSS Server als Managed Service. Sie nutzen die Vertrauensdienste, wir kümmern uns um Einrichtung, Betrieb, Aktualisierung und Überwachung.
Signatur, Verifikation, Zeitstempel, Zertifikatsdienste, Registrierung, Fernsignatur und Archivierung laufen auf einer Plattform und aus einer Hand.
Wir verbinden ADSS mit Ihrem Hardware-Sicherheitsmodul und Ihren Fachanwendungen, über SDK, Webdienste oder standardisierte Protokolle.
Ascertia im Portfolio
9 Produkte mit eigener Seite: Überblick, Funktionen, Einsatz, Bilder und Quellen. Maßgeblich sind Version, Lizenz und Einsatzbedingungen im konkreten Projekt.
Alle Produkte von AscertiaAscertia / Signaturen und Siegel
Der ADSS Signing Server erzeugt einfache, fortgeschrittene und qualifizierte Signaturen und Siegel nach eIDAS, mit eingebettetem Zeitstempel, für Dokumente und Daten in großer Zahl.
Ascertia ADSS Signing Server ansehenAscertia / Signaturprüfung
Der ADSS Verification Server prüft, ob eine Signatur kryptografisch gültig ist und das Zertifikat des Unterzeichners vertrauenswürdig ist, für PDF, XML DSig, PKCS#7, CMS, S/MIME sowie PAdES, XAdES und CAdES.
Ascertia ADSS Verification Server ansehenAscertia / Signatur mit lokalen Schlüsseln
Mit ADSS Go>Sign signieren Anwender mit Schlüsseln auf Smartcard, USB-Token oder in Software und erhalten zeitgestempelte, langfristig prüfbare Signaturen in PAdES, XAdES und CAdES.
Ascertia ADSS Go>Sign ansehen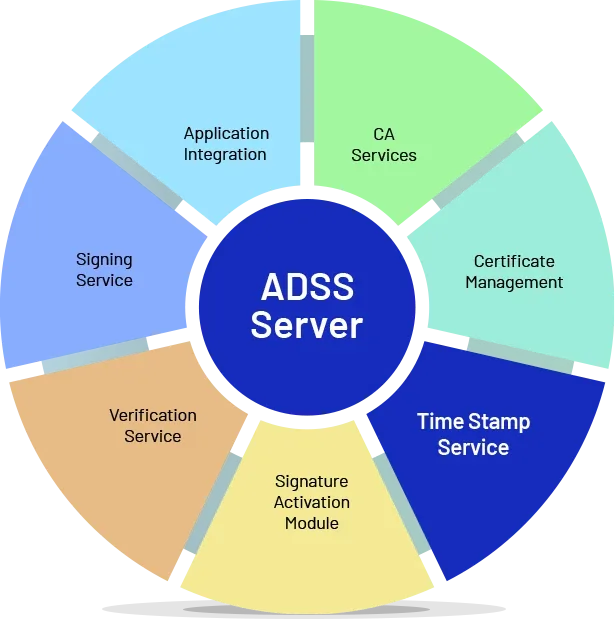
Ascertia / Zeitstempel
Der ADSS TSA Server erzeugt Zeitstempel, die belegen, wann eine digitale Transaktion stattgefunden hat, nach RFC 3161 und RFC 5816, auch als eIDAS-qualifizierte Zeitstempel und Adobe-AATL-Zeitstempel.
Ascertia ADSS TSA Server ansehenAscertia / Zertifikatsstatus
Der ADSS OCSP Server beantwortet Statusanfragen zu Zertifikaten in Echtzeit, für mehrere Zertifizierungsstellen und Validierungsrichtlinien zugleich, nach RFC 2560, RFC 6960 und RFC 5019.
Ascertia ADSS OCSP Server ansehenAscertia / Zertifizierungsstelle
Der Zertifizierungsdienst von ADSS Server stellt Zertifikate aus und verwaltet sie, von der Registrierung über Erneuerung und Sperrung bis zur Archivierung abgelaufener Zertifikate.
Ascertia ADSS Zertifizierungsdienst ansehen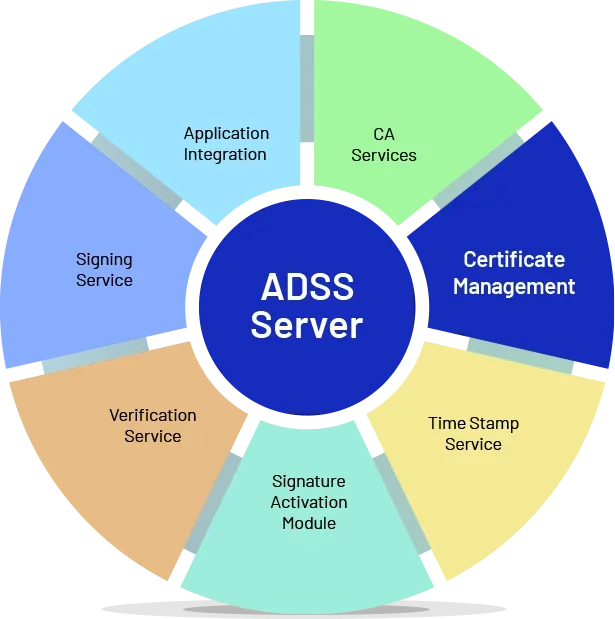
Ascertia / Registrierungsstelle
Der ADSS Web RA Server ist die Registrierungsstelle für den Lebenszyklus von Zertifikaten.
Ascertia ADSS Web RA Server ansehen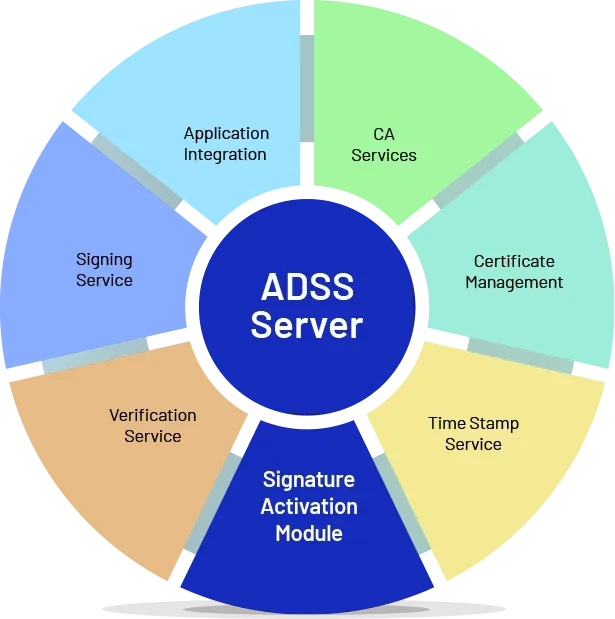
Ascertia / Fernsignatur
Mit dem Remote Authorisation Service (RAS) und der SAM Appliance liegen Signaturschlüssel zentral, und qualifizierte Signaturen werden aus der Ferne ausgelöst, ohne Smartcard beim Anwender.
Ascertia ADSS Fernsignatur (RAS und SAM) ansehen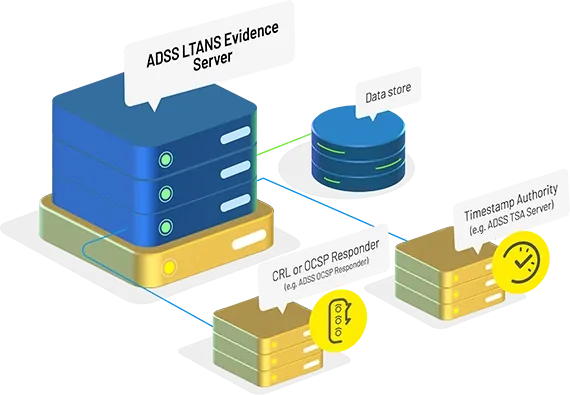
Ascertia / Beweiserhaltung und Archiv
Der ADSS LTANS Evidence Server bewahrt signierte Dokumente und Beweise über lange Zeiträume.
Ascertia ADSS LTANS Evidence Server ansehenBilder von Ascertia
Produktfotos, Schaubilder und Bildschirmfotos von Ascertia, mit Quelle unter jedem Bild.
Leistungsumfang
Welche Vertrauensdienste brauchen Sie: Signaturen und Siegel, Verifikation, Zeitstempel, eine eigene Zertifizierungsstelle mit Registrierung oder Fernsignatur? Wir legen mit Ihnen fest, welche ADSS-Dienste aktiviert werden, welche Richtlinien und Profile gelten und welche Anwendungen sie nutzen. Daraus entsteht eine dokumentierte Zielkonfiguration, bevor der erste Dienst in Betrieb geht.
Zielkonfiguration mit Diensten, Profilen und Richtlinien.
Signatur-, Siegel- und CA-Schlüssel gehören in ein Hardware-Sicherheitsmodul. Ascertia nennt unter anderem Thales Luna und ProtectServer, Entrust nShield, Utimaco, Azure Key Vault und AWS CloudHSM. Wir binden das vorgesehene HSM an, führen die Schlüsselzeremonie mit Protokoll durch und trennen Rollen für Administration und Freigabe.
Angebundenes HSM und protokollierte Schlüsselzeremonie.
OTOKO überwacht Dienste, Zertifikate und Sperrinformationen, spielt Aktualisierungen nach Test ein und hält Protokolle für die Revision vor. Änderungen an Profilen, neue Anwendungen und zusätzliche Mandanten setzen wir nach einem abgestimmten Verfahren um. Leistungsumfang, Servicezeiten und Betriebsort vereinbaren wir im Vertrag.
Laufender Betrieb mit Überwachung, Änderungsverfahren und Protokollen.
Vertrauensdienste werden geprüft. Wir stellen Konfiguration, Protokolle und Zeremonienachweise für Auditoren bereit und ordnen Herstellerangaben zu Normen und Zertifizierungen mit Stand ein. Neue ADSS-Versionen und Anforderungen, etwa geänderte Algorithmen, planen wir als Release mit Test, damit die Dienste ohne Unterbrechung weiterlaufen.
Auditfähige Unterlagen und geplanter Versionspfad.
Vertiefung
ADSS Server bündelt Dienste, die sonst auf mehrere Produkte verteilt wären: Der Signing Server erzeugt Signaturen und Siegel, der Verification Server prüft sie, der TSA Server liefert Zeitstempel, der Zertifizierungsdienst stellt Zertifikate aus, Web RA registriert Antragsteller, OCSP und SCVP beantworten Statusanfragen, und der LTANS Evidence Server bewahrt Beweise über lange Zeit.
Für Organisationen heißt das: Eine Plattform deckt den Lebenszyklus eines signierten Dokuments ab, von der Signatur über den Zeitstempel bis zur späteren Prüfung. Welche Dienste tatsächlich laufen, hängt vom Vorhaben ab. Eine Behörde mit eigenem Siegel braucht andere Bausteine als ein Unternehmen, das Zertifikate für Geräte ausstellt.
Mit Go>Sign signieren Anwender mit lokalen Schlüsseln auf Smartcard, USB-Token oder in Software; mit RAS und der SAM Appliance liegen die Schlüssel zentral, und die Signatur wird aus der Ferne ausgelöst. Beide Wege lassen sich in einer ADSS-Umgebung kombinieren.
Anwendungen sprechen ADSS über das Client SDK für Java und .NET, über Webdienste nach OASIS DSS und DSS-X oder über standardisierte Protokolle wie RFC 3161 für Zeitstempel, OCSP und EST an. Der Auto File Processor signiert Dateien in Verzeichnissen ohne Programmierung. Wir legen fest, welche Anwendung welchen Dienst über welchen Weg nutzt.
Schlüssel liegen im HSM. Ascertia nennt für den OCSP Server unter anderem Thales Luna und ProtectServer, Entrust nShield, Utimaco, Azure Key Vault und AWS CloudHSM; die SAM Appliance bringt ein HSM nach EN 419 221-5 mit oder nutzt ein externes. Container-Bereitstellungen gibt es seit ADSS 8.4, laut Release Notes noch ohne HSM-Anbindung; für Dienste mit HSM planen wir deshalb klassische Installationen.
Als Managed Service Provider übernimmt OTOKO den Betrieb der ADSS-Dienste. Dazu gehören die Überwachung von Diensten, Zertifikatslaufzeiten und Sperrlisten, das Einspielen neuer Versionen nach Test, die Pflege von Profilen und Richtlinien sowie die Aufbewahrung der Protokolle. Sie nutzen die Vertrauensdienste und behalten die fachliche Hoheit über Signaturen, Siegel und Zertifikate.
Den Betriebsort, die Servicezeiten und die Übergaben stimmen wir vorab ab. Wo OTOKO den Betrieb übernimmt, laufen die Lösungen in deutschen Rechenzentren. Kryptografie und Hardware-Sicherheitsmodule sind unsere Kernkompetenz; dasselbe Team, das HSM und Schlüsselzeremonien plant, betreut ADSS im Regelbetrieb.
Wenn sich Anforderungen ändern, etwa durch neue Anwendungen, zusätzliche Mandanten oder geänderte Algorithmen, setzen wir die Änderung nach einem abgestimmten Verfahren um. Der LTANS Evidence Server erneuert Evidence Records mit neuen Algorithmen und Zertifikaten; darauf baut die langfristige Beweiserhaltung auf, auch mit Blick auf Post-Quanten-Verfahren.
Ascertia nennt eIDAS-konforme einfache, fortgeschrittene und qualifizierte Signaturen und Siegel, eIDAS-qualifizierte Zeitstempel und Adobe AATL, für die SAM Appliance Common Criteria EAL4+ nach EN 419 241-2 als QSCD und für ADSS Server Common Criteria EAL 4 nach dem NIAP Protection Profile für Zertifizierungsstellen. Wir führen diese Angaben als Herstellerangaben mit Stand.
Ob ein Dienst qualifiziert betrieben werden darf, entscheidet nicht allein die Software, sondern die Konformitätsbewertung des Vertrauensdiensteanbieters. Wir stellen dafür Konfiguration, Protokolle und Zeremonienachweise bereit und klären vor Beginn, welche Nachweise Ihr Auditor erwartet.
Illustratives Projektszenario
Eine Verwaltung möchte Bescheide elektronisch siegeln, mit Zeitstempel versehen und Jahre später noch prüfen können. OTOKO richtet Signing Server, TSA Server und Verification Server ein, bindet das Siegelzertifikat im HSM an und verbindet das Fachverfahren über das Client SDK. Der LTANS Evidence Server bewahrt die Beweise. Nach der Abnahme betreibt OTOKO die Dienste als Managed Service und legt Protokolle und Nachweise für die Revision vor.
Plattform der Dienste
Herstellerangaben von Ascertia (Produktseiten, Dokumentation und Release Notes); Stand: 26.09.2026, Tag des Abrufs.
Signing Server, Verification, Go>Sign
Herstellerangaben von Ascertia (Produktseiten, Dokumentation und Release Notes); Stand: 26.09.2026, Tag des Abrufs.
Zertifizierungsdienst, Web RA, OCSP
Herstellerangaben von Ascertia (Produktseiten, Dokumentation und Release Notes); Stand: 26.09.2026, Tag des Abrufs.
TSA, LTANS, RAS und SAM
Herstellerangaben von Ascertia (Produktseiten, Dokumentation und Release Notes); Stand: 26.09.2026, Tag des Abrufs.
Fragen zu Ascertia
OTOKO betreibt Ascertia ADSS als Managed Service Provider. Wir richten die Dienste ein, binden HSM und Anwendungen an und übernehmen Überwachung, Aktualisierung und Änderungen. Leistungsumfang, Servicezeiten und Betriebsort vereinbaren wir im Vertrag.
Die ADSS-Palette: Signing Server, Verification Server, TSA Server, OCSP Server mit SCVP, Zertifizierungsdienst, Web RA Server, Fernsignatur mit RAS und SAM Appliance, Go>Sign und LTANS Evidence Server. Welche Dienste Sie nutzen, legen wir gemeinsam fest.
Ascertia nennt eIDAS-qualifizierte Signaturen, Siegel und Zeitstempel. Ob ein Dienst als qualifiziert gilt, hängt aber auch vom Vertrauensdiensteanbieter und dessen Konformitätsbewertung ab. Das klären wir vor Beginn mit Ihnen.
Ascertia nennt unter anderem Thales Luna und ProtectServer, Entrust nShield, Utimaco, Azure Key Vault und AWS CloudHSM. Für Fernsignaturen bringt die SAM Appliance ein HSM nach EN 419 221-5 mit oder nutzt ein externes Gerät.
Seit ADSS Server 8.4 aus dem Februar 2026 gibt es Container-Bereitstellungen, etwa mit Docker. Laut Release Notes unterstützen sie noch keine HSM-Anbindung; Dienste mit Schlüsseln im HSM planen wir deshalb als klassische Installation.
Nächster Schritt
Als Partner erhalten Sie Projektabstimmung, Angebote, Installation und Support für das Ascertia-Portfolio aus einer Hand.