Zentrale Schlüssel
Signaturschlüssel liegen zentral statt auf Smartcards.
Ascertia / Signatur und PKI
Mit dem Remote Authorisation Service (RAS) und der SAM Appliance liegen Signaturschlüssel zentral, und qualifizierte Signaturen werden aus der Ferne ausgelöst, ohne Smartcard beim Anwender. Die SAM Appliance ist laut Ascertia als QSCD nach Common Criteria EAL4+ zertifiziert. OTOKO betreibt beide Komponenten.
Zur Herstellerseite (ascertia.com)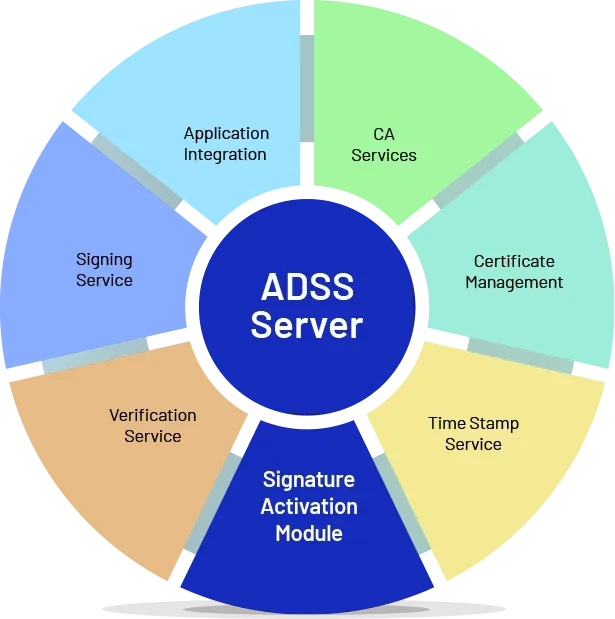
Fernsignatur
Bild: Ascertia (Quelle: ascertia.com)Ascertia / Fernsignatur
Mit dem Remote Authorisation Service (RAS) und der SAM Appliance liegen Signaturschlüssel zentral, und qualifizierte Signaturen werden aus der Ferne ausgelöst, ohne Smartcard beim Anwender. Die SAM Appliance ist laut Ascertia als QSCD nach Common Criteria EAL4+ zertifiziert. OTOKO betreibt beide Komponenten.
Die SAM Appliance erfüllt laut Ascertia EN 419 241-1 und -2, bringt ein HSM nach EN 419 221-5 mit oder nutzt ein externes Netzwerk-HSM und unterstützt die Schnittstelle des Cloud Signature Consortium (CSC).
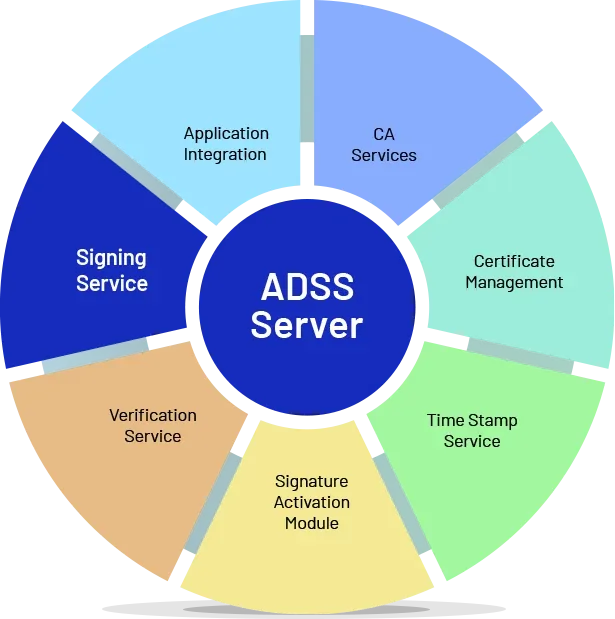
Qualifizierte Signaturen ohne Smartcard beim Anwender: Der Remote Authorisation Service und die SAM Appliance halten Signaturschlüssel zentral, der Anwender löst die Signatur nach Authentisierung aus der Ferne aus. Laut Ascertia ist die SAM Appliance als QSCD nach Common Criteria EAL4+ zertifiziert. OTOKO betreibt beide Komponenten.
Quelle: Herstellerinformationen von Ascertia (ascertia.com), sinngemäß wiedergegeben; abgerufen am 26.09.2026. Maßgeblich sind Version, Lizenz und Einsatzbedingungen im konkreten Projekt.
Funktionen und Komponenten
Die wichtigsten Funktionen von Ascertia ADSS Fernsignatur (RAS und SAM), nach den Angaben von Ascertia.
Signaturschlüssel liegen zentral statt auf Smartcards.
Qualifizierte Fernsignaturen mit zertifizierter Appliance.
Internes HSM oder externes Netzwerk-HSM.
Anbindung über die Schnittstelle des Cloud Signature Consortium.
Bilder von Ascertia
Abbildungen von Ascertia, mit Quelle unter jedem Bild.
Kenndaten und Varianten
Die Angaben nennen Quelle und Stand. Varianten und Komponenten stimmen wir für Ihr Projekt ab.
Alle Produkte der Kategorie Signatur und PKIHerstellerangaben von Ascertia (Produktseiten, Dokumentation und Release Notes); Stand: 26.09.2026, Tag des Abrufs.
Einsatz im Projekt
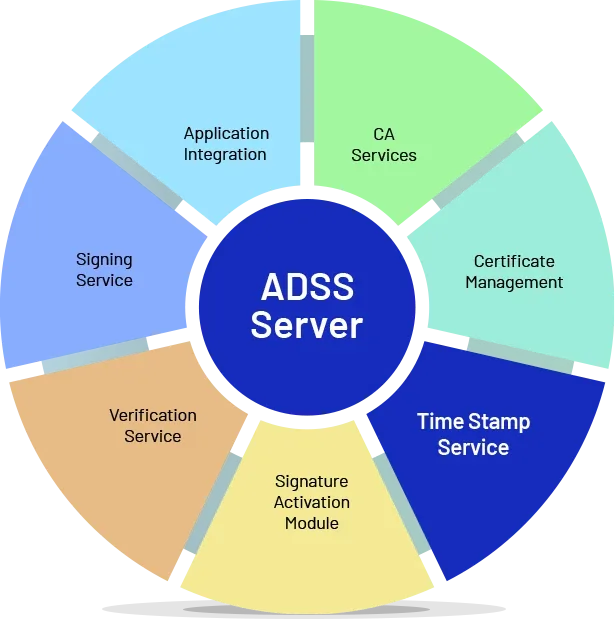
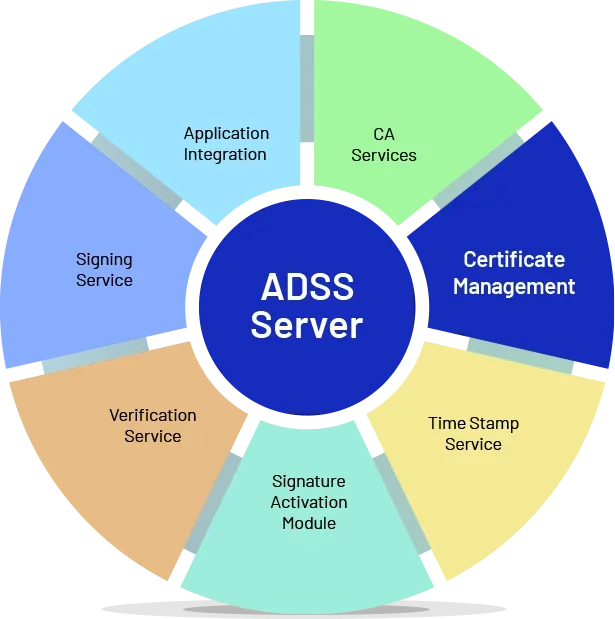
Signaturen, Siegel, Zeitstempel, Zertifikatsstatus und Beweiserhaltung greifen ineinander. ADSS Server stellt diese Dienste als Module bereit, die sich einzeln oder gemeinsam betreiben lassen.
Wir klären mit Ihnen, welche Signaturniveaus nach eIDAS nötig sind, welche Anwendungen angebunden werden und welche Schlüssel in welchem HSM liegen, und stellen daraus die Dienste zusammen.
Für Ascertia ADSS ist OTOKO Managed Service Provider. Wir betreiben die Dienste, überwachen Verfügbarkeit, Zertifikate und Schlüssel und spielen Updates nach Absprache ein.
Sie erhalten feste Ansprechpartner, dokumentierte Abläufe für Änderungen und Berichte über den Betrieb.
Fachanwendungen, Dokumentenmanagement und Portale binden die Dienste über SDK, REST- oder Standardschnittstellen an. Wir begleiten die Integration, testen die Abläufe und stimmen Richtlinien und Profile ab.
Für langfristige Nachweise planen wir Zeitstempel, Statusprüfung und Beweiserhaltung von Beginn an mit.
Leistungen von OTOKO
Für Ascertia ADSS ist OTOKO Managed Service Provider (MSP).
Ascertia bei OTOKOWelche Vertrauensdienste brauchen Sie: Signaturen und Siegel, Verifikation, Zeitstempel, eine eigene Zertifizierungsstelle mit Registrierung oder Fernsignatur? Wir legen mit Ihnen fest, welche ADSS-Dienste aktiviert werden, welche Richtlinien und Profile gelten und welche Anwendungen sie nutzen. Daraus entsteht eine dokumentierte Zielkonfiguration, bevor der erste Dienst in Betrieb geht.
Zielkonfiguration mit Diensten, Profilen und Richtlinien.
Signatur-, Siegel- und CA-Schlüssel gehören in ein Hardware-Sicherheitsmodul. Ascertia nennt unter anderem Thales Luna und ProtectServer, Entrust nShield, Utimaco, Azure Key Vault und AWS CloudHSM. Wir binden das vorgesehene HSM an, führen die Schlüsselzeremonie mit Protokoll durch und trennen Rollen für Administration und Freigabe.
Angebundenes HSM und protokollierte Schlüsselzeremonie.
OTOKO überwacht Dienste, Zertifikate und Sperrinformationen, spielt Aktualisierungen nach Test ein und hält Protokolle für die Revision vor. Änderungen an Profilen, neue Anwendungen und zusätzliche Mandanten setzen wir nach einem abgestimmten Verfahren um. Leistungsumfang, Servicezeiten und Betriebsort vereinbaren wir im Vertrag.
Laufender Betrieb mit Überwachung, Änderungsverfahren und Protokollen.
Vertrauensdienste werden geprüft. Wir stellen Konfiguration, Protokolle und Zeremonienachweise für Auditoren bereit und ordnen Herstellerangaben zu Normen und Zertifizierungen mit Stand ein. Neue ADSS-Versionen und Anforderungen, etwa geänderte Algorithmen, planen wir als Release mit Test, damit die Dienste ohne Unterbrechung weiterlaufen.
Auditfähige Unterlagen und geplanter Versionspfad.
Fragen zu Ascertia ADSS Fernsignatur (RAS und SAM)
Ja. Für Ascertia ADSS ist OTOKO Managed Service Provider (MSP) und übernimmt Betrieb, Überwachung und Pflege der Dienste.
Ascertia nennt einfache, fortgeschrittene und qualifizierte Signaturen und Siegel nach eIDAS. Welches Niveau Sie brauchen, klären wir anhand Ihrer Prozesse.
In einem Hardware-Sicherheitsmodul. Welche Plattform eingesetzt wird, stimmen wir mit Ihnen ab.
Portfolio weiter entdecken
Ascertia / Signaturen und Siegel
Der ADSS Signing Server erzeugt einfache, fortgeschrittene und qualifizierte Signaturen und Siegel nach eIDAS, mit eingebettetem Zeitstempel, für Dokumente und Daten in großer Zahl.
Ascertia ADSS Signing Server ansehenAscertia / Signaturprüfung
Der ADSS Verification Server prüft, ob eine Signatur kryptografisch gültig ist und das Zertifikat des Unterzeichners vertrauenswürdig ist, für PDF, XML DSig, PKCS#7, CMS, S/MIME sowie PAdES, XAdES und CAdES.
Ascertia ADSS Verification Server ansehenAscertia / Signatur mit lokalen Schlüsseln
Mit ADSS Go>Sign signieren Anwender mit Schlüsseln auf Smartcard, USB-Token oder in Software und erhalten zeitgestempelte, langfristig prüfbare Signaturen in PAdES, XAdES und CAdES.
Ascertia ADSS Go>Sign ansehenNächster Schritt
Werden Sie Partner und erhalten Sie Angebote, Lizenzen und Projektabstimmung aus einer Hand. Bestehende Partner melden sich im Partnerportal an.