Erster Partner mit Luna-8-PQC-Know-how
Wir kennen Container, Partitionen und die Post-Quanten-Verfahren der neuen Plattform und planen sie für Ihre Anwendungen, von ML-KEM und ML-DSA bis LMS und HSS.
Hersteller / Beratung/Integration · weltweit
Thales führt drei Hardware-Linien: Luna für allgemeine Anwendungen, payShield für Kartenzahlungen und ProtectServer für eigenen Code im Gerät. OTOKO ist der erste Partner mit Luna-8-PQC-Know-how und bereitet Kunden auf PQC vor: mit Luna 8 und den PQC-Algorithmen der Luna-7-Firmware 7.9. Wir vergleichen beide Generationen, binden die Module an Ihre Anwendungen an und übernehmen auf Wunsch den Betrieb.
Zur Herstellerwebsite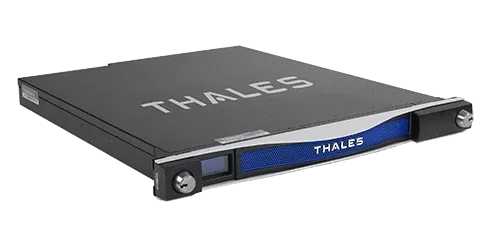
PQC-Readiness mit Luna 8.
Bild: Thales (Quelle: cpl.thalesgroup.com)Rolle von OTOKO
OTOKO ist der erste Partner mit Luna-8-PQC-Know-how und bereitet Kunden auf PQC vor.
Wir kennen Container, Partitionen und die Post-Quanten-Verfahren der neuen Plattform und planen sie für Ihre Anwendungen, von ML-KEM und ML-DSA bis LMS und HSS.
Wir erfassen die eingesetzte Kryptografie, priorisieren nach Schutzbedarf und Datenlebensdauer und bereiten die Migration auf Luna 8 oder Luna 7 mit Firmware 7.9 vor.
Nachweis, Last, Anwendung und Betriebsmodell entscheiden über die Linie. Wir prüfen die vier Punkte gemeinsam und begründen die Wahl schriftlich.
Wir übernehmen den Betrieb der Luna- und payShield-Geräte in deutschen Rechenzentren oder binden Luna Cloud HSM als Dienst an.
Thales im Portfolio
5 Produkte mit eigener Seite: Überblick, Funktionen, Einsatz, Bilder und Quellen. Maßgeblich sind Version, Lizenz und Einsatzbedingungen im konkreten Projekt.
Alle Produkte von Thales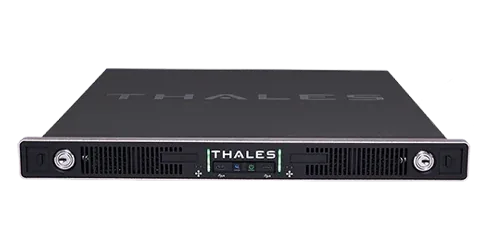
Thales / Hardware-Sicherheitsmodul
Die neue HSM-Plattform von Thales mit eigenem Kryptoprozessor, bis zu 15 Containern mit je 10 Partitionen und den Post-Quanten-Verfahren ML-KEM, ML-DSA, LMS und HSS.
Thales Luna 8 Network HSM ansehenThales / Hardware-Sicherheitsmodul
Das zertifizierte Netzwerk-HSM von Thales: FIPS 140-3 Level 3 mit NIST-Zertifikat 4684 und Common Criteria EAL4+ nach EN 419 221-5 (Stand 18.09.2026, Quelle: Thales).
Thales Luna 7 Network HSM ansehenThales / Payment HSM
Das Payment HSM von Thales verarbeitet PIN, Kartenschlüssel und Transaktionen bei Kartenherausgebern, Acquirern und Netzbetreibern und trägt die Zulassung PCI HSM v3.
Thales payShield 10K ansehenThales / Hardware-Sicherheitsmodul
ProtectServer 3 richtet sich an Teams, die eigene Logik im Gerät ausführen wollen.
Thales ProtectServer 3 ansehen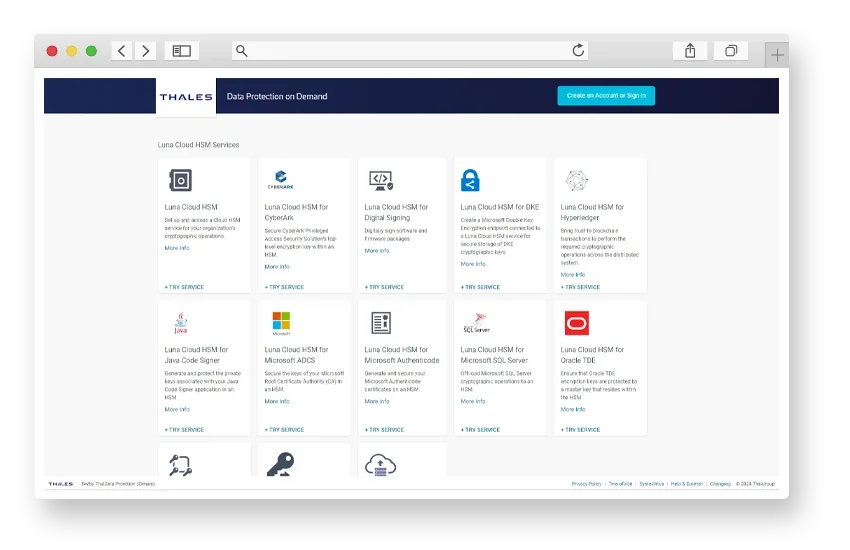
Thales / HSM als Dienst
Luna Cloud HSM ist der HSM-Dienst von Thales auf dem Marktplatz Data Protection on Demand, ergänzt um fertige Dienste für Signatur, Code Signing und Datenbanken auf Hardware nach FIPS 140-2 Level 3.
Thales Luna Cloud HSM ansehenBilder von Thales
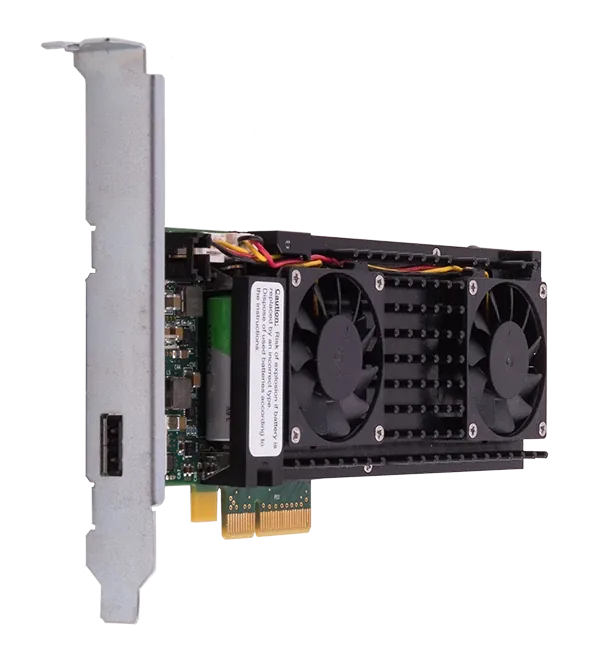
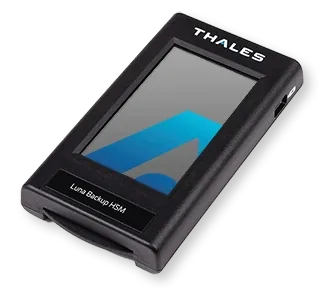
Produktfotos, Schaubilder und Bildschirmfotos von Thales, mit Quelle unter jedem Bild.
Leistungsumfang
Wir vergleichen die Luna-Stufen anhand Ihrer Last, richten die Partitionen ein und verbinden Ihre Anwendungen über den Luna HSM Universal Client. Die Schlüsselzeremonie protokollieren wir für die Revision, damit Prüfer jeden Schritt nachvollziehen können. Überwachung und Betrieb übernimmt auf Wunsch dasselbe Team.
Eingerichtete Partitionen, angebundene Anwendungen und Zeremonieprotokoll.
Wir erfassen, welche Anwendungen auf RSA und ECC beruhen, denn Quantenrechner können beide Verfahren brechen, und bereiten den Wechsel auf ML-KEM und ML-DSA vor. Bei Luna 7 liefert die Firmware 7.9 diese Verfahren, bei Luna 8 gehören sie zur Plattform. Die Reihenfolge richtet sich nach Schutzbedarf und Datenlebensdauer, erprobt wird in einer Testumgebung.
Migrationsplan mit Zielalgorithmen und Testnachweis je Anwendung.
Wer heute ein gültiges Zertifikat braucht, beschafft Luna 7; bei Luna 8 laufen die Verfahren noch, dafür bringt die Plattform mehr Container und die neuen Verfahren mit. Wir prüfen Nachweis, Last, Anwendung und Betriebsmodell und begründen die Wahl schriftlich. Der Luna HSM Universal Client verbindet beide Generationen.
Schriftlich begründete Entscheidungsvorlage.
Wir wählen die passenden Dienste auf Data Protection on Demand aus, verbinden sie mit Ihren Anwendungen und halten Schlüssel über Hybrid Luna auch im eigenen Rechenzentrum. Alternativ übernehmen wir den Betrieb der Geräte in deutschen Rechenzentren. payShield Cloud HSM lässt sich mit Azure, AWS und Google Cloud betreiben.
Betriebsmodell mit dokumentierter Schlüsselhaltung.
Vertiefung
Das Luna 7 Network HSM trägt die Zertifikate, die Ausschreibungen heute verlangen: FIPS 140-3 Level 3 mit dem NIST-Zertifikat 4684 für das Modul K7 und Common Criteria EAL4+ nach EN 419 221-5. Die A-Modelle melden Administratoren mit Passwort an, die S-Modelle verlangen zusätzlich das PED-Gerät, ein eigenes Eingabegerät für die Anmeldung.
Thales stellte Luna 8 im August 2026 vor, als erstes Produkt einer neuen Plattform mit selbst entwickeltem Kryptoprozessor. Die Zertifizierungen nach FIPS 140-3 Level 3 und Common Criteria laufen noch (Stand 18.09.2026). Wer ein gültiges Zertifikat braucht, beschafft weiter Luna 7; der Luna HSM Universal Client verbindet beide Generationen.
Jeder Container ist eine eigene Luna 8 Instanz mit bis zu 10 Partitionen und einer eigenen Firmware-Version. Luna 100 führt einen Container, Luna 150 bis zu sechs und Luna 190 bis zu 15. Ein 1U-Gehäuse trägt ein oder zwei Kryptomodule mit zusammen bis zu 30 Instanzen.
Für Betreiber mit mehreren Mandanten oder Anwendungen ändert das die Planung: Statt Partitionen auf einem Gerät zu verteilen, legen wir Container je Mandant oder Anwendungsklasse fest und planen die Firmware-Stände getrennt. So lässt sich ein neues Verfahren in einem Container einführen, während andere Anwendungen auf ihrem bisherigen Stand bleiben.
Angreifer zeichnen verschlüsselten Datenverkehr schon heute auf, um ihn später mit einem Quantencomputer zu entschlüsseln. Deshalb erfassen wir zuerst, welche Anwendungen auf RSA und ECC beruhen, und bewerten jedes System nach Schutzbedarf, Datenlebensdauer und Migrationsaufwand.
Luna 7 unterstützt ML-KEM und ML-DSA ab der Firmware 7.9 vom 29. Juli 2025, bei Luna 8 gehören ML-KEM nach FIPS 203, ML-DSA nach FIPS 204 sowie LMS und HSS zur Plattform; Thales nennt ML-KEM-768 und ML-DSA-65 als nativ unterstützte Parametersätze. Für das payShield 10K nennt Thales keine Post-Quanten-Verfahren; hier planen wir Alternativen in der Roadmap.
Die Vorbereitung beginnt beim Bestand. Mit OSEEK, unserer eigenen Plattform, oder einem Krypto-Inventar als CBOM erfassen wir Algorithmen, Schlüssellängen, Zertifikate und Bibliotheken mit ihrem Fundort. Schutzbedarf und Datenlebensdauer entscheiden danach, welche Systeme in die erste Welle kommen, und diese Begründung hält vor Aufsicht und Prüfern stand.
Größere Zertifikate und Handshakes messen wir vorher in einer Testumgebung an Firewalls, Gateways und Geräten. Während der Übergangszeit laufen klassische und quantensichere Verfahren hybrid, bis alle Gegenstellen die neuen Zertifikate prüfen können. Die Algorithmen wählen wir nach NIST FIPS 203 und 204 sowie BSI TR-02102.
Auf dem HSM setzen wir den Plan um: Container und Partitionen auf Luna 8, Firmware 7.9 auf bestehenden Luna-7-Geräten, Schlüsselzeremonien mit Protokoll. Jede Migrationsentscheidung erhält einen Testnachweis und einen Verantwortlichen, und Kennzahlen zeigen, welche Systeme quantensicher, hybrid oder noch klassisch arbeiten.
Illustratives Projektszenario
Die Root-CA liegt auf einem HSM ohne PQC-Firmware, Verschlusssachen haben eine lange Schutzdauer, der Hersteller-Support läuft aus. Die Migration auf Luna 7 mit Firmware 7.9 baut eine ML-DSA-Root-CA parallel zur RSA-Hierarchie auf, mit protokollierter Zeremonie und Algorithmen nach BSI TR-02102. Beide Zertifikatsketten laufen, bis die Clients schrittweise gewechselt haben.
Neue Plattform mit Post-Quanten-Verfahren
Herstellerangaben von Thales (Seite Luna Network HSM); Stand: 26.09.2026, Tag des Abrufs. „Im Verfahren“ heißt: noch nicht abgeschlossen.
Zertifizierte Linie für Ausschreibungen mit Nachweispflicht
Herstellerangaben von Thales (Produkt- und Compliance-Seiten); Stand der Angaben: 18.09.2026.
Payment HSM für PIN und Kartenschlüssel
Herstellerangaben von Thales (Produkt- und Compliance-Seiten); Stand der Angaben: 18.09.2026.
Eigener Code innerhalb der Sicherheitsgrenze
Herstellerangaben von Thales (Produkt- und Compliance-Seiten); Stand der Angaben: 18.09.2026.
HSM als Dienst auf Data Protection on Demand
Herstellerangaben von Thales (Produkt- und Compliance-Seiten); Stand der Angaben: 18.09.2026.
Fragen zu Thales
Luna 7 trägt FIPS 140-3 Level 3 mit dem NIST-Zertifikat 4684 und Common Criteria EAL4+, bei Luna 8 laufen beide Verfahren noch (Stand 18.09.2026). Wer einen Nachweis braucht, beschafft Luna 7; Thales führt die Linie weiter, und der Luna HSM Universal Client verbindet beide Generationen.
Jeder Container ist eine eigene Luna 8 Instanz mit bis zu 10 Partitionen und eigener Firmware-Version. Luna 100 führt einen Container, Luna 150 bis zu sechs, Luna 190 bis zu 15.
Ja. PIN und Kartenschlüssel gehören auf ein Payment HSM nach PCI HSM, bei Thales das payShield 10K mit der Zulassung v3. Bis zu 20 LMK-Partitionen trennen die Schlüsselsätze.
In vier Schritten: Bestand der Kryptografie erfassen, nach Schutzbedarf und Datenlebensdauer priorisieren, Verfahren in einer Testumgebung erproben und die Migration auf Luna 8 oder Luna 7 mit Firmware 7.9 hybrid umsetzen. Jeder Schritt endet mit einem Nachweis.
Ja. Wir übernehmen den Betrieb der Luna- und payShield-Geräte in deutschen Rechenzentren. Wer den Betrieb ganz abgeben will, bucht Luna Cloud HSM oder payShield Cloud HSM.
Nächster Schritt
Als Partner erhalten Sie Projektabstimmung, Angebote, Installation und Support für das Thales-Portfolio aus einer Hand.