Geräteerkennung
Fingerprinting erkennt Geräte über DHCP, User Agent und MAC-Adresse.
OPSWAT / OT- und Netzwerksicherheit
MetaDefender NAC, früher MetaAccess NAC, macht jede Netzwerkverbindung und jedes Endgerät sichtbar und lässt es in Echtzeit zu oder blockiert es. Geräte werden über Fingerprinting erkannt und vor dem Zugang auf Richtlinien geprüft. OTOKO plant Durchsetzung, Gastzugang und Anbindung an Ihre Netzwerkkomponenten.
Zur Herstellerseite (opswat.com)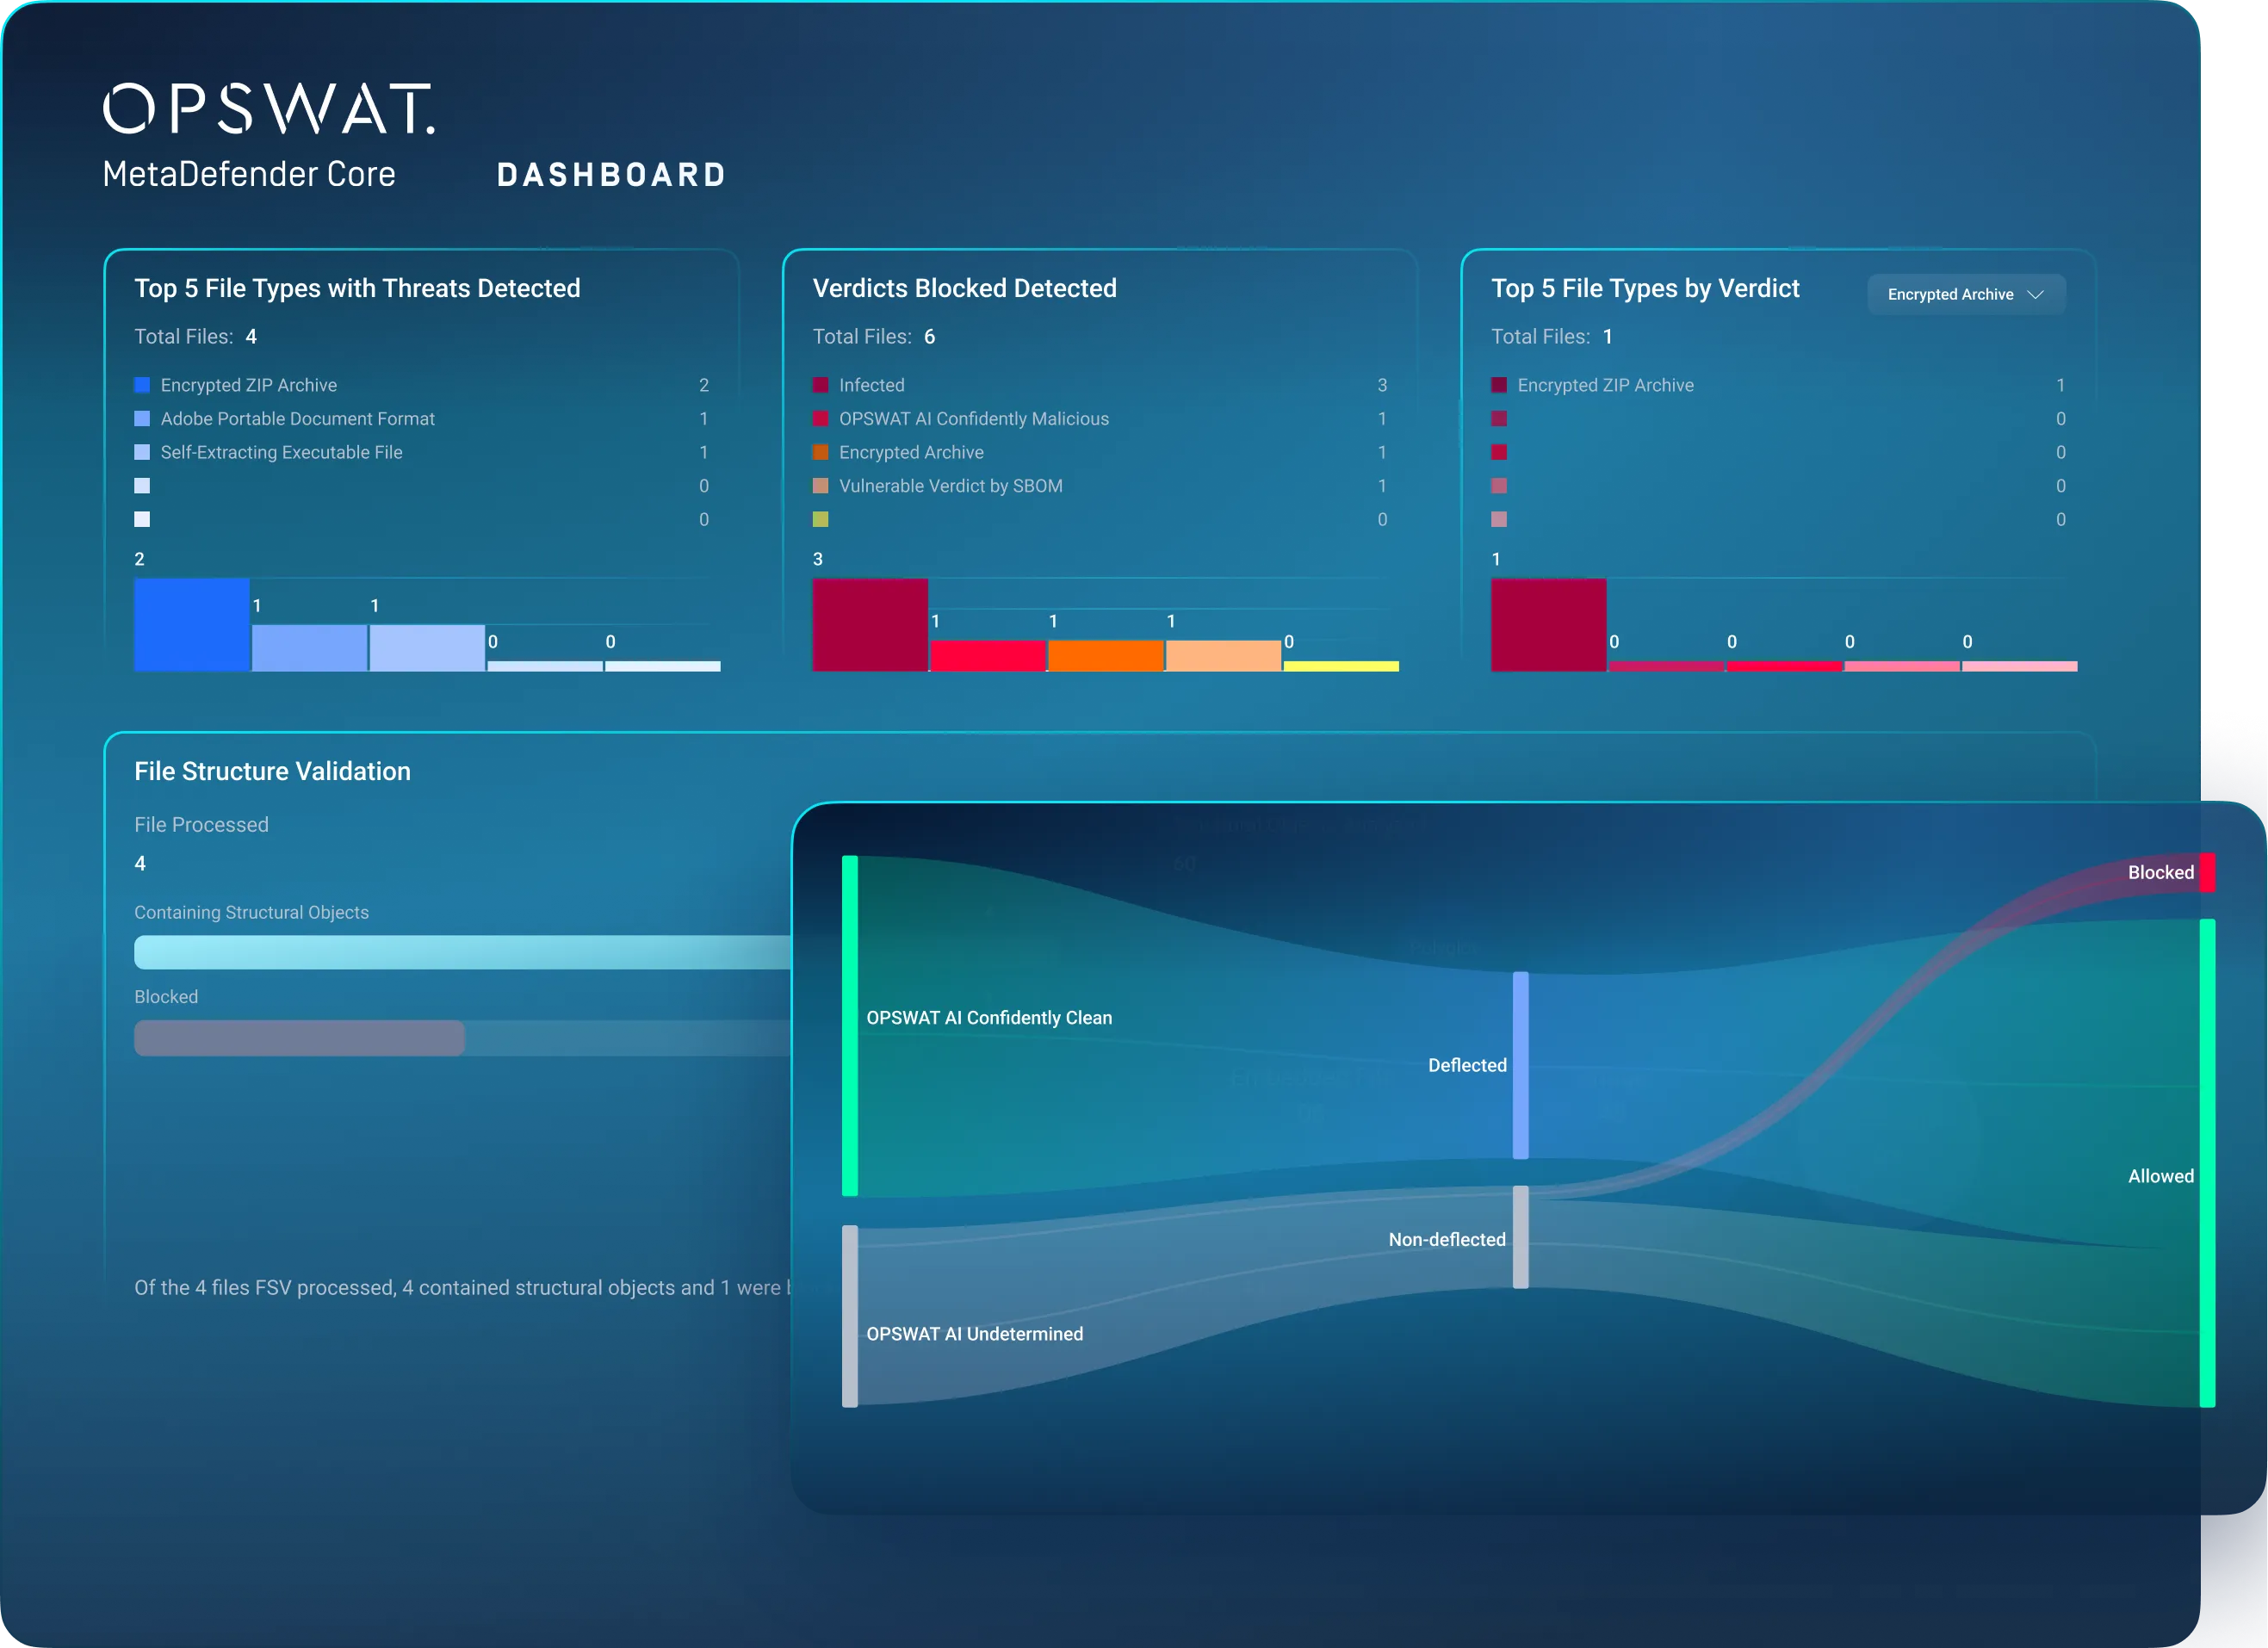
Netzwerkzugangskontrolle
Bild: OPSWAT (Quelle: opswat.com)OPSWAT / Netzwerkzugangskontrolle
MetaDefender NAC, früher MetaAccess NAC, macht jede Netzwerkverbindung und jedes Endgerät sichtbar und lässt es in Echtzeit zu oder blockiert es. Geräte werden über Fingerprinting erkannt und vor dem Zugang auf Richtlinien geprüft. OTOKO plant Durchsetzung, Gastzugang und Anbindung an Ihre Netzwerkkomponenten.
NAC erkennt Geräte über DHCP, Browser-User-Agent, URL-Fingerprinting und MAC-Adresse, prüft Windows-, macOS- und Mobilgeräte auf Konformität und setzt Zugänge über dynamische VLANs, herunterladbare ACLs oder Rollen durch. OPSWAT nennt Integrationen mit Cisco, Palo Alto Networks, Fortinet und Splunk.
MetaDefender NAC entscheidet, welches Gerät ins Netz darf. Geräte werden erkannt, auf Konformität geprüft und über VLANs, ACLs oder Rollen zugelassen oder abgewiesen, einschließlich Gästen und privaten Geräten über ein Captive Portal.
Quelle: Herstellerinformationen von OPSWAT (opswat.com), sinngemäß wiedergegeben; abgerufen am 26.09.2026. Maßgeblich sind Version, Lizenz und Einsatzbedingungen im konkreten Projekt.
Funktionen und Komponenten
Die wichtigsten Funktionen von OPSWAT MetaDefender NAC, nach den Angaben von OPSWAT.
Fingerprinting erkennt Geräte über DHCP, User Agent und MAC-Adresse.
Windows-, macOS- und Mobilgeräte werden vor dem Zugang geprüft.
Ein Captive Portal regelt den Zugang für Besucher und private Geräte.
Dynamische VLANs, herunterladbare ACLs oder Rollen setzen die Entscheidung um.
Bilder von OPSWAT
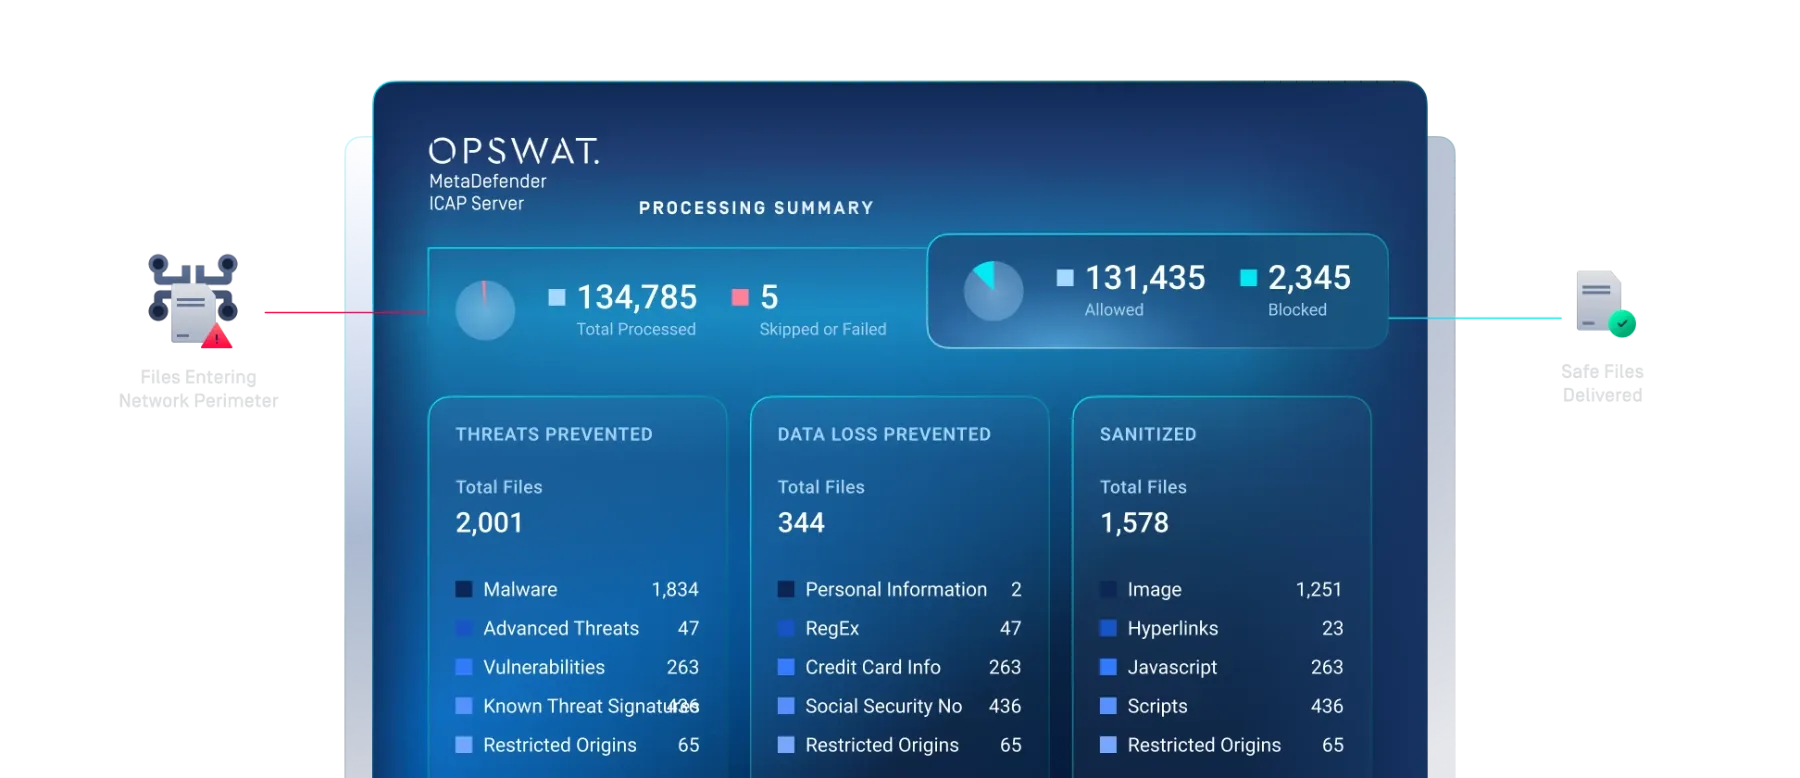
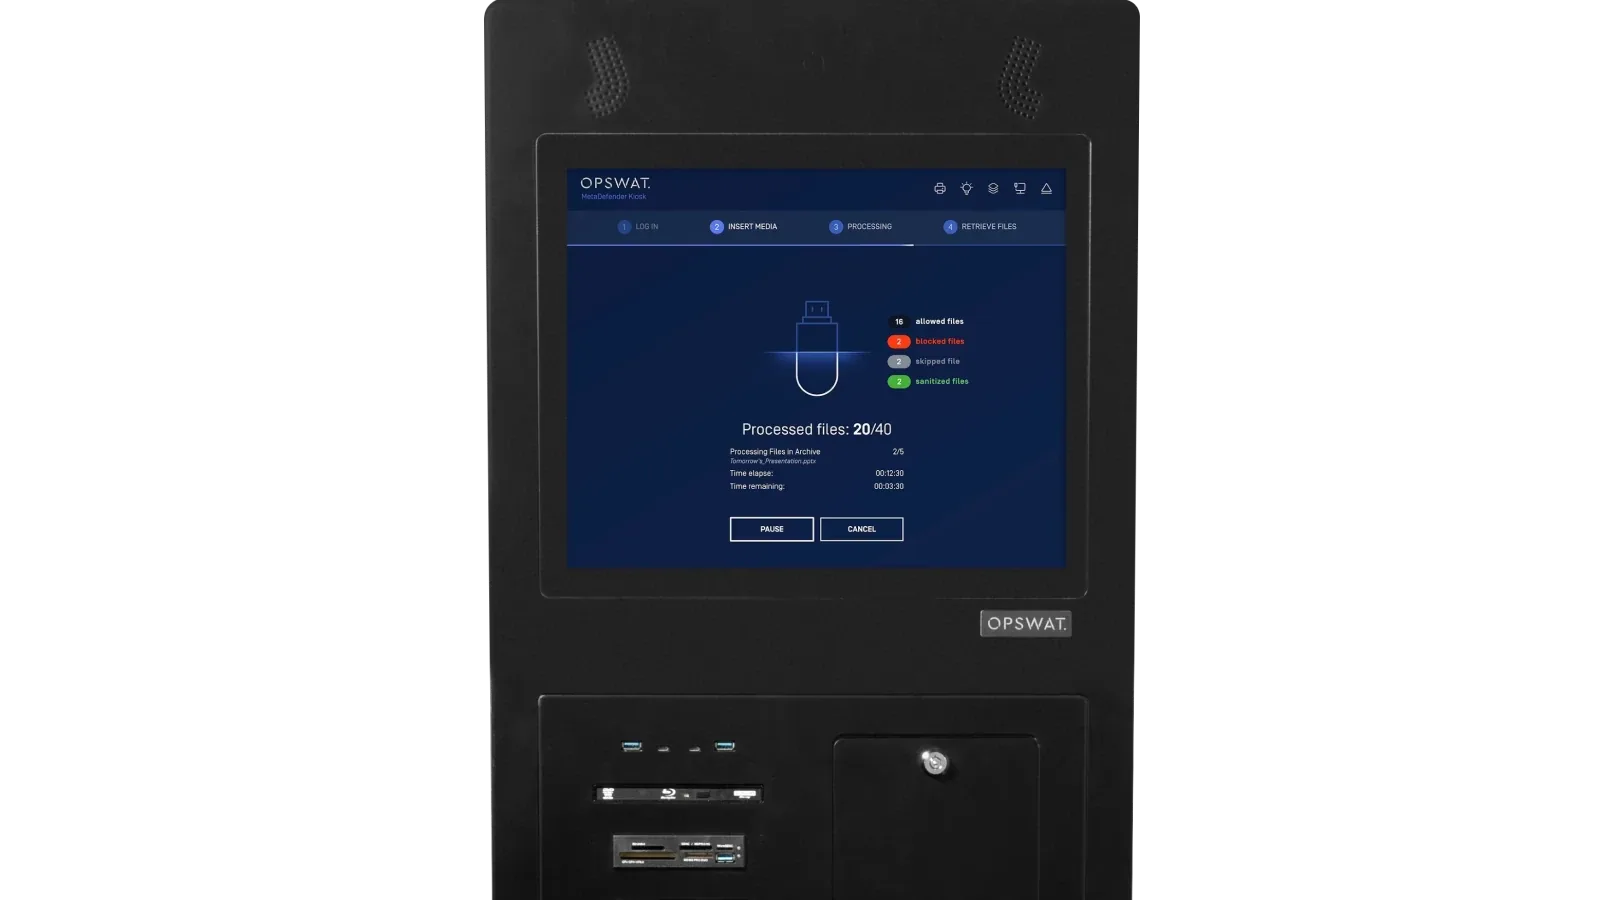
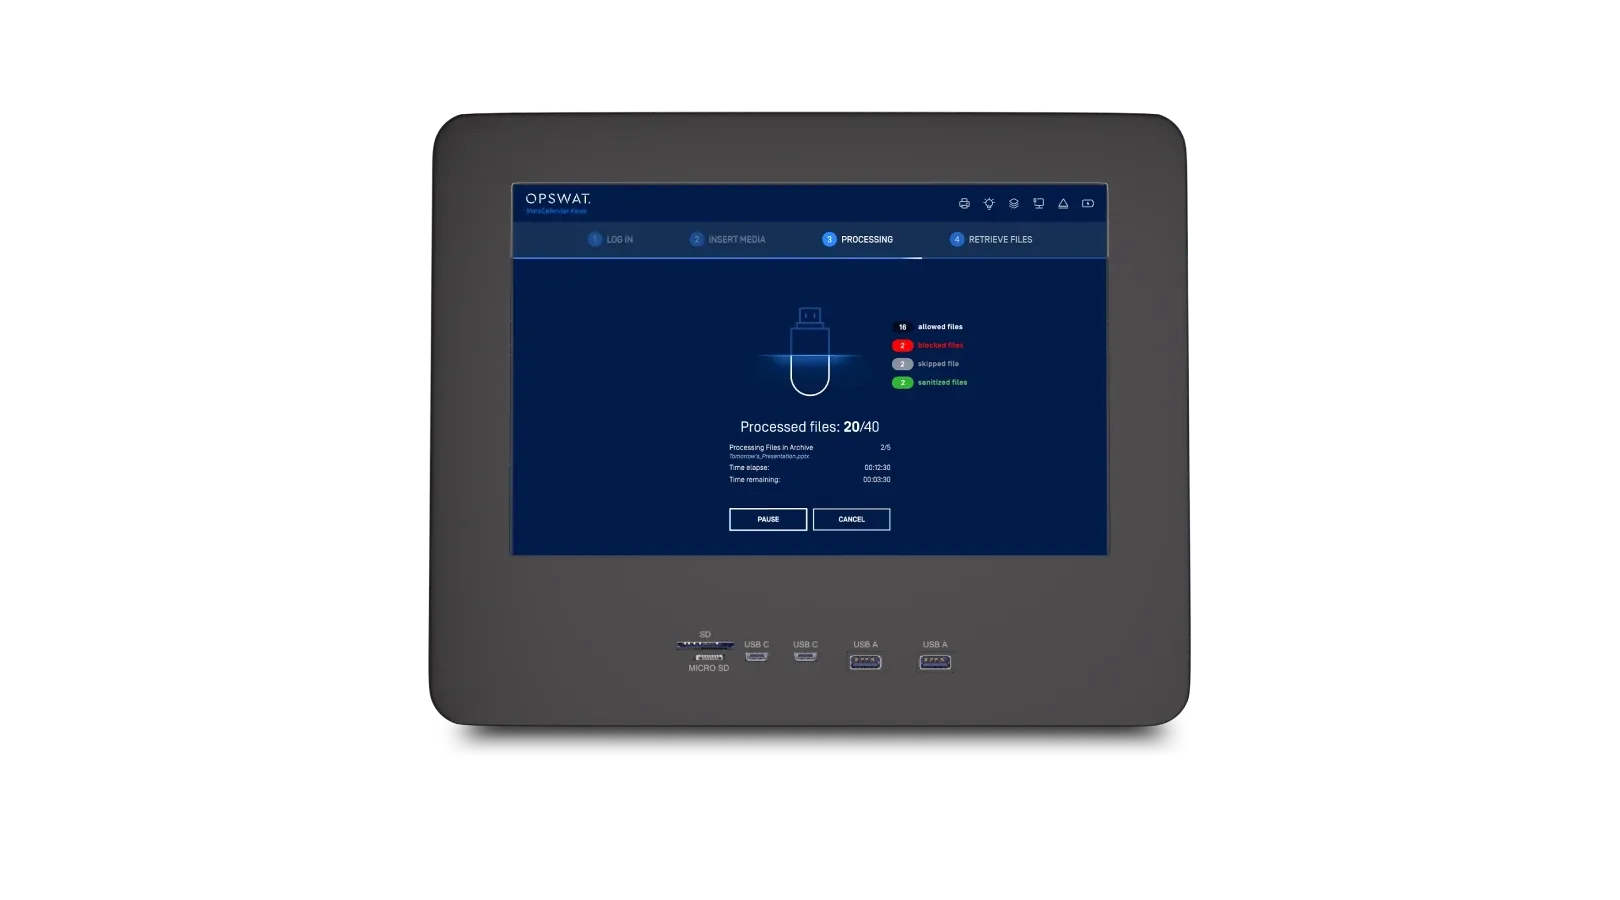
Abbildungen von OPSWAT, mit Quelle unter jedem Bild.
Kenndaten und Varianten
Die Angaben nennen Quelle und Stand. Varianten und Komponenten stimmen wir für Ihr Projekt ab.
Alle Produkte der Kategorie OT- und NetzwerksicherheitHerstellerangaben von OPSWAT (Produktseiten auf opswat.com); Stand: 26.09.2026, Tag des Abrufs. Der Umfang hängt von Modell, Version, Modulen und Lizenz ab.
Einsatz im Projekt
In Industrie und kritischer Infrastruktur trennen Zonen und Übergänge die Anlagen von der Büro-IT. Welche Daten eine Grenze passieren dürfen, in welche Richtung und mit welchem Protokoll, entscheidet über die Wahl zwischen Datendiode, Sicherheitsgateway, industrieller Firewall und kontrolliertem Fernzugriff.
Wir erfassen mit dem Anlagenbetrieb Datenflüsse, Protokolle und Verfügbarkeitsanforderungen und bilden daraus eine Zonenarchitektur mit begründeten Übergängen.
Eingriffe in laufende Anlagen brauchen Wartungsfenster, Rückfallwege und Abstimmung mit Betrieb und Herstellern der Steuerungstechnik. Wir planen Einbau und Inbetriebnahme so, dass Produktion und Steuerung unberührt bleiben.
Regeln und Freigaben werden zunächst beobachtend eingeführt und erst danach durchgesetzt. Jede Stufe wird dokumentiert und abgenommen.
Regelwerke wie IEC 62443 und NIS2 verlangen nachvollziehbare Segmentierung und Überwachung. Wir dokumentieren Übergänge, Regeln und Zuständigkeiten so, dass sie in Audits bestehen.
Im Betrieb übernehmen wir Updates, Regelpflege und Support und binden Ereignisse an Ihr SOC an.
Leistungen von OTOKO
OTOKO übernimmt Beratung, Analyse, Integration und Installation für die gesamte OPSWAT-Produktpalette.
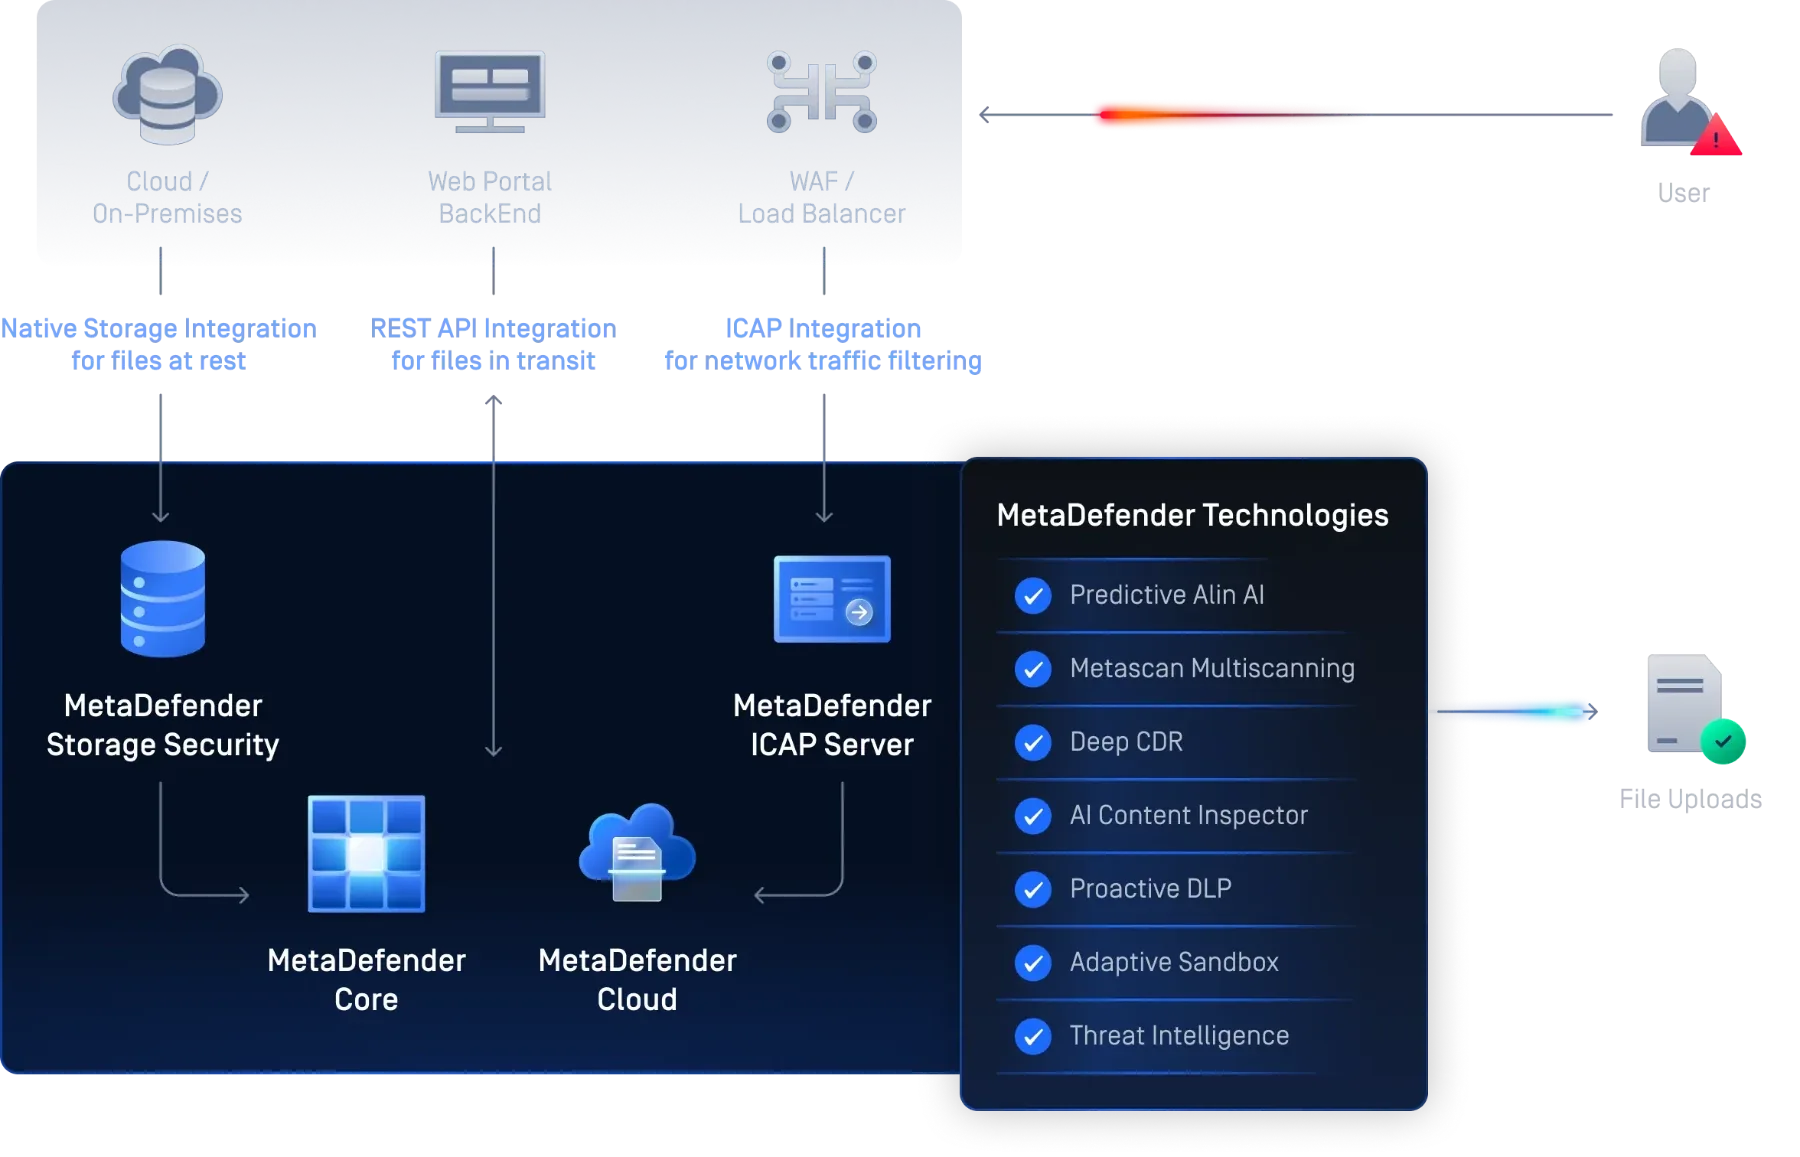
OPSWAT bei OTOKOWelche Wege nehmen Dateien in Ihre Organisation: Uploads, E-Mails, Speicher, Wechselmedien, Dateitransfers oder Verbindungen in die OT? Wir erfassen die Übergänge, ordnen ihnen die passenden OPSWAT-Produkte zu und legen fest, wo MetaDefender Core als zentrale Prüfinstanz arbeitet. Module, Lizenzen und Betriebsmodelle prüfen wir gegen Ihre Vorgaben, bevor ein Angebot entsteht.
Zielarchitektur mit Produktzuordnung je Übergang.
Wir bestimmen, an welcher Stelle eine Datei zurückgehalten und geprüft wird: in der Anwendung, am ICAP-fähigen Proxy, im Speicher, am Mailserver oder im Managed File Transfer. Scanauftrag und Freigabe werden so verbunden, dass nachgelagerte Prozesse nicht vor dem Prüfergebnis zugreifen. Richtlinien für Bereinigung, Ausnahmen und Zeitüberschreitungen testen wir mit repräsentativen Dokumenten.
Integrierter Prüf- und Freigabefluss je vereinbartem Kanal.
Für Produktions- und Leitstandsnetze planen wir Kiosk-Stationen, Media Firewall, Endpoint und Drive so, dass nur geprüfte Medien und Geräte Anschluss finden. Übergänge zwischen IT und OT legen wir mit Unidirectional Security Gateway, Optical Diode oder Bilateral Security Gateway aus und stimmen Protokolle, Durchsatz und Fernzugriff über OT Access mit dem Anlagenbetrieb ab.
Abgestimmtes Schutzkonzept für Medien, Geräte und Netzübergänge.
Ergebnisse, Fehlermeldungen und Betriebszustände binden wir an die vorgesehenen Empfänger an, bei mehreren Standorten über My OPSWAT Central Management. Last, Wartezeiten und Ausfallszenarien erproben wir vor dem Regelbetrieb; ein Scanfehler gilt dabei nie stillschweigend als unbedenklich. Konfiguration, Richtlinien und Betriebsverfahren übergeben wir dokumentiert an Ihr Team oder Ihren Betreiber.
Dokumentierter Aufbau mit Überwachung und Eskalationswegen.
Fragen zu OPSWAT MetaDefender NAC
Eine Datendiode erzwingt die Richtung in Hardware und eignet sich, wenn Daten nur aus der OT heraus fließen sollen. Wo Anfragen und Antworten nötig sind, kommen Sicherheitsgateway oder industrielle Firewall in Frage. Wir entscheiden das je Datenfluss.
OPSWAT nennt je Produkt unter anderem OPC UA, Modbus und MQTT. Den genauen Umfang prüfen wir für Ihre Anlage anhand der Produktdokumentation.
Nach Wahl Ihr Team mit unserer Unterstützung oder OTOKO im Rahmen eines vereinbarten Betriebsmodells.
Portfolio weiter entdecken
OPSWAT / File Scanning & CDR
Dateien aus Uploads, E-Mails, Downloads und Transfers prüfen, bevor sie in den Betrieb gelangen.
OPSWAT MetaDefender Core ansehenOPSWAT / Dateiprüfung am Netzrand
MetaDefender ICAP Server prüft Dateien am Netzwerkrand, bevor sie das Netz erreichen.
OPSWAT MetaDefender ICAP Server ansehenOPSWAT / Speichersicherheit
MetaDefender Storage Security prüft ruhende Daten in lokalen, hybriden und Cloud-Speichern, von AWS S3 und Azure Blob bis NetApp ONTAP und SharePoint Online.
OPSWAT MetaDefender Storage Security ansehenNächster Schritt
Werden Sie Partner und erhalten Sie Angebote, Lizenzen und Projektabstimmung aus einer Hand. Bestehende Partner melden sich im Partnerportal an.