Anti-Phishing
Links werden beim Klick erneut geprüft, nicht nur beim Eingang.
OPSWAT / Dateisicherheit
MetaDefender Email Gateway Security schützt den E-Mail-Verkehr vor Phishing, Schadsoftware und Exploits und wird On-Premises betrieben, laut OPSWAT besonders für Betreiber kritischer Infrastrukturen. Anhänge werden mit mehreren Engines geprüft und bereinigt. OTOKO integriert das Gateway in Ihren Mailfluss.
Zur Herstellerseite (opswat.com)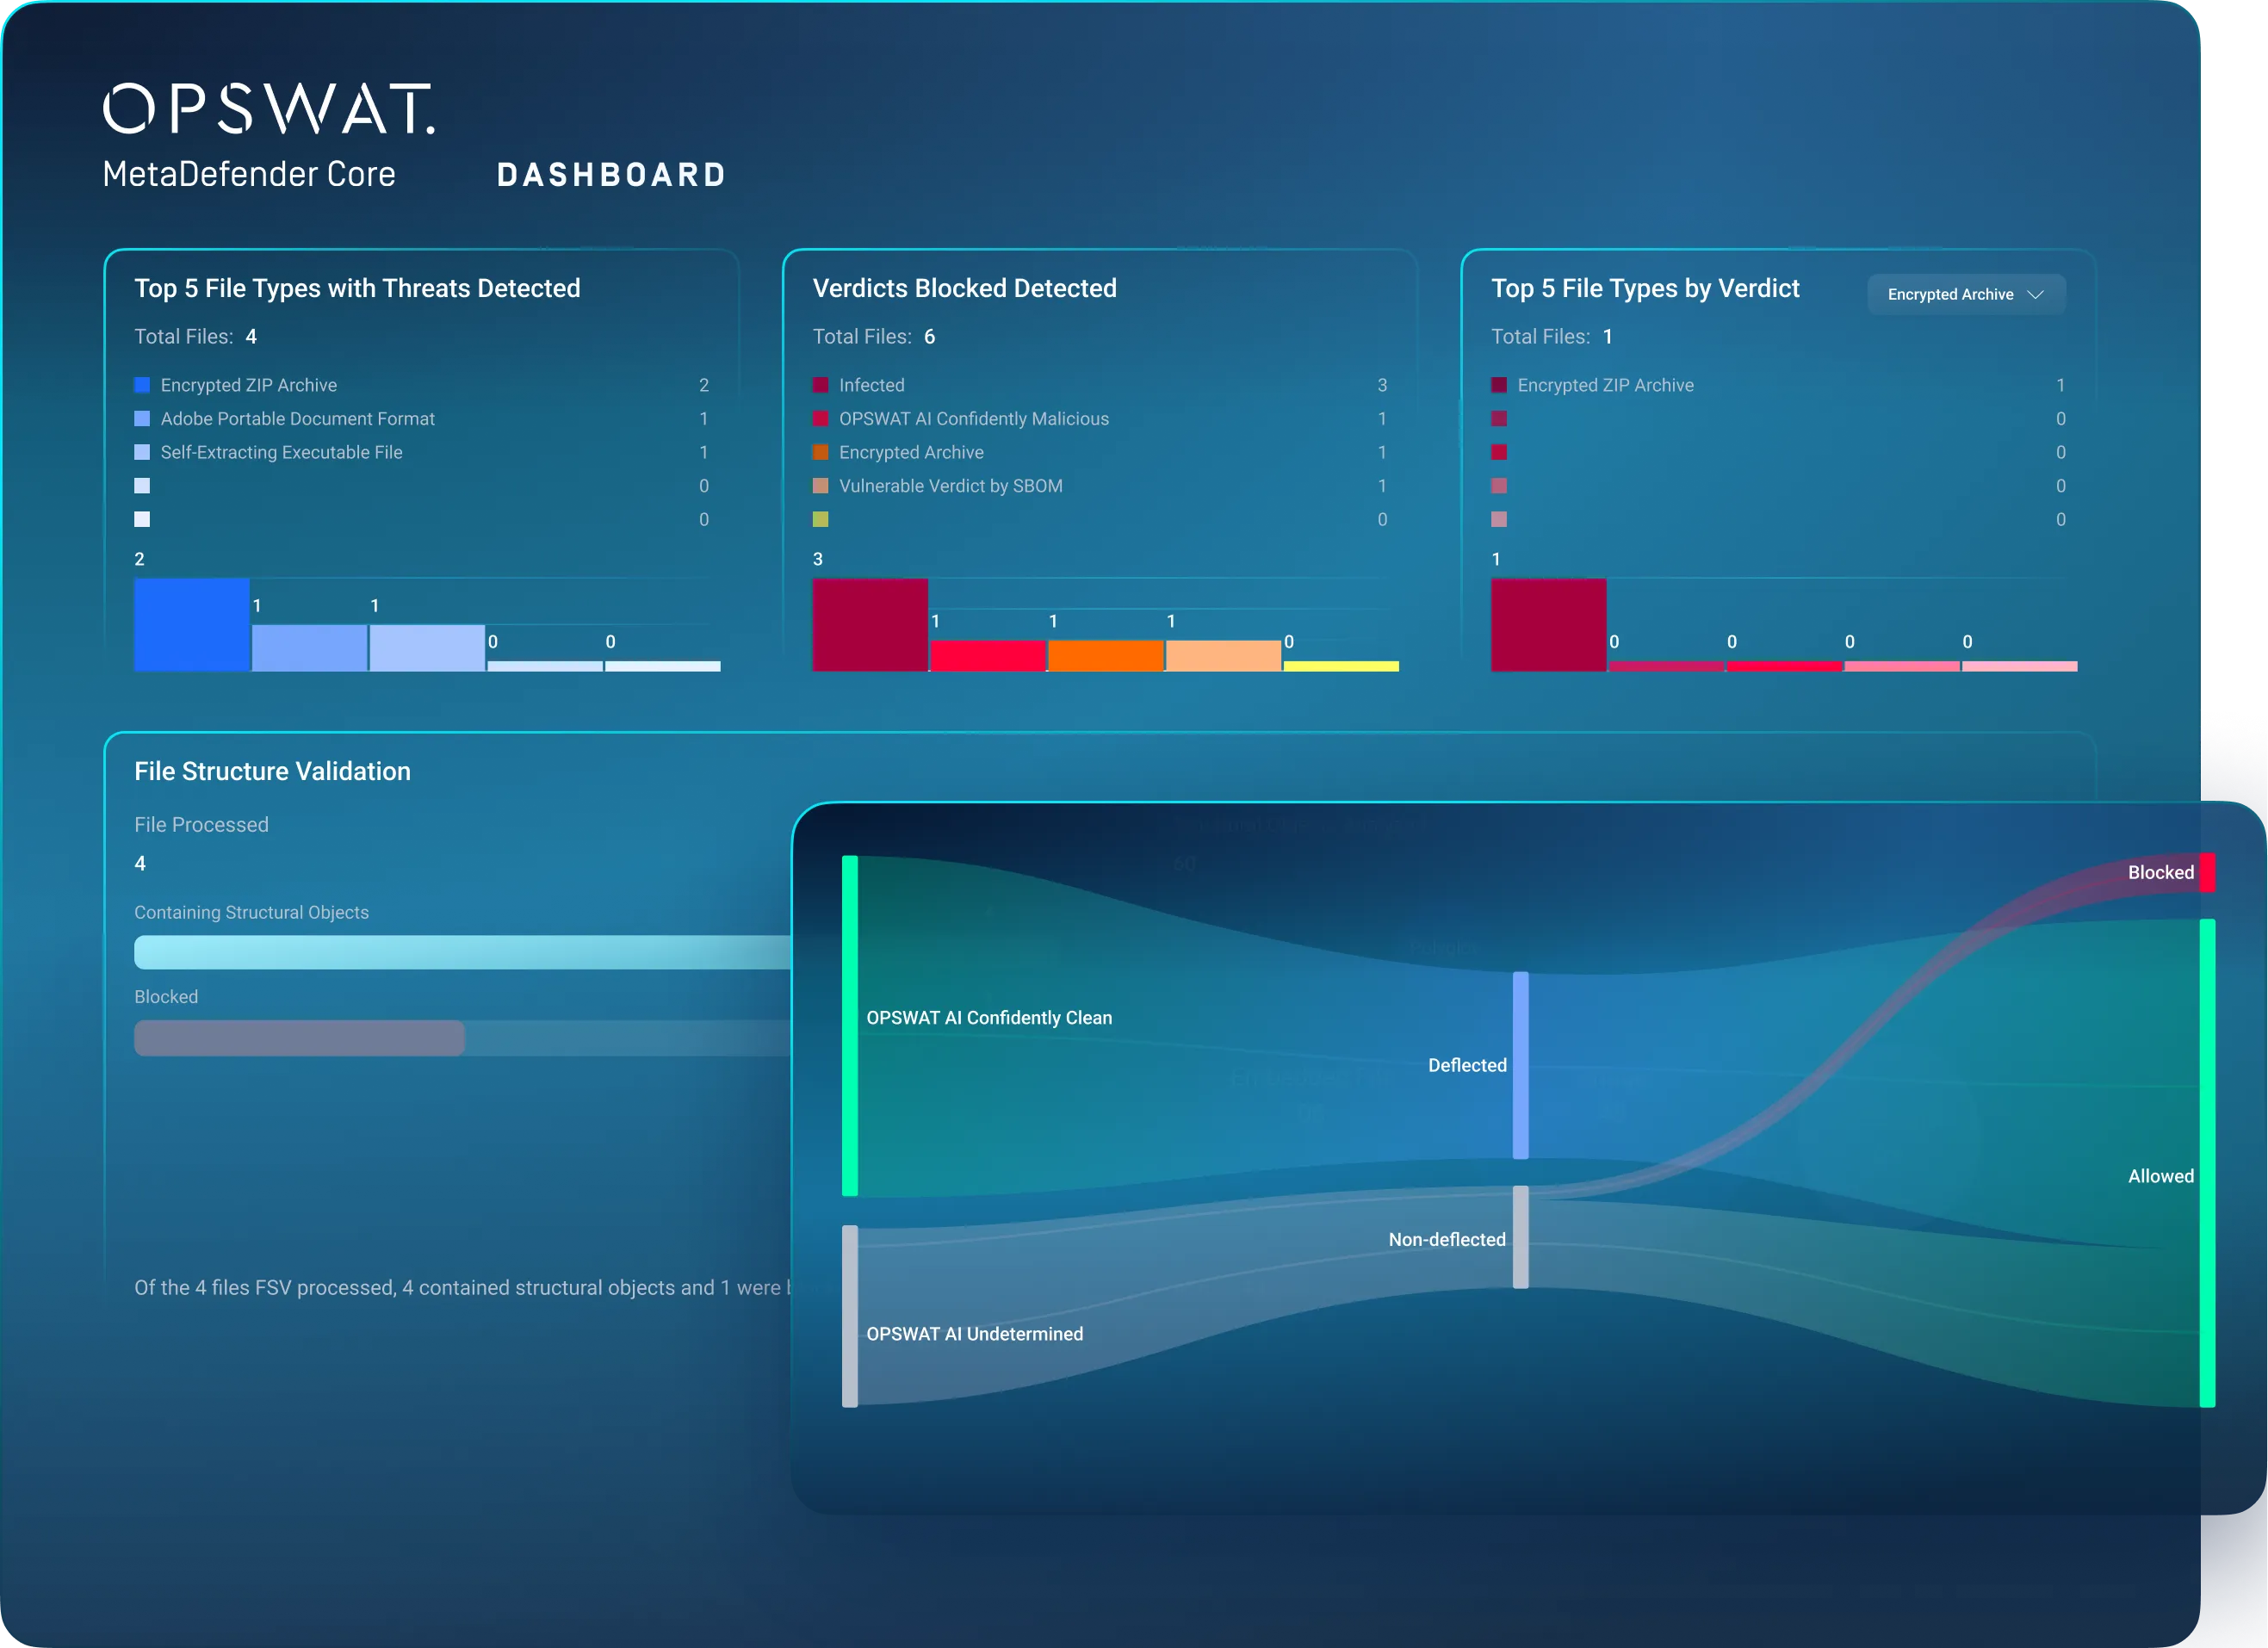
E-Mail-Sicherheit
Bild: OPSWAT (Quelle: opswat.com)OPSWAT / E-Mail-Sicherheit
MetaDefender Email Gateway Security schützt den E-Mail-Verkehr vor Phishing, Schadsoftware und Exploits und wird On-Premises betrieben, laut OPSWAT besonders für Betreiber kritischer Infrastrukturen. Anhänge werden mit mehreren Engines geprüft und bereinigt. OTOKO integriert das Gateway in Ihren Mailfluss.
Das Gateway verbindet Multiscanning mit bis zu 30 Engines, Deep CDR für mehr als 170 Dateitypen, Anti-Phishing mit Prüfung zum Klickzeitpunkt, eine Adaptive Sandbox und Proactive DLP. Passwortgeschützte Archive lassen sich interaktiv entschlüsseln und prüfen.
E-Mail ist einer der häufigsten Wege für Schadcode. Das On-Premises-Gateway von OPSWAT prüft Anhänge und Links im Mailfluss, bereinigt Dokumente mit Deep CDR und prüft Links zum Zeitpunkt des Klicks. OPSWAT richtet es besonders an Betreiber kritischer Infrastrukturen, die Mails im eigenen Netz prüfen wollen.
Quelle: Herstellerinformationen von OPSWAT (opswat.com), sinngemäß wiedergegeben; abgerufen am 26.09.2026. Maßgeblich sind Version, Lizenz und Einsatzbedingungen im konkreten Projekt.
Funktionen und Komponenten
Die wichtigsten Funktionen von OPSWAT MetaDefender Email Gateway Security, nach den Angaben von OPSWAT.
Links werden beim Klick erneut geprüft, nicht nur beim Eingang.
Multiscanning und Deep CDR entfernen Schadcode und aktive Inhalte aus Anhängen.
Unbekannte Anhänge werden in der Adaptive Sandbox bewertet.
Passwortgeschützte Archive lassen sich interaktiv entschlüsseln und prüfen.
Bilder von OPSWAT
Abbildungen von OPSWAT, mit Quelle unter jedem Bild.
Kenndaten und Varianten
Die Angaben nennen Quelle und Stand. Varianten und Komponenten stimmen wir für Ihr Projekt ab.
Alle Produkte der Kategorie DateisicherheitHerstellerangaben von OPSWAT (Produktseiten auf opswat.com); Stand: 26.09.2026, Tag des Abrufs. Der Umfang hängt von Modell, Version, Modulen und Lizenz ab.
Einsatz im Projekt
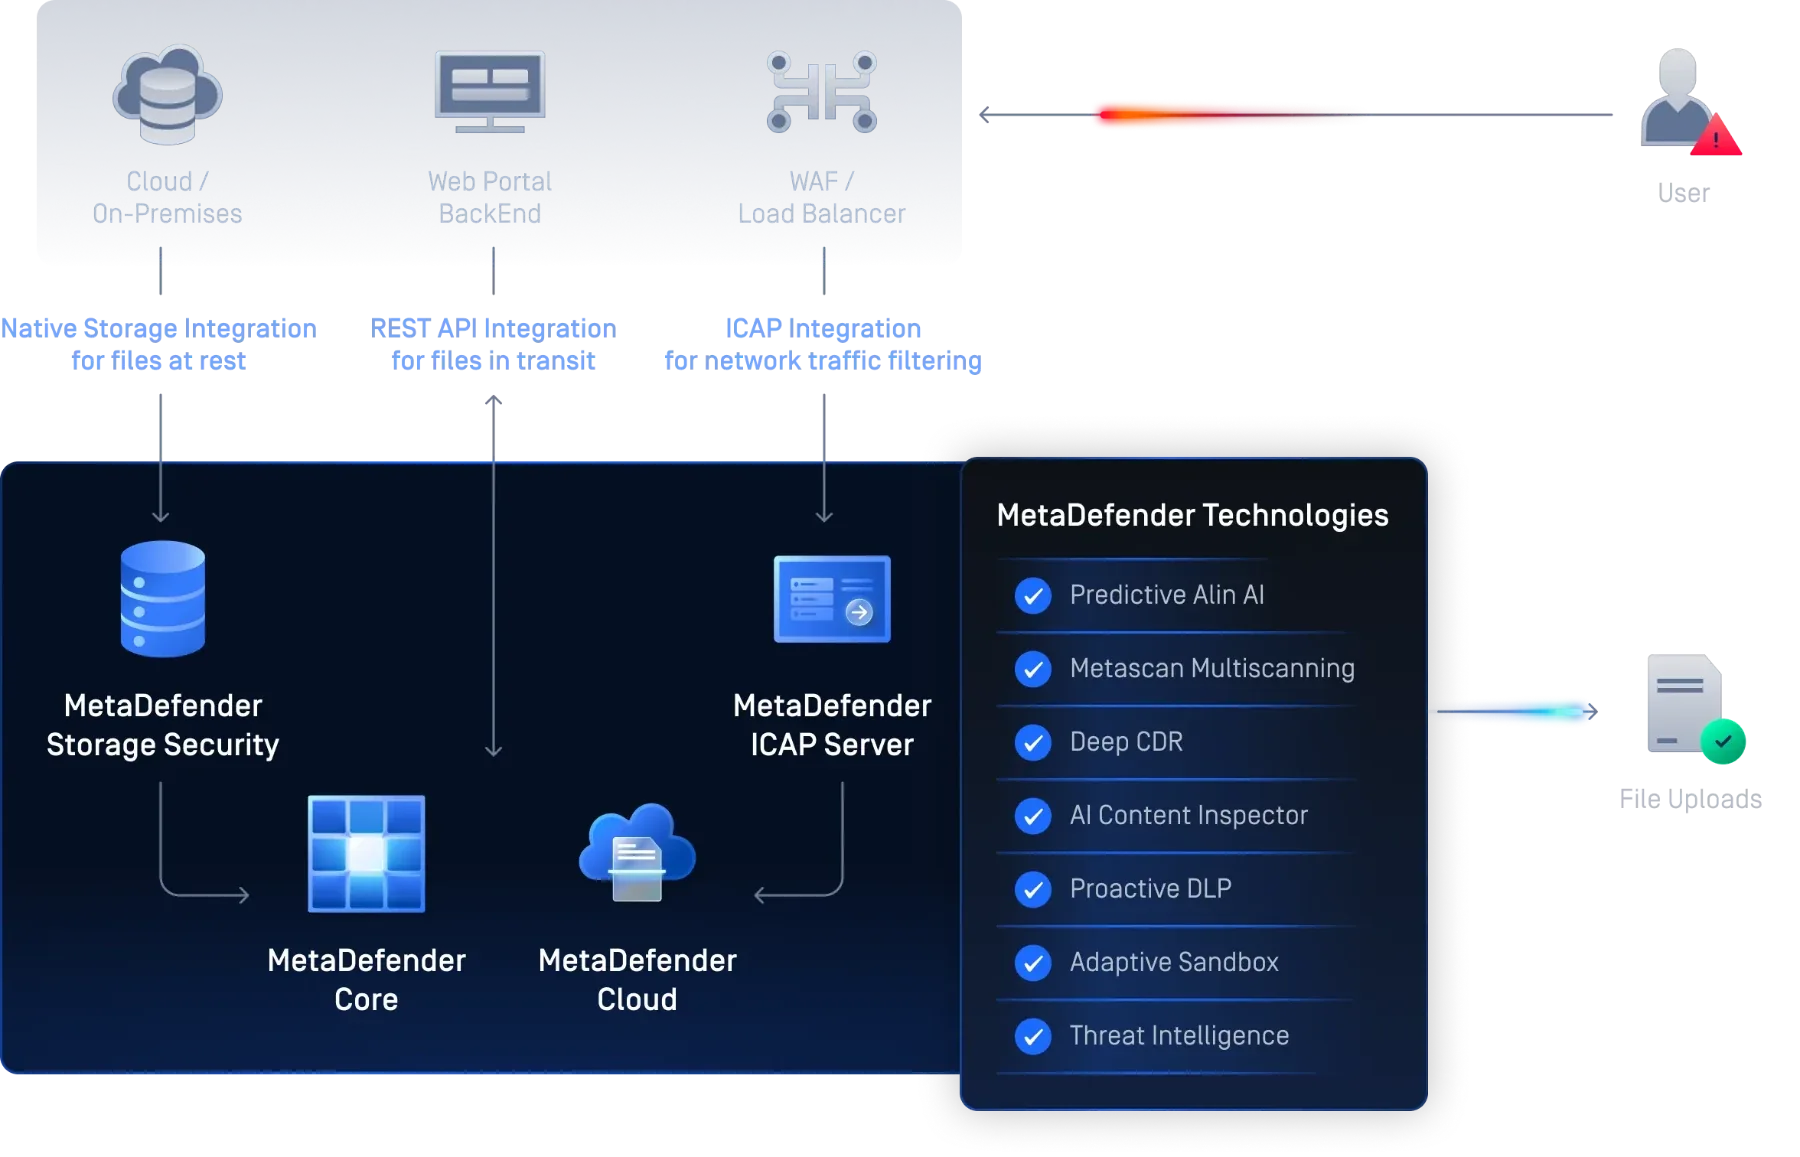
Schadcode kommt über Dateien: Uploads in Portale, E-Mail-Anhänge, Downloads, USB-Sticks, Dateien von Dienstleistern und automatisierte Transfers. Bevor ein Produkt ausgewählt wird, erfassen wir mit Ihnen, über welche Wege Dateien in Ihre Netze gelangen und wo sie geprüft werden sollten.
Aus dieser Übersicht entsteht ein Zielbild: welche Wege mit welchem MetaDefender-Produkt abgesichert werden, welche Prüfungen je Weg laufen und wer über Freigaben und Ausnahmen entscheidet.
Multiscanning, Deep CDR, DLP und Sandbox lassen sich je Dateiweg kombinieren. Wir legen fest, welche Dateitypen zugelassen sind, was bereinigt wird, was zurückgehalten wird und wie Anwender und Fachbereiche mit Funden umgehen.
Ausnahmen brauchen einen geregelten Weg mit Begründung, Genehmigung und Protokoll. So bleibt die Prüfung wirksam, ohne Fachabläufe zu blockieren.
Prüfergebnisse sind nur so gut wie ihre Auswertung. Wir binden Protokolle und Funde an SIEM und SOC an, richten Berichte ein und legen fest, welche Ereignisse eine Reaktion auslösen.
Für verteilte Standorte bündelt My OPSWAT Central Management Richtlinien, Lizenzen und Updates. Wir übernehmen Installation, Integration und auf Wunsch den laufenden Betrieb.
Leistungen von OTOKO
OTOKO übernimmt Beratung, Analyse, Integration und Installation für die gesamte OPSWAT-Produktpalette.
OPSWAT bei OTOKOWelche Wege nehmen Dateien in Ihre Organisation: Uploads, E-Mails, Speicher, Wechselmedien, Dateitransfers oder Verbindungen in die OT? Wir erfassen die Übergänge, ordnen ihnen die passenden OPSWAT-Produkte zu und legen fest, wo MetaDefender Core als zentrale Prüfinstanz arbeitet. Module, Lizenzen und Betriebsmodelle prüfen wir gegen Ihre Vorgaben, bevor ein Angebot entsteht.
Zielarchitektur mit Produktzuordnung je Übergang.
Wir bestimmen, an welcher Stelle eine Datei zurückgehalten und geprüft wird: in der Anwendung, am ICAP-fähigen Proxy, im Speicher, am Mailserver oder im Managed File Transfer. Scanauftrag und Freigabe werden so verbunden, dass nachgelagerte Prozesse nicht vor dem Prüfergebnis zugreifen. Richtlinien für Bereinigung, Ausnahmen und Zeitüberschreitungen testen wir mit repräsentativen Dokumenten.
Integrierter Prüf- und Freigabefluss je vereinbartem Kanal.
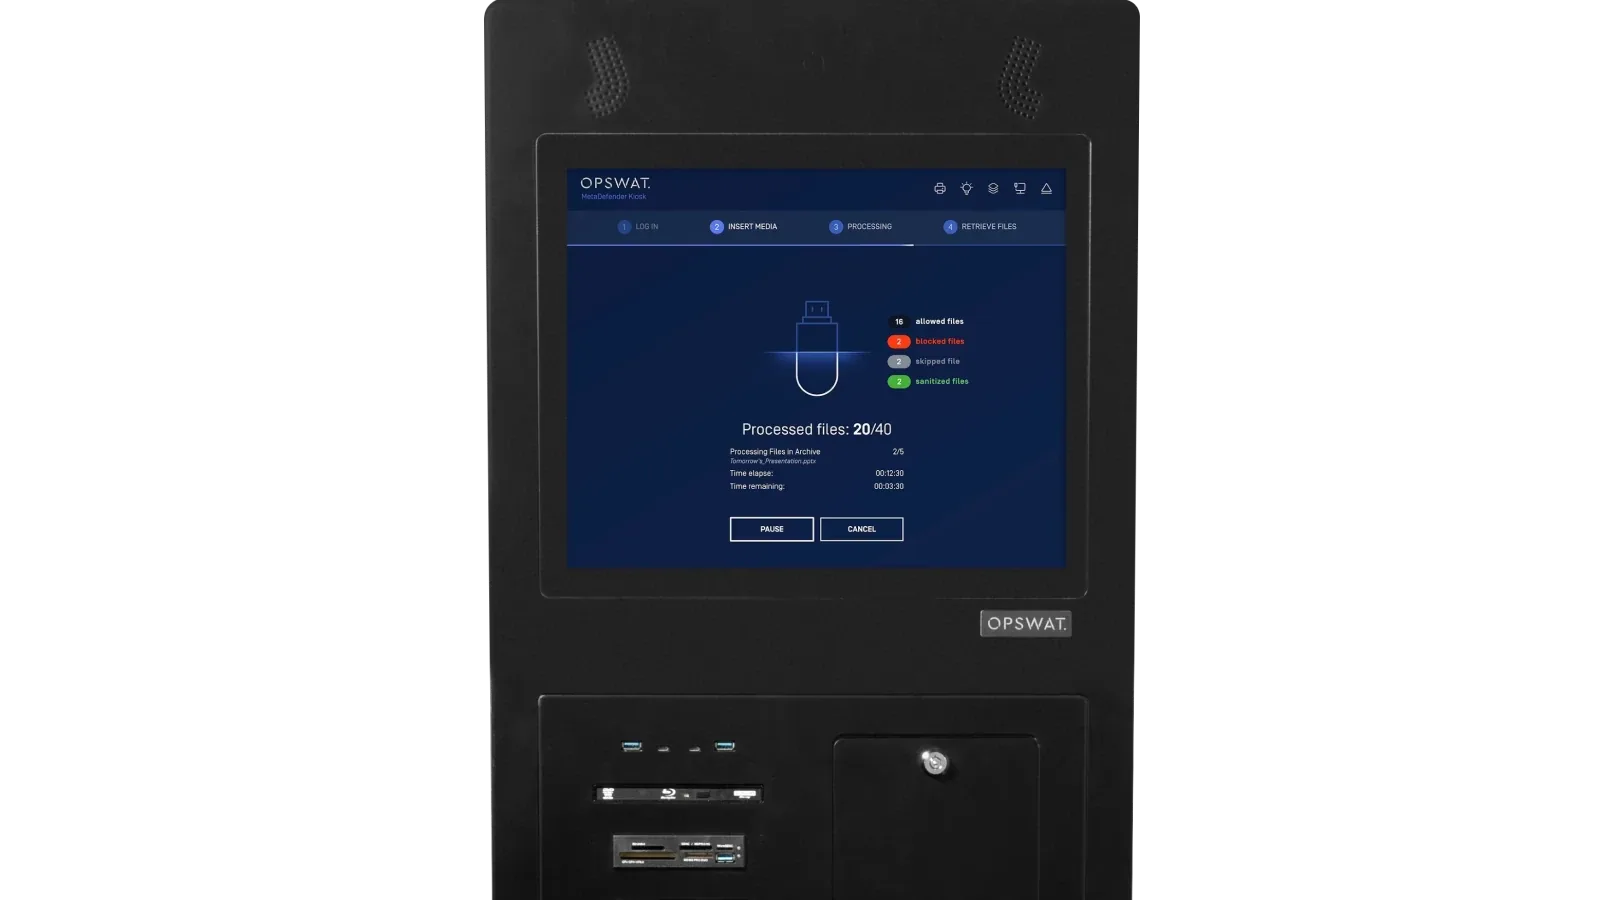
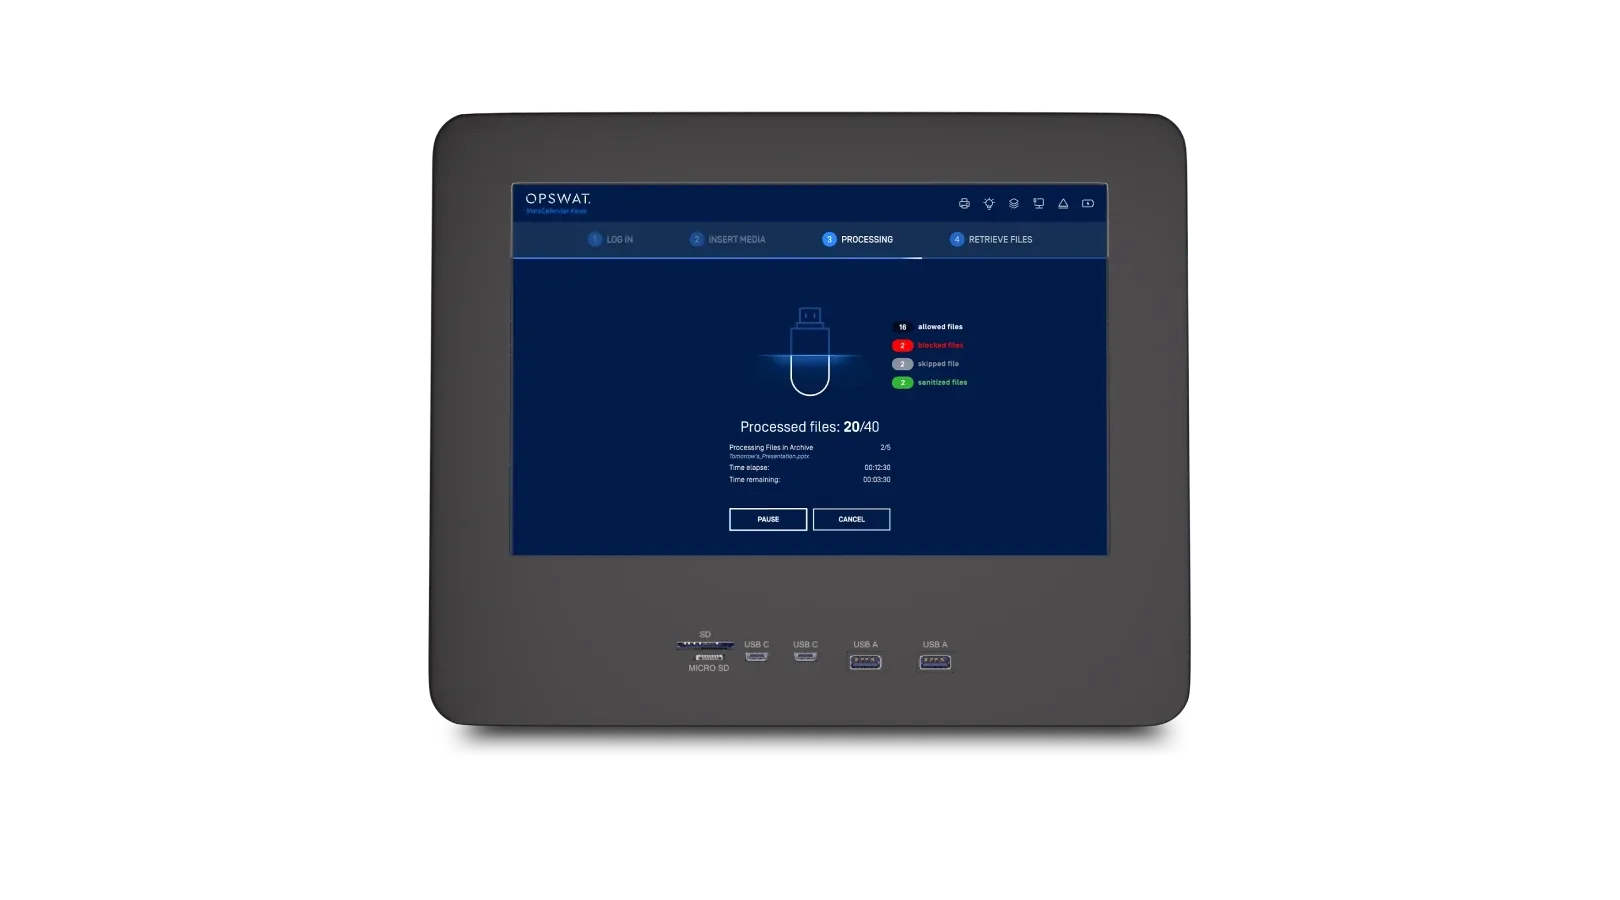
Für Produktions- und Leitstandsnetze planen wir Kiosk-Stationen, Media Firewall, Endpoint und Drive so, dass nur geprüfte Medien und Geräte Anschluss finden. Übergänge zwischen IT und OT legen wir mit Unidirectional Security Gateway, Optical Diode oder Bilateral Security Gateway aus und stimmen Protokolle, Durchsatz und Fernzugriff über OT Access mit dem Anlagenbetrieb ab.
Abgestimmtes Schutzkonzept für Medien, Geräte und Netzübergänge.
Ergebnisse, Fehlermeldungen und Betriebszustände binden wir an die vorgesehenen Empfänger an, bei mehreren Standorten über My OPSWAT Central Management. Last, Wartezeiten und Ausfallszenarien erproben wir vor dem Regelbetrieb; ein Scanfehler gilt dabei nie stillschweigend als unbedenklich. Konfiguration, Richtlinien und Betriebsverfahren übergeben wir dokumentiert an Ihr Team oder Ihren Betreiber.
Dokumentierter Aufbau mit Überwachung und Eskalationswegen.
Fragen zu OPSWAT MetaDefender Email Gateway Security
Das hängt von Produkt, Paket und Lizenz ab. Wir stellen die Prüfungen je Dateiweg zusammen und nennen die Engine-Pakete im Angebot.
OPSWAT nennt für viele MetaDefender-Produkte den Betrieb On-Premises und in abgeschotteten Umgebungen. Updates und Signaturen planen wir dann über einen geregelten Offline-Weg.
Beratung, Analyse, Integration und Installation für die gesamte OPSWAT-Produktpalette, auf Wunsch auch den Betrieb.
Portfolio weiter entdecken
OPSWAT / File Scanning & CDR
Dateien aus Uploads, E-Mails, Downloads und Transfers prüfen, bevor sie in den Betrieb gelangen.
OPSWAT MetaDefender Core ansehenOPSWAT / Dateiprüfung am Netzrand
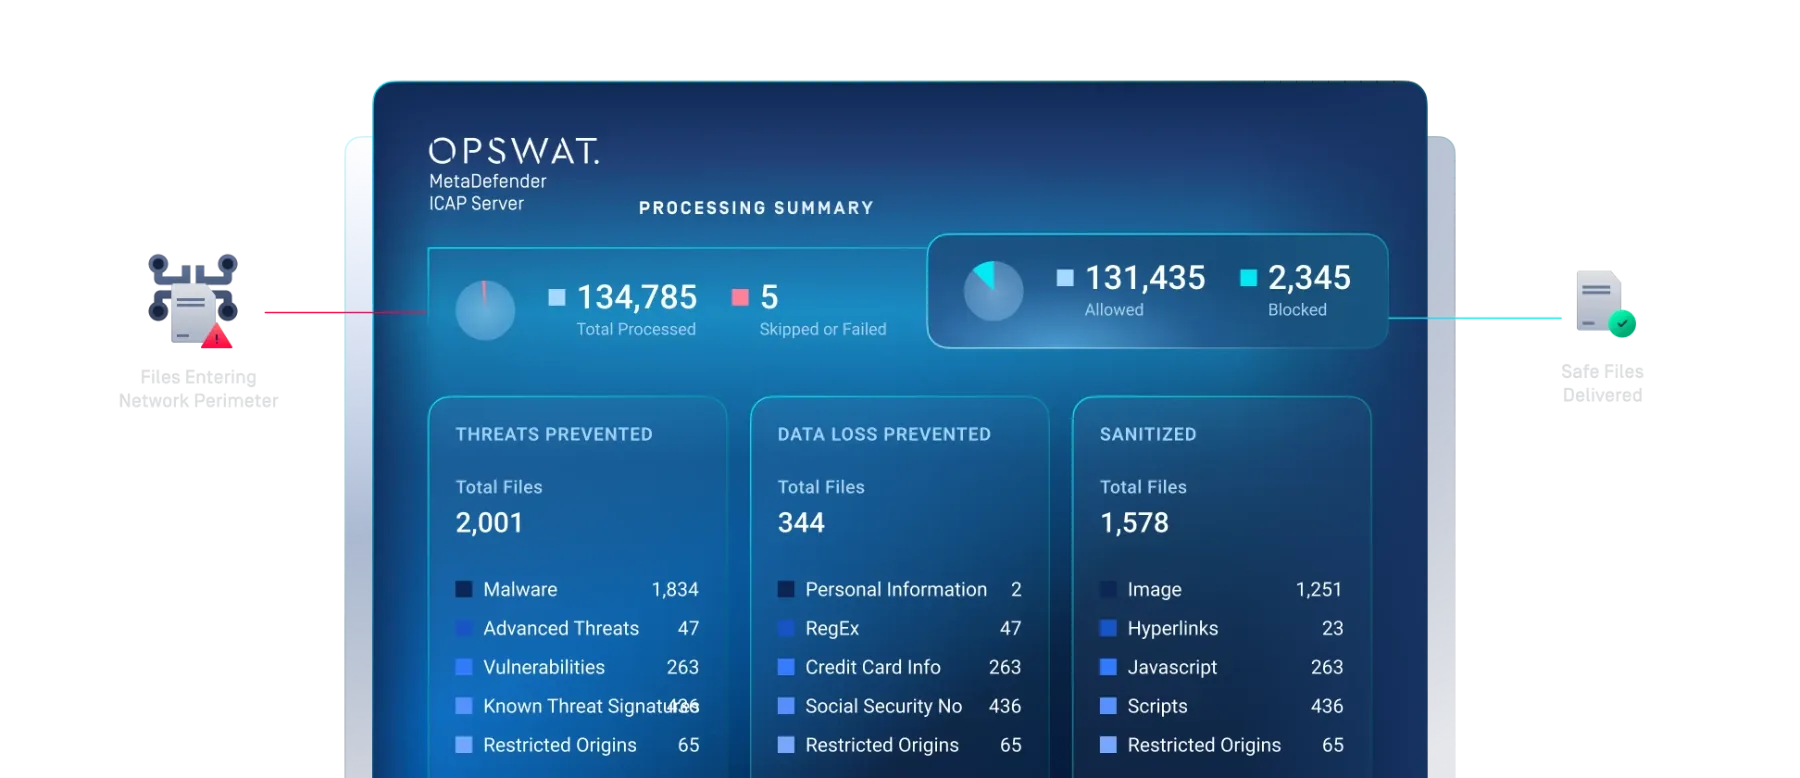
MetaDefender ICAP Server prüft Dateien am Netzwerkrand, bevor sie das Netz erreichen.
OPSWAT MetaDefender ICAP Server ansehenOPSWAT / Speichersicherheit
MetaDefender Storage Security prüft ruhende Daten in lokalen, hybriden und Cloud-Speichern, von AWS S3 und Azure Blob bis NetApp ONTAP und SharePoint Online.
OPSWAT MetaDefender Storage Security ansehenNächster Schritt
Werden Sie Partner und erhalten Sie Angebote, Lizenzen und Projektabstimmung aus einer Hand. Bestehende Partner melden sich im Partnerportal an.